

Проектът GNU представи първия тестов вариант на GNU Anastasis, протокол и приложения с неговата реализация, целящи безопасно резервно копиране на шифровални ключове и кодове за достъп. Проектът се развива от разработчиците на платежната система GNU Taler в отговор на необходимостта от инструмент за възстановяване на ключове, загубени след системен срив или поради забравена парола, с която е бил шифрован ключът. Кодът на проекта е написан на езика Си и се разпространява под лиценз GPLv3.
Основната идея на проекта е, че ключът се разделя на части, а всяка част се шифрова и съхранява при независим доставчик на услуги за съхранение. В отличие от съществуващите схеми за резервно копиране на ключове, свързани с наемането на платени услуги или приятели/роднини, предложената в GNU Anastasis методология не изисква пълна доверие към съхранителя или нуждата да запомня сложна парола, с която е шифрован ключът. Защитата на резервните копия на ключове чрез пароли не се счита за решение, тъй като паролата също трябва да се съхранява или запомня (ключовете ще бъдат изгубени в резултат на амнезия или смърт на притежателя).
Доставчикът на услуги за съхранение в GNU Anastasis не може да използва ключа, тъй като има достъп само до част от ключа, а за да събере всички компоненти на ключа в едно цяло, е необходимо да се аутентифицира при всеки доставчик, използващ различни методи на аутентификация. Поддържа се аутентификация чрез SMS, електронна поща, получаване на обикновено писмо, видеоразговор, знание на отговора на предварително определен таен въпрос и възможност за извършване на превод от предварително зададена банкова сметка. Подобни проверки потвърдват, че потребителят има достъп до електронната поща, телефонния номер и банковата сметка, а също така може да получава писма на указания адрес.
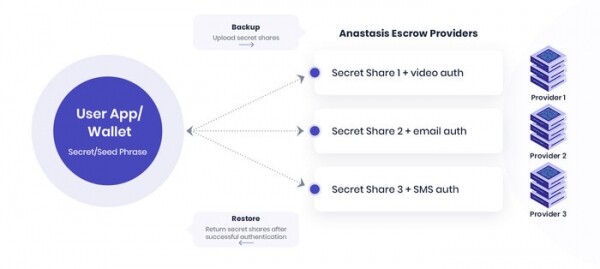
При запазване на ключа, потребителят сам избира доставчиците и използваните методи за автентикация. Преди предаване на данните на доставчика, част от ключа се шифрова с помощта на хеш, изчислен въз основа на формализирани отговори на няколко въпроса, свързани с личността на собственика на ключа (име, дата и място на раждане, номер на социално осигуряване и т.н.). Доставчикът не получава информация за потребителите, които извършват резервно копиране, освен сведенията, необходими за автентикация на собственика. За съхранение на данни на доставчика може да бъде изплатена определена сума (поддръжката на подобни плащания вече е добавена в GNU Taler, но текущите два тестови доставчика работят безплатно). За управление на процеса по възстановяване е разработена утилита с графичен интерфейс, изградена на основата на библиотеката GTK.
Източник: opennet.ru
