

Издаден е уеб браузърът Firefox 93. Освен това е реализирано обновление на дългосрочните поддръжки — 78.15.0 и 91.2.0. Версията Firefox 94 е преместена в бета-тестова фаза, като релизът ѝ е насрочен за 2 ноември.
Основни нововъведения:
- Поддръжката на формата за изображения AVIF (AV1 Image Format) е включена по подразбиране. В него се използват технологии за междинно компресиране, извлечени от видео кодека AV1. Поддържат се цветови пространства с пълен и ограничен динамичен обхват, както и трансформационни операции (завъртане и огледално изображение). Анимация в момента не се поддържа. За настройка на съответствието със спецификацията в about:config е добавен параметърът ‘image.avif.compliance_strictness’. Стойността на HTTP заглавката ACCEPT е променена по подразбиране на ‘image/avif,image/webp,*/*’.
- Двигателят WebRender, написан на Rust, е преместен в категорията на задължителните компоненти, което води до значително ускорение на рендериране и намаляване на натоварването на CPU, чрез преместване на рендерирането на страницата в GPU, което е реализирано чрез изпълними шейдери в GPU. За системи със стари видеокарти или проблемни графични драйвери в WebRender се прилага режим на софтуерно растеризиране (gfx.webrender.software=true). Подкрепата на опцията за деактивиране на WebRender (gfx.webrender.force-legacy-layers и MOZ_WEBRENDER=0) е прекратена.
- Подобрена е поддръжката на протокола Wayland. Добавена е прослойка, която решава проблеми с буфера за обмен в среди, основани на протокола Wayland. Също така са включени промени, позволяващи да се избегне трептенето при преместване на прозореца до края на екрана в много монитори.
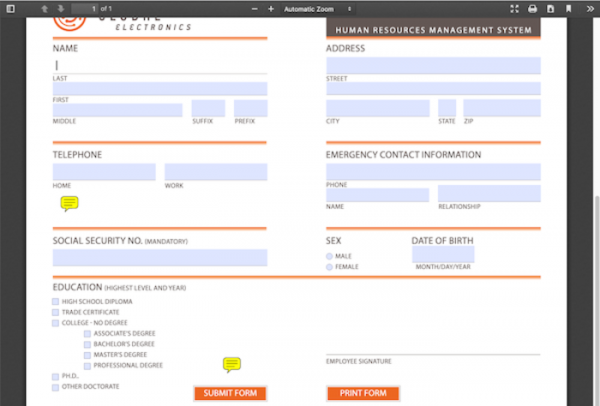
- Вграденият PDF прегледник вече поддържа отваряне на документи с интерактивни XFA формуляри, обикновено използвани в електронни формуляри на различни банки и държавни институции.

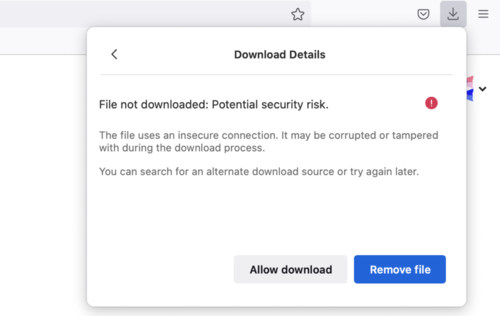
- Включена защита срещу изтегляне на файлове, предоставяни по HTTP без криптиране, но инициирани от страници, отворени по HTTPS. Подобни изтегляния не са защитени от подмяна в резултат на контрол над транзитния трафик, но тъй като се осъществяват с преминаване от страници, отворени по HTTPS, потребителят може да има погрешно впечатление за тяхната безопасност. При опит за изтегляне на подобни данни на потребителя ще бъде показано предупреждение, позволяващо при желание да отмени блокировката. Освен това, сега е забранено и ще бъде тихо блокирано изтеглянето на файлове от изолирани iframe, в които изрично не е указан атрибутът allow-downloads.

- Подобрена е реализацията на механизма SmartBlock, предназначен за решаване на проблеми на сайтове, възникващи от блокировка на външни скриптове в режим на частно сърфиране или при активиране на усилена блокировка на нежелано съдържание (strict). SmartBlock автоматично заменя прилаганите за проследяване скриптове с адаптивни заместващи, осигуряващи коректно зареждане на сайта. Заместващите скриптове са подготвени за някои популярни проследяващи скриптове, включени в списъка на Disconnect. В новата версия е включена адаптивна блокировка на скриптовете на Google Analytics, скриптовете на рекламни мрежи на Google и уиджетите на услугите Optimizely, Criteo и Amazon TAM.
- В режимите на частно сърфиране и усилена блокировка на нежелано съдържание (strict) е включена допълнителна защита на HTTP-заглавието "Referer". В указаните режими на сайтамите сега е забранено да включват HTTP заглавие Referrer-Policy с политиките "no-referrer-when-downgrade", "origin-when-cross-origin" и "unsafe-url", което позволява, заобикаляйки настройките по подразбиране, да върнат предаването на пълен URL на трети сайтове в заглавието "Referer". Напомняме, че в Firefox 87 с цел блокиране на потенциални течове на конфиденциални данни по подразбиране е активирана политиката "strict-origin-when-cross-origin", която предвижда изрязване на пътища и параметри от "Referer" при изпращане на заявка към други хостове при обращение по HTTPS, предаване на празен "Referer" при преход от HTTPS на HTTP и предаване на пълен "Referer" за вътрешни преходи в рамките на един сайт. Но ефективността на промените е под въпрос, тъй като сайтовете чрез манипулации с Referrer-Policy могат да върнат старо поведение.
- На платформата Windows е реализирана поддръжка на автоматично освобождаване на раздели от паметта, ако нивото на свободна памет в системата достигне критично ниски стойности. Първо се освобождават разделите, които consume най-много памет и до които потребителят не е бил активен дълго. При превключване на освободения раздел, съдържанието му автоматично се зарежда отново. В Linux тази функционалност обещават да добавят в едно от следващите издания.
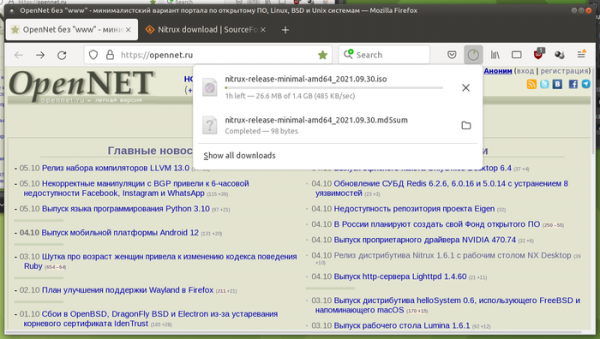
- Дизайнът на панела със списък на изтеглянията е приведен към общия визуален стил на Firefox.

- В компактен режим са намалени отстъпите между елементите на основното меню, менюто с преливане, разделите и историята на посещенията.

- Към алгоритмите, които могат да се използват за организиране на удостоверяване (HTTP Authentication), е добавен SHA-256 (по-рано се поддържаше само MD5).
- TLS шифрите, използващи алгоритъм 3DES, са изключени по подразбиране. Например, наборът на шифри TLS_RSA_WITH_3DES_EDE_CBC_SHA е подвержен на атака Sweet32. Връщането на поддръжката на 3DES е възможно при изрично разрешение в настройките на старите версии на TLS.
- На платформата macOS е решен проблемът с загубата на сесии, когато Firefox е стартиран от монтирания файл «.dmg».
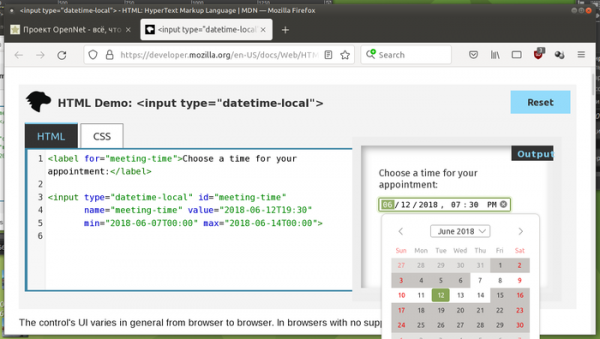
- Реализиран е потребителски интерфейс за визуално въвеждане на дата и час за елемент web-форм .
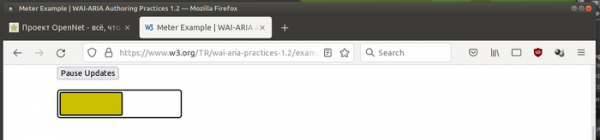
- За елементи с атрибути aria-label или aria-labelledby е реализирана роля meter (role="meter"), позволяваща да се реализират индикатори на числови стойности, променящи се в определен диапазон (например, индикатори на заряд на батерията).

- В CSS свойството font-synthesis е добавена поддръжка на ключовата дума «small-caps».
- Реализиран е методът Intl.supportedValuesOf(), който връща масив на поддържаните календари, валути, системи на изчисление и единици за измерване.
- За класовете е предоставена възможност за използване на статични блокове за инициализация за групиране на кода, който се изпълнява веднъж при обработка на класа: class C { // Блокът ще се изпълни при обработка на самия клас static { console.log("Статичен блок на C"); }}
- Добавена е поддръжка на извикването на HTMLElement.attachInternals за достъп до допълнителни методи за управление на формата.
- В метода ElementInternals е добавен атрибутът shadowRoot, позволяващ на собствени елементи да се обръщат към своя отделен корен в Shadow DOM, независимо от състоянието.
- В метода createImageBitmap() е добавена поддръжка на свойствата imageOrientation и premultiplyAlpha.
- Добавена е глобалната функция reportError(), позволяваща на скриптовете да извеждат грешки в конзолата, еймулирайки възникването на неперехвърляемо изключение.
- Подобрения в версията за платформата Android:
- При стартиране на таблети в панела са добавени бутоните 'напред', 'назад' и 'презареждане на страницата'.
- Автоматичното попълване на логини и пароли в уеб формите е включено по подразбиране.
- Предоставена е възможността за използване на Firefox като мениджър на пароли за попълване на логини и пароли в други приложения (включва се през 'Настройки' > 'Логини и пароли' > 'Автоматично попълване в други приложения').
- Добавена е страницата 'Настройки' > 'Логини и пароли' > 'Запазени логини' > 'Добави логин' за ръчно добавяне на идентификационни данни в мениджъра на пароли.
- Добавена е страницата 'Настройки' > 'Събиране на данни' > 'Изследвания и изключване', позволяваща отказ от участие в тестването на експериментални функционалности.
Освен нововъведенията и коригирането на грешки, в Firefox 93 са устранени 13 уязвимости, от които 10 са маркирани като опасни. 9 уязвимости (събрани под CVE-2021-38500, CVE-2021-38501 и CVE-2021-38499) са предизвикани от проблеми с паметта, като препълвания на буфери и достъпи до вече освободени области на паметта. Потенциално тези проблеми могат да доведат до изпълнение на код на злонамерен софтуер при отваряне на специално изработени страници.
В бета версията на Firefox 94 се отбелязва реализирането на нова служебна страница 'about:unloads', на която потребителят може да принуждава определени табове да се размразяват, без да ги затваря (съдържанието ще бъде презаредено при преминаване към таба).
Източник: opennet.ru
