

Подготвена е версия на системата за улавяне, съхранение и индексиране на мрежови пакети Arkime 3.1, предлагаща инструменти за визуална оценка на трафичните потоци и търсене на информация, свързана с мрежовата активност. Проектът първоначално е разработен от компанията AOL с цел да създаде отворена и разгръщаща се на собствените си сървъри алтернатива на търговски платформи за обработка на мрежови пакети, способна да се мащабира за обработка на трафик със скорости от десетки гигабита в секунда. Кодът на компонента за улавяне на трафика е написан на C, а интерфейсът е реализиран на Node.js/JavaScript. Изходният код е разпространен под лицензия Apache 2.0. Поддържа работа в Linux и FreeBSD. Подготвените пакети са за Arch, CentOS и Ubuntu.
Arkime включва инструменти за улавяне и индексиране на трафика в стандартен формат PCAP, а също така предоставя средства за бърз достъп до индексираните данни. Използването на формата PCAP значително опростява интеграцията с вече съществуващите анализатори на трафика, като Wireshark. Обемът на съхраняваните данни е ограничен само от размера на наличния дисков масив. Метаданните за сесиите се индексират в кластер, базиран на движка Elasticsearch.
За анализ на натрупаната информация се предлага уеб-интерфейс, позволяващ навигация, търсене и експортиране на селекции. В уеб-интерфейса са предвидени няколко режима на преглед — от обща статистика, карта на връзките и визуализации на графики с данни за промени в мрежовата активност до инструменти за проучване на отделни сесии, анализ на активността по използвани протоколи и разглеждане на данни от PCAP дампове. Също така се предоставя API, позволяващ предаване на данни за улавяни пакети в формат PCAP и разглеждани сесии в формат JSON на външни приложения.
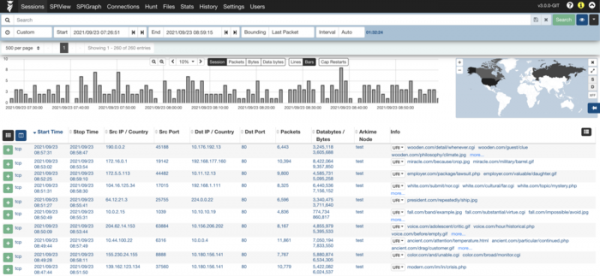
Arkime се състои от три основни компонента:
- Системата за улавяне на трафика — многопоточна апликация на C за мониторинг на трафика, запис на дъмпове в формат PCAP на диск, разбиране на улавяните пакети и изпращане на метаданни за сесиите (SPI, Stateful packet inspection) и протоколи в клъстера Elasticsearch. Възможно е съхраняването на PCAP файлове в криптиран вид.
- Уеб интерфейс на базата на платформата Node.js, който се стартира на всеки сървър улавящ трафика и обработва заявки, свързани с достъпа до индексираните данни и предаването на PCAP файлове чрез API.
- Система за метаданни с Elasticsearch.
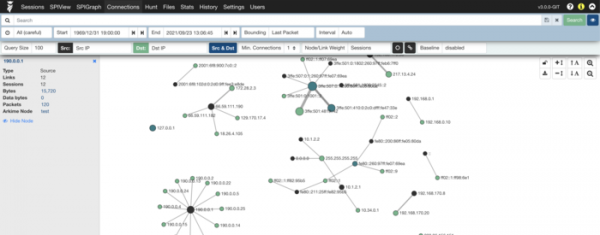
В новото издание:
- Добавена е поддръжка за протоколите IETF QUIC, GENEVE, VXLAN-GPE.
- Добавена е поддръжка за тип Q-in-Q (Double VLAN), който позволява инкапсулиране на VLAN тагове в тагове от второ ниво за разширяване на броя на VLAN-овете до 16 млн.
- Добавена е поддръжка за тип полета „float“.
- Модулът за запис в Amazon Elastic Compute Cloud е преведен на използване на протокола IMDSv2 (Instance Metadata Service).
- Извършен е рефакторинг на кода за добавяне на UDP тунели.
- Добавена е поддръжка за elasticsearchAPIKey и elasticsearchBasicAuth.
Източник: opennet.ru
