

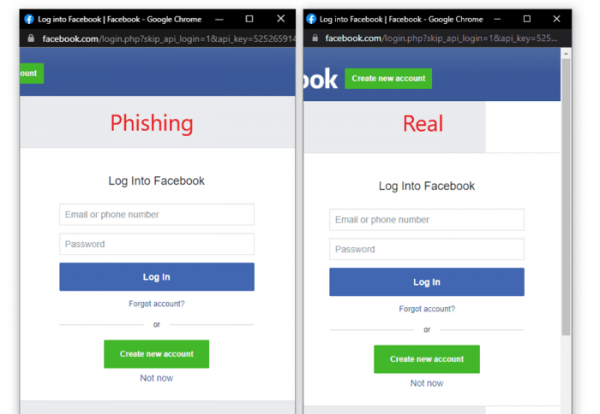
Публикувани са сведения за метод на фишинг, който позволява на потребителя да създаде илюзия за работа с легитимна форма на автентикация чрез възстановяване на интерфейса на браузъра в областта, изваждана над текущия прозорец с помощта на iframe. Ако преди злонамерените лица се опитваха да заблудят потребителите, регистрирайки подобни на пишещи домейни или манипулирайки параметрите в URL, то чрез предложените методи с помощта на HTML и CSS в горната част на изскачащия прозорец се визуализират елементи, които повтарят интерфейса на браузъра, включително заглавие с бутони за управление на прозореца и адресна лента, включваща адрес, който не съвпада с фактическия адрес на съдържанието.
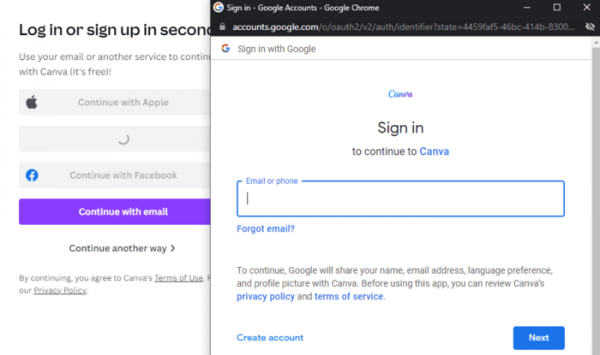
С оглед на това, че на много сайтове се използват форми за автентикация чрез външни услуги, поддържащи протокола OAuth, и тези форми се показват в отделен прозорец, генерирането на фалшив интерфейс на браузъра може да подведе дори опитен и внимателен потребител. Предложеният метод, например, може да се прилага на хакнати или ненадеждни сайтове за събиране на данни за паролите на потребителите.
Изследователят, обърнал внимание на проблема, публикува готов набор от макети, симулиращи интерфейса на Chrome в тъмни и светли теми за macOS и Windows. Изскачащият прозорец се формира чрез iframe, изваждан на преден план спрямо съдържанието. За придаване на реализъм с помощта на JavaScript се свързват обработчици, позволяващи да се преместват фалшиви прозорци и да се натискат бутоните за управление на прозореца.

Източник: opennet.ru
