

Изследовател от Католическия университет в Льовен демонстрира техника за компрометиране на потребителски терминал Starlink на конференцията Black Hat, използван за свързване на абонати към спътниковата мрежа на SpaceX. Терминалът е оборудван с 64-битов SoC, създаден от STMicro специално за SpaceX. Софтуерната среда е базирана на Linux.
Предложеният метод позволява изпълнението на собствен код на терминала Starlink, получаване на root-достъп и достъп до недостъпната за потребителите вътрешна мрежа, използвана от терминалите, например за обновление на фърмуера. Публикуваните разработки могат също да се прилагат за напреднали експерименти в областта на софтуерно определяеми радиосистеми (SDR) поради специфичната структура на терминала Starlink (масив от фазирани антени, управлявани софтуерно).
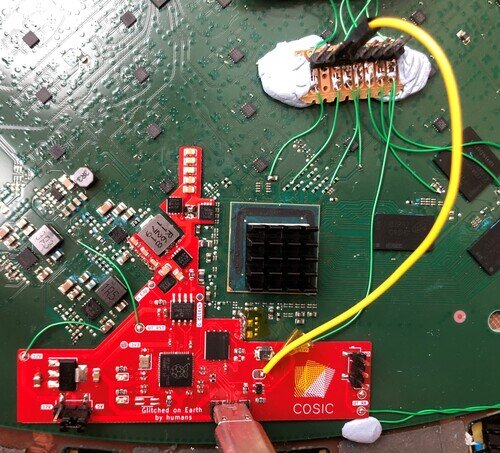
Хакването на терминала Starlink е интересно от гледна точка на атака върху добре защитена Linux-система с качествена реализация на режима на безопасно зареждане (Secure Boot). Тъй като софтуерно системата не успя да бъде компрометирана, хакването беше осъществено на хардуерно ниво с използване на специално лабораторно оборудване. В крайна сметка необходимото за хакването оборудване беше сведено до готов модул за платка (modchip), използващ обикновен микроконтролер Raspberry Pi RP2040 (двуядрен Cortex M0).
Подготвеният modchip-платка се свързва с определени писти на основната платка на терминала Starlink и предизвиква срив, като променя напрежението в определени части на електрическата схема („voltage fault“). Предизвикването на срив в момента на проверка на цифровия подпис в ROM bootloader (BL1) позволява стартирането на произволен код на SoC, независимо от липсата на валиден цифров подпис за този код.
Схемата на платката за хакване на терминалите Starlink е публикувана в GitHub в формат KiCad. Също така е публикуван кодът на фърмуера, използван за атаката. Стойността на производството на платката е оценена на около 25 долара.
Източник: opennet.ru
