

Публикувана версия на прокси-сървъра outline-ss-server 1.4, която използва протокола Shadowsocks за скриване на характера на трафика, заобикаляне на защитни стени и заблуждаване на системите за инспекция на пакети. Сървърът се развива от проекта Outline, който допълнително предлага интерфейс за клиентски приложения и управляващ панел, който позволява бързо разгръщане на многопотребителски Shadowsocks сървъри на базата на outline-ss-server в публични облачни среди или на собствено оборудване, управление чрез уеб-интерфейс и организиране на достъп до потребителите чрез ключове. Разработката и поддръжката на кода се извършва от Jigsaw, подразделение в Google, създадено за развитие на инструменти за заобикаляне на цензурата и организиране на свободен обмен на информация.
Outline-ss-server е написан на езика Go и е разпространяван под лицензия Apache 2.0. Като основа е използван кода на прокси-сървър go-shadowsocks2, създаден от общността на разработчиците на Shadowsocks. В последно време основната активност на проекта Shadowsocks е съсредоточена върху развитието на нов сървър на езика Rust, а реализцията на езика Go от повече от година не е обновявана и значително изостава по функционалност.
Разлики между outline-ss-server и go-shadowsocks2 се състоят в поддръжката на свързване на множество потребители чрез един мрежов порт, възможността за отваряне на множество мрежови портове за прием на връзки, поддръжка на горещо презареждане и актуализация на конфигурацията без прекъсване на съединенията, както и вградени средства за наблюдение и промяна на трафика на базата на платформата prometheus.io.
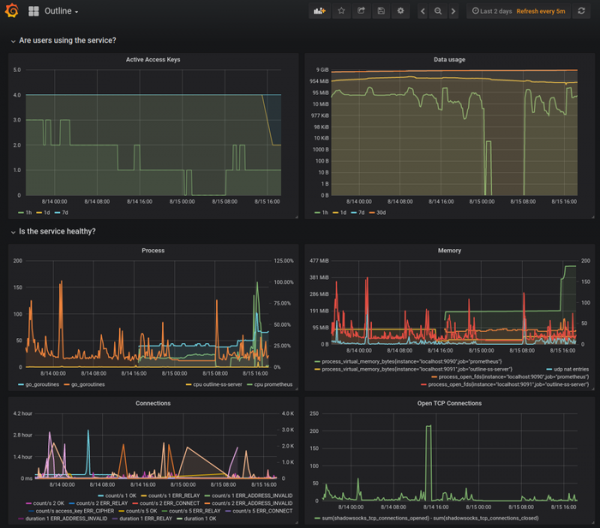
В outline-ss-server е добавена защита от атаки, свързани с изпращане на проверочни запитвания и повторно възпроизвеждане на трафика. Атаката чрез проверочни запитвания е насочена към определяне наличието на прокси, например, атакуващият може да изпраща към целевия Shadowsocks сървър набори от данни с различен обем и да анализира какво количество данни сървърът ще прочете преди да определи грешка и да затвори връзката. Атаката с повторно възпроизвеждане на трафика се основава на прихващане на сесията между клиента и сървър с последваща опит за повторно изпращане на прихванатите данни за определяне наличието на прокси.
За защита от атаки чрез проверочни запитвания, сървърът outline-ss-server не прекъсва връзката и не показва грешка, когато получава некоректни данни, а продължава да приема информация, действувайки като своеобразна черна дупка. За защита срещу повторно изпълнение, данните от клиента се проверяват допълнително за повторения по контрольни суми, съхранявани за последните няколко хиляди handshake последователности (максимум 40 хиляди, размерът се задава при стартиране на сървъра и консумира 20 байта памет на последователност). За блокиране на повторни отговори от сървъра, във всички сървърни handshake последователности се прилагат HMAC кодове за автентикация с 32-битови тагове.
По ниво на скриване на трафика, протоколът Shadowsocks в реализацията outline-ss-server е близък до присъединен транспорт Obfs4 в анонимната мрежа Tor. Протоколът е създаден за заобикаляне на системата за цензуриране на трафика в Китай ("Великият китайски фаервол") и позволява доста ефективно скриване на пренасочвания трафик (трафикът е трудно да се идентифицира благодарение на прикрепянето на случайна представа и симулация на непрекъснат поток).
Като протокол за проксирване на запитвания се използва SOCKS5 — на локалната система стартира прокси с поддръжка на SOCKS5, който тунелира трафика на отдалечен сървър, от който всъщност се изпълняват запитванията. Трафикът между клиента и сървъра се помещава в криптиран тунел (поддържа се автентикирано криптиране AEAD_CHACHA20_POLY1305, AEAD_AES_128_GCM и AEAD_AES_256_GCM), и скриването на факта за неговото създаване е първостепенна задача на Shadowsocks. Поддържа се организация на TCP и UDP тунели, както и създаване на произволни тунели, не ограничени от SOCKS5, чрез прилагане на приставки, напомнящи на присъединените транспорти в Tor.
Източник: opennet.ru
