

Компанията iXsystems публикува дистрибуцията TrueNAS SCALE 22.12, в която се използва ядрото на Linux и пакетната база Debian (преди произвежданите продукти на тази компания, включително TrueOS, PC-BSD, TrueNAS и FreeNAS, се основаваха на FreeBSD). Както и TrueNAS CORE (FreeNAS), TrueNAS SCALE може да бъде изтеглен и използван безплатно. Размерът на iso-образа е 1.6 GB. Изходните кодове на специфичните за TrueNAS SCALE сценарии за изграждане, уеб интерфейса и предпоставките са публикувани на GitHub.
Продуктите TrueNAS CORE на базата на FreeBSD и TrueNAS SCALE на базата на Linux се развиват паралелно и се допълват взаимно, използвайки обща кодова база и типичен уеб интерфейс. Предоставянето на допълнителна версия на базата на ядрото на Linux се обяснява с желанието да се реализират определени идеи, недостижими при използване на FreeBSD. Забележително е, че това не е първата подобна инициатива — през 2009 година дистрибуцията FreeNAS вече се отдели в OpenMediaVault, който беше преместен на ядрото Linux и пакетната база Debian.
Едно от ключовите подобрения в TrueNAS SCALE стана възможността за създаване на хранилища, разположени на множество възли, докато TrueNAS CORE (FreeNAS) е позициониран като решение на базата на един сървър. Освен увеличаването на мащабируемостта, TrueNAS SCALE също така се отличава с използването на изолирани контейнери и опростяване на управлението на инфраструктурата и възможността за изграждане на софтуерно определяеми инфраструктури. Като файлова система в TrueNAS SCALE се използва ZFS (OpenZFS). В TrueNAS SCALE се предоставя поддръжка на Docker контейнери, виртуализация на базата на KVM и мащабиране на ZFS на множество възли с помощта на разпределена файлова система Gluster.
За организиране на достъп до хранилището се поддържат SMB, NFS, iSCSI Block Storage, S3 Object API и Cloud Sync. За осигуряване на защитен достъп свързването може да се осъществи чрез VPN (OpenVPN). Хранилището може да бъде разположено на един възел и след това, в случай на увеличаване на нуждите, постепенно да се разширява хоризонтално чрез добавяне на допълнителни възли. Освен изпълнението на задачи, свързани с организирането на работата на хранилището, възлите могат също да се използват за предоставяне на услуги и стартиране на приложения в контейнери, управлявани чрез платформата Kubernetes, или в виртуални машини на базата на KVM.
В новата версия:
- Подобрена реализация режима без root, при котором для управления системой вместо root се използват по-малко привилегировани потребители, на които селективно са делегирани разширени права и които нямат достъп до всичките виртуални машини и изолирани приложения.
- Добавен е механизъм за прокси на SMB споделяне за пренасочване на достъпа до SMB дялове.
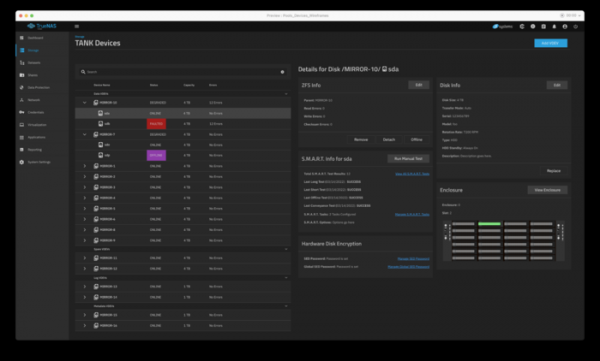
- Направени са подобрения в уеб интерфейса. Значително е подобрено управлението на хранилищните пулове, устройствата и комплектите данни. Реализирана е обобщена страница с цялата статистика.
- Добавени са изолирани приложения за стартиране на пакетите Home Assistant, Qbittorrent, Pi Hole, Syncthing, Photo Prism и diskover-community.
- Добавена е възможността за едновременно обновяване на всички приложения, инсталирани под формата на контейнери.
- Добавена е поддръжка на платформата All-NVME, която осигурява пропускна способност до 30GB/s и възможност за създаване на пул от NVMe устройства с размер до 240TB.
- Предоставена е възможност за замяна на възли Gluster чрез API без спиране на работата на хранилището.
- Добавен е драйвер за Kubernetes CSI, който позволява използването на TrueNAS SCALE в Kubernetes клъстери като хранилище за данни на клъстера. Подобна възможност също така е достъпна за VMware ESXi и OpenStack Cinder.
- Добавена е поддръжка за използване на OverlayFS с ZFS за спестяване на дисково пространство при стартиране на Docker контейнери.
- Подобрена е поддръжката на виртуализацията, осигурявайки възможността за пробиване на USB устройства във виртуални машини и свързване на отделни ядра на CPU.
- Осигурена е организация на съвместния достъп на изолирани приложения до GPU.
- Добавена е поддръжка за отдалечен достъп до системата и приложенията чрез VPN Wireguard.
- Проведена е работа за увеличаване на производителността, в това число е увеличена производителността на криптиране, NFS и iSCSI.
- Предоставена е възможност за селективно предоставяне на достъп до API и прилагане на система за достъп на базата на роли (RBAC).
Източник: opennet.ru
