

Група изследователи от университетите Цинхуа (Китай) и Джордж Вашингтон (САЩ) разкриха информация за уязвимост (CVE-2022-25667) в безжичните точки за достъп, позволяваща извършване на прихващане на трафик (MITM) в безжични мрежи, защитени с помощта на протоколите WPA, WPA2 и WPA3. Чрез манипулиране на ICMP пакети с флаг "redirect" нападателят може да насочи трафика на жертвата през собствената си система в безжичната мрежа, което може да се използва за прихващане и подмяна на нешифровани сесии (например, заявки към сайтове без HTTPS).
Уязвимостта е причинена от липсата на адекватно филтриране на фалшиви ICMP съобщения с подменен адрес на подателя (спуфинг) в мрежовите процесори (NPU, Network Processing Unit), осигуряващи ниско ниво на обработка на пакети в безжичната мрежа. Сред другото, NPU пренасочваха без проверка за спуфинг фалшиви ICMP пакети с флаг "redirect", които могат да се използват за промяна на параметрите на маршрутните таблици от страна на жертвата. Атаката се свежда до изпращане на ICMP пакет от името на точката за достъп с флаг "redirect", посочващ фалшиви данни в заглавката на пакета. Поради уязвимостта, съобщението се пренасочва от точката за достъп и се обработва от мрежовия стек на жертвата, която смята, че съобщението е изпратено от точката за достъп.
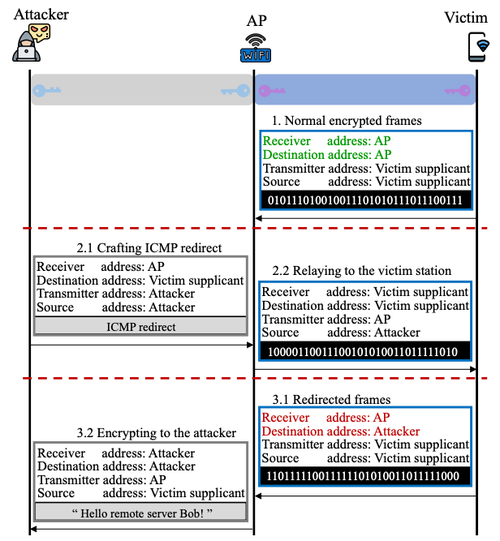
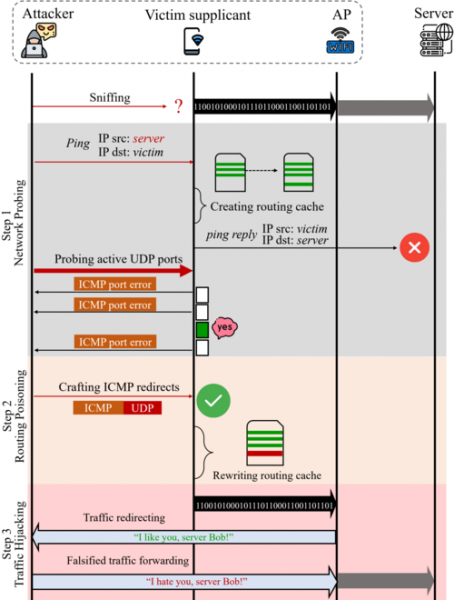
Допълнително, изследователите предложиха метод за заобикаляне на проверките на ICMP пакети с флаг "redirect" от страна на крайния потребител и изменение на маршрутната му таблица. За да заобиколи филтрацията, нападателят предварително определя активен UDP порт от страната на жертвата. Бъдейки в същата безжична мрежа, нападателят може да прихваща трафика, но не може да го декодира, тъй като не знае сесионния ключ, използван при достъпа на жертвата до точката за достъп. Въпреки това, изпращайки на жертвата проверъчни пакети, нападателят на базата на анализа на получените ICMP отговори с флаг "Destination Unreachable" може да определи активен UDP порт. След това, нападателят формулира ICMP съобщение с флаг "redirect" и фалшив UDP заглавен файл, в който е посочен откритият UDP порт. Обработката на това съобщение води до изкривяване на маршрутната таблица в системата на жертвата и пренасочване на трафика с възможност за неговото прихващане в открит вид на канално ниво.
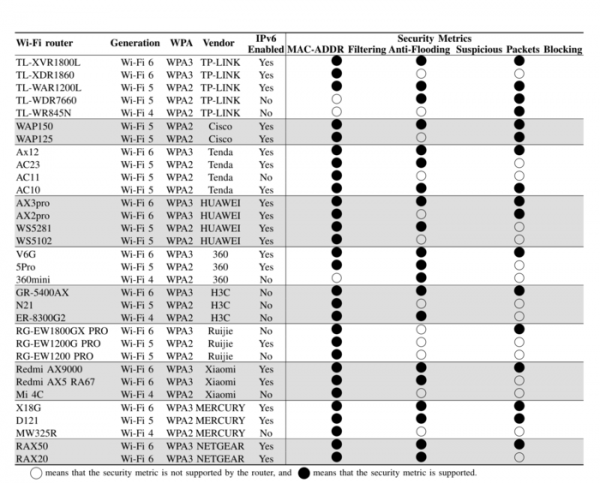
Проблема е потвърдена в точките за достъп, които използват чипове на HiSilicon и Qualcomm. Изучаването на 55 различни модела точки за достъп от 10 известни производители (Cisco, NetGear, Xiaomi, Mercury, 360, Huawei, TP-Link, H3C, Tenda, Ruijie) показа, че всички те са податливи на уязвимост и не блокират фалшиви ICMP пакети. Освен това, при анализа на 122 съществуващи безжични мрежи беше установена възможност за извършване на атака в 109 мрежи (89%).
За експлоатация на уязвимостите, нападателят трябва да има легитимен достъп до Wi-Fi мрежата, т.е. да знае параметрите за вход в безжичната мрежа (уязвимостите позволяват да се заобиколят механизмите за разделяне на трафика на потребителите в рамките на мрежата, прилагани в протоколите WPA*). За разлика от традиционните MITM атаки на безжични мрежи, използвайки техниката за спуфинг на ICMP пакети, нападателят може да заобиколи необходимостта от разгръщане на собствена фалшива точка за достъп за прихващане на трафика и да се възползва от легитимни точки за достъп, обслужващи мрежата, за да пренасочва на жертвата специално оформени ICMP пакети.
Източник: opennet.ru
