

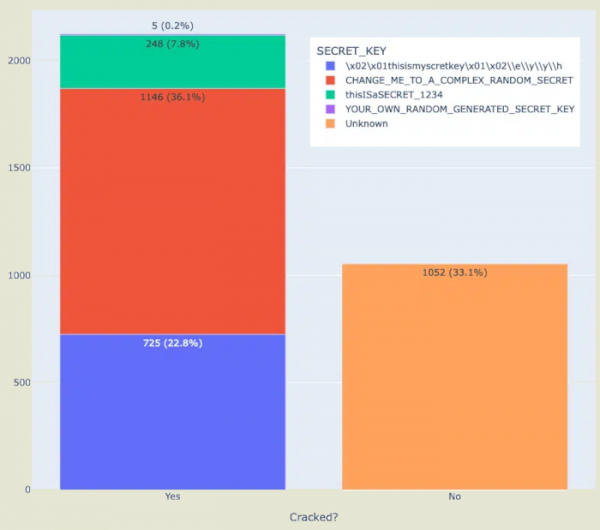
Изследователи от компания Horizon3 установиха проблеми със сигурността в повечето инсталации на платформата за анализ и визуализация на данни Apache Superset. На 2124 от 3176 проучени публични сървъра с Apache Superset е установено, че е използван типичен криптиращ ключ, зададен по подразбиране в примера на конфигурационния файл. Този ключ се използва в Python библиотеката Flask за генериране на сесийни бисквитки, което позволява на атакуващ, който знае ключа, да формира фалшиви параметри на сесията, да се свърже с уеб интерфейса на Apache Superset и да изтегли данни от свързаните бази данни или да организира изпълнение на код с правата на Apache Superset.
Интересното е, че изследователите първоначално уведомили разработчиците за проблема още през 2021 година, след което в изданието Apache Superset 1.4.1, публикувано през януари 2022 година, стойността на параметъра SECRET_KEY е заменена със строката "CHANGE_ME_TO_A_COMPLEX_RANDOM_SECRET", а в кода е добавена проверка, която при наличие на тази стойност записва предупреждение в логовете.
През февруари тази година изследователите решиха да повторят сканирането на уязвимите системи и се сблъскали с факта, че малко хора обръщат внимание на предупреждението и 67% сървъри Apache Superset все още продължава да използва ключове от примери за конфигурация, шаблони за разгръщане или документация. Сред организациите, използващи ключове по подразбиране, са някои големи компании, университети и държавни учреждения.
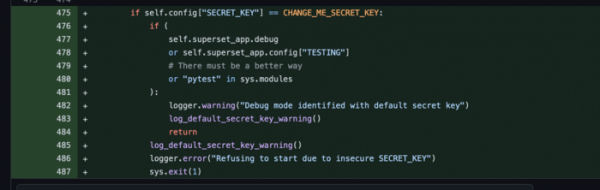
Задаването на работещ ключ в примера за конфигурация вече се възприема като уязвимост (CVE-2023-27524), която е отстранена в изданието Apache Superset 2.1 чрез извеждане на грешка, блокираща стартирането на платформата при използване на указан в примера ключ (взема се предвид само ключът, посочен в примера на конфигурацията на актуалната версия, старите типични ключове и ключове от шаблони и документация не се блокират). За проверка на наличието на уязвимостта в мрежата е предложен специален скрипт.
Източник: opennet.ru
