

Достъпен е релиз на операционната система Chrome OS 118, основана на ядрото Linux, системния мениджър upstart, инструментария за сборка ebuild/portage, отворени компоненти и уеб браузъра Chrome 118. Потребителската среда на Chrome OS е ограничена до уеб браузъра, а вместо стандартни програми се използват уеб приложения. Въпреки това, Chrome OS включва полноценен многоекранен интерфейс, работен плот и лента с инструменти. Изходният код се разпространява под свободната лицензия Apache 2.0. Сборката Chrome OS 118 е достъпна за повечето актуални модели Chromebook. За употреба на обикновени компютри е предлагана редакция на Chrome OS Flex.
Основни промени в Chrome OS 118:
- Предоставена е възможност за възстановяване на забравена парола и за възстановяване на достъпа до данни, свързани с акаунта.
- Добавен е режим на показване на самостоятелни уеб приложения (PWA, Progressive Web Apps) под формата на раздели, позволяващи работа с множество документи в едно и също прозорец. При използване на този режим разработчикът на приложението може да определи домашния раздел, на който например може да се постави интерфейс за избор на документи и настройки.
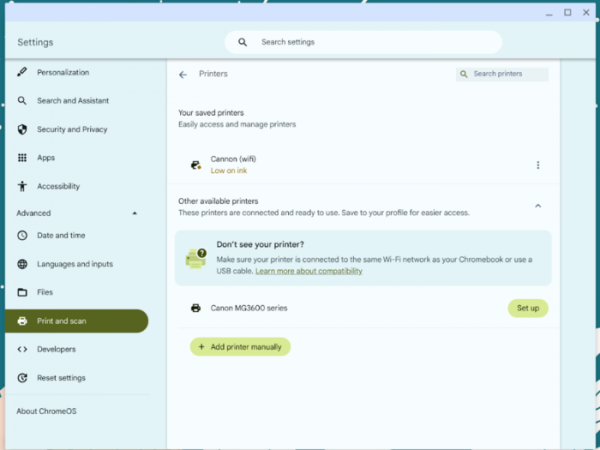
- Оптимизирана е настройката за печат. Добавен е контекстуален помощник за използването на принтера, опростено е запазването на избрания принтер и е предложена инструкция за настройка. На страницата с настройки е добавена информация за състоянието на принтера. Предложен е набор от опции за управление на принтера в случай на проблеми с печата.

- Осигурена е интеграция с услугата Imprivata OneSign.
- Променен е интерфейсът за редактиране на текст на сензорни екрани. Предложени са по-интуитивни жестове за управление. Добавен е нов режим на увеличение, който автоматично показва точното местоположение на курсора.
- Предложен е нов Bluetooth стек, основан на стека Fluoride, пренесен от платформата Android и продължаващ развитието на стека BlueDroid от компания Broadcom. За управление на активацията на новия стек е добавена настройка "chrome://flags/#bluetooth-use-floss".
- Отстранени са 6 уязвимости в компонента virglrenderer, позволяващ активирането на virtio-gpu (виртуален GPU Virgil3D) за използване на 3D-акселерация в виртуални среди без ексклузивен пробив на видеокартата в гостовата система. 3 уязвимости водят до препълване на буфера, а една до достъп до паметта след нейното освобождаване. Също така е отстранена уязвимостта use-after-free (CVE-2023-4921) в подсистемата net/sched на ядрото Linux, позволяваща повишаване на привилегиите в системата.
Източник: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish