

Разработчиците на анонимната мрежа Tor публикуваха резултатите от одита на браузера Tor Browser и разработваните от проекта инструменти OONI Probe, rdsys, BridgeDB и Conjure, използвани за заобикаляне на цензурата. Одитът беше извършен от компанията Cure53 от ноември 2022 година до април 2023 година.
По време на проверката бяха открити 9 уязвимости, две от които са класифицирани като опасни, една е със среден риск и 6 са свързани с проблеми с незначителен риск. В кодовата база бяха намерени 10 проблема, които не са свързани с безопасността. В общи линии кодът на проекта Tor е оценен като отговарящ на практиките за безопасно програмиране.
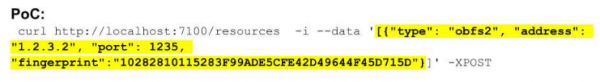
Първата опасна уязвимост присъства в бекенда на разпределената система rdsys, която осигурява доставката на ресурси на цензурираните потребители, като списъци с проксита и линкове за сваляне. Уязвимостта е провокирана от липсата на автентикация при достъпа до обработвача за регистрация на ресурси и позволява на атакуващия да регистрира собствен зловреден ресурс за доставка на потребителите. Експлоатацията се свежда до изпращане на HTTP заявка до обработвача на rdsys.
Втората опасна уязвимост беше намерена в Tor Browser и беше провокирана от липсата на проверка на цифров подпис при получаването на списък с мостови възли чрез rdsys и BridgeDB. Тъй като списъкът се зарежда в браузера на етапа преди свързването с анонимната мрежа Tor, липсата на проверка на криптографския цифров подпис позволи на атакуващия да подмени съдържанието на списъка, например, чрез прихващане на връзката или хакване. сървър, през който се разпространява списъкът. В случай на успешна атака злонамереният създател може да организира свързването на потребителите през собствен компрометиран мостов възел.
Уязвимостта със среден риск присъстваше в подсистемата на rdsys в скрипта за внедряване на версии и позволяваше на атакуващия да повиши привилегиите си от потребител nobody до потребителя rdsys, при наличие на достъп до сървъра и възможности за запис в каталога с времеви файлове. Експлоатацията на уязвимостта се свежда до замяна на изпълнимия файл, разположен в каталога /tmp. Получаването на правата на потребителя rdsys позволява на атакуващия да извърши промени в изпълнимите файлове, стартирани чрез rdsys.
Уязвимостите с ниска степен на опасност бяха основно свързани с използването на остарели зависимости, в които присъстват известни уязвимости, или с възможността за отказ в обслужването. Сред незначителните уязвимости в Tor Browser се отбелязва възможността за заобикаляне на забраната за изпълнение на JavaScript при поставен най-висок ниво на защита, липсата на ограничения при изтеглянето на файлове и потенциалното изтичане на информация чрез личната страница на потребителя, което позволява проследяване на потребителите между рестартиранията.
В момента всички уязвимости са отстранени, между другото е реализирана аутентификация за всички обработчици на rdsys и е добавена проверка на цифровите подписи на списъците, зареждани в Tor Browser.
Допълнително можем да отбележим излизането на браузера Tor Browser 13.0.1. Издаването е синхронизирано с кодовата база на Firefox 115.4.0 ESR, в която са отстранени 19 уязвимости (13 от тях признати за опасни). В версията Tor Browser 13.0.1 за Android са пренесени корекциите на уязвимостите от клон Firefox 119.
Източник: opennet.ru
