

Координационният център CERT (група за реагиране при компютърни инциденти) публикува предупреждение за серия от уязвимости в реализации на различни приложения, използващи протокола UDP за транспорт. Уязвимостите могат да бъдат използвани за организиране на отказ от услуга поради възможността за зацикляне на пакети между два хоста. Например, атакуващите могат да изчерпят наличната пропускателна способност на мрежата, да блокират работата на мрежовите услуги (например, чрез създаване на високо натоварване и надвишаване на лимита за интензивност на заявките) и да реализират усилватели на трафик за DDoS-атаки.
От протоколите, някои реализации на които са уязвими, се споменават DNS, NTP, TFTP, Echo (RFC862), Chargen (RFC864) и QOTD (RFC865). Наличието на уязвимост (CVE-2024-2169) е потвърдено в отделни продукти на компаниите Cisco, Microsoft, Broadcom, Brother, Honeywell (CVE-2024-1309) и MikroTik. Като мерки за защита от уязвимостите се препоръчва включване на блокиране на спуфинг на междузоновия екран (uRPF), ограничаване на достъпа до излишни UDP услуги и настройка на ограничения за интензивност на трафика (rate-limit и QoS).
Уязвимостите произтичат от незащитеността на UDP протокола срещу адресен спуфинг — при отсъствие на защита от спуфинг на транзитни маршрутизатори атакуващият може да посочи IP адреса на произволен сървър в UDP пакета и да изпрати този пакет на друг сървър, който ще върне отговор на посочения фалшив адрес. Методът на атака се свежда до създаване на ситуация на зацикляне на обмена на пакети между сървърите, използващи уязвими реализации на протокола. Например, в отговор на получен пакет целевият сървър може да изпрати отговор с код на грешка, а сървърът, чийто адрес е подставен от атакуващия, ще върне свой отговор, който отново ще доведе до връщане на пакет с код на грешка. Така сървъри до безкрайност ще започнат да си играят помежду пакети в „пинг-понг.
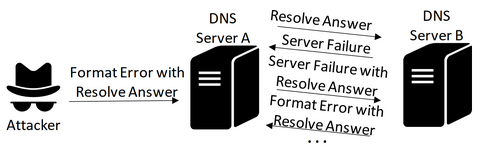
Забележително е, че подобен метод на атака не е нов и в сървър Синхронизация на времето ntpd един от вариантите на атаката беше устранен още през 2009 година (CVE-2009-3563) в версии 4.2.4p8 и 4.2.5. Атаката се състоеше в изпращането на NTP пакет с фалшив адрес и зададен флаг MODE_PRIVATE, при обработката на който целевият сървър връщаше отговор за невъзможността за използване на частен режим, оставяйки в отговора зададен флаг MODE_PRIVATE. Съответно друг сървър също не можеше да обработи този флаг и връщаше своя отговор, което водеше до зацикляне на обмена на пакети между два NTP сървъра. За протокола DNS предупреждението за възможността от подобна атака беше публикувано още през 1996 година.
Глобалното сканиране на адресите в интернет показа, че в момента в мрежата присъства поне 23 хиляди уязвими TFTP сървъра, 63 хиляди DNS сървъра, 89 хиляди NTP сървъра, 56 хиляди услуги Echo/RFC862, 22 хиляди услуги Chargen/RFC864 и 21 хиляда услуги QOTD/RFC865. Предполага се, че в случай на NTP сървъри наличието на непроблемена уязвимост е свързано с използването на много стари версии ntpd, издадени преди 2010 година. Услугите Echo, Chargen и QOTD са уязвими поначало заради своята архитектура. Ситуацията със сървърите TFTP и DNS изисква разследване с техните администратори. Сървърите atftpd и tftpd не са подложени на проблема, тъй като използват случаен номер на изходящото мрежово порт при изпращане на отговора. От уязвимите DNS сървъри се споменава dproxy-nexgen. В продуктите на Microsoft проблемът се проявява в WDS (Windows Deployment Services), а в продуктите на Cisco проблемът присъства в маршрутизаторите от сериите 2800 и 2970.
Източник: opennet.ru
