

Компания Google пусна версия 125 на уеб браузера Chrome. В същото време е налично стабилно издание на свободния проект Chromium, който служи като основа за Chrome. Браузерът Chrome се различава от Chromium по използването на логотипите на Google, наличието на система за изпращане на уведомления в случай на срив, модули за възпроизвеждане на защитено от копиране видеосъдържание (DRM), автоматична система за инсталиране на актуализации, постоянно включена изолация Sandbox, предоставяне на ключове за Google API и предаване на RLZ параметри при търсене. За тези, които се нуждаят от повече време за актуализация, отделно се поддържа клон Extended Stable, който е придружен от 8-седмичен период. Следващото издание на Chrome 126 е планирано за 11 юни.
Основни промени в Chrome 125:
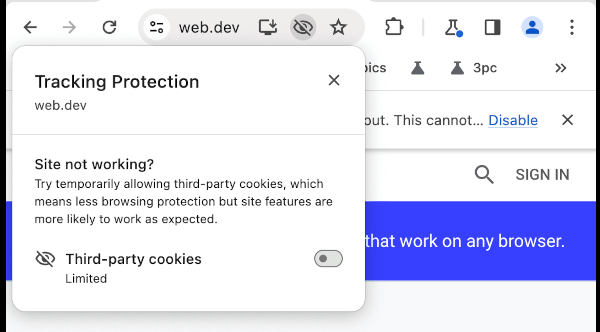
- Компания Google отложи очакваното прекратяване на поддръжката на трети страни Cookie, което трябваше да стане в края на годината, при достъп до уебсайтове, различни от домейн текущата страница (такива Cookie се използват за проследяване на движенията на потребителя между сайтовете в кодовете на рекламните мрежи, социалните уиджети и системите за уеб анализи). В новата версия в адресната лента е добавен индикатор с изображение на око, който, когато трети страни Cookie са блокирани, е пречертан. Тъй като продължава тестването на изключването на трети страни Cookie при 1% от потребителите и има възможност за ръчно изключване през настройката «chrome://flags/#test-third-party-cookie-phaseout», в контекстното меню е предоставена възможност за временно връщане на поддръжката на трети страни Cookie за избрани сайтове. Отмяната на блокировката е валидна за 90 дни след включването й.

- При включване на разширена защита на браузера (Safe Browsing > Enhanced protection) е реализирано автоматично дълбочинно сканиране на изтеглените файлове, извършвано чрез изпращане на информация на сървъри Google (по-рано преди изпращане се показваше запитване за потвърждение на външната проверка, а сега проверката ще се извършва автоматично).
- Сборките за платформата Windows вече са предоставени и за платформата ARM64.
- Добавен нов механизъм за обновяване на компоненти, изискващи зареждане на голям обем данни. Става въпрос за обновяването на модели за наскоро добавените възможности, използващи машинно обучение — режим на умно групиране на табове, генератор на теми и интерактивен помощник.
- Добавени са два нови типа потенциално проблемни добавки, за които на потребителя ще се показват предупреждения с препоръка да помисли за целесъобразността на тяхното по-нататъшно използване: добавки, инсталирани не от каталога на Chrome Web Store, и добавки, използващи подвеждащи тактики за налагане на инсталация на ненужен софтуер.
- Поведението при анулиране на събитие «mousemove» е приведено в съответствие с другите браузъри — анулирането на събитието вече не блокира операциите по селектиране на текст и drag&drop (за блокиране на селекцията и drag&drop трябва да се анулират събитията selectstart и dragstart).
- Добавен е набор от CSS-свойства за управление на показването на елементи, привързани към местоположението на други елементи (CSS Anchor Positioning), без използване на JavaScript, например за прикрепване към елементи на изскачащи прозорци (popover), които се появяват по аналогия с изскачащите подсказки. За настройка на привързването на елемент към друг елемент и определяне на областта на извеждане са предложени свойствата anchor-name, position-anchor и inset-area, а за получаване на информация за мястото на привързване е добавена функция anchor().
- В CSS са добавени математическите функции round(), mod() и rem().
- Добавен е нов синтаксис за отразяване на състоянието на собствени HTML-елементи (custom element) в CSS, позволяващ използването на псевдо-клас «:state()».

- Добавен е API Compute Pressure, позволяващ получаването на високо ниво информация за текущото състояние на хардуера, например в общи линии може да се получат сведения за натоварването на CPU (посочват се нивата: минимално натоварване с включване на икономия на енергия; допустимо натоварване, позволяващо безпроблемно изпълнение на допълнителни задачи; високо натоварване, но в пределите на допустимото и несмущаващо работата на системата; критично натоварване, близко до изчерпване на ресурсите).
- API Storage Access, използван за заявка от потребителя за разрешения за достъп до Cookie хранилище, ако трети страни Cookie са блокирани, разширен с възможности за заявка за достъп от странични обработвачи (например, от съдържание в <iframe>) към хранилища, несвързани с Cookie, като indexedDB.
- Добавена е експериментална (origin trial) поддръжка на API Viewport Segments Enumeration, предназначено за организиране на изхода на устройства със сгъваеми екрани.
- Позволено е използването на URL схеми HTTP и HTTPS в конструктора WebSocket вместо схемите „ws:“ и „wss:“.
- В JavaScript е разрешено да се използват модификатори „?i“, „?-i“, „?m“, „?-m“, „?s“, „?-s“ в регулярни изрази за управление на включването или изключването на флаговете „i“, „s“ и „m“. Например, „?-i“ в „re1 = /^[a-z](?-i:[a-z])$/i;“ ще изключи приложението на „/i“ (игнориране на регистра) за втория символ (re1.test(„aB“) ще върне false).
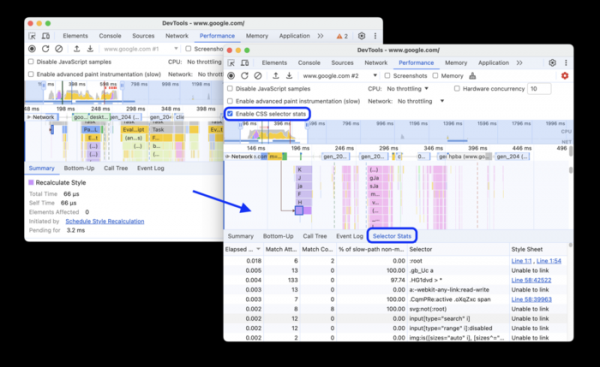
- Направени са подобрения в инструментите за уеб разработчици. В уеб консолата е добавен бутон за показване на пояснение за същността на грешка или предупреждение, генерирано чрез запитване към AI чатбота Gemini. В панела CSS е добавена поддръжка на правила „@position-try“. В панела за редактиране и преглед на изходния текст на страницата са добавени настройки за извеждане в четим вид на опаковани страници и автоматично затваряне на скоби при редактиране. В панела за проследяване на мрежова активност е добавена поддръжка на HTTP заглавия, използвани в отговори с код 103 „Early Hints“. В панела за анализ на производителността е добавена статистика за CSS селектори.

В новата версия освен нововъведения и поправки на грешки са отстранени 9 уязвимости. Множество от уязвимостите са разкрити благодарение на автоматизирано тестване с инструментите AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. Уязвимостта CVE-2024-4947, причинена от неправилна обработка на типове (Type Confusion) в двигателя V8 и класифицирана като опасна, до поправката е била използвана от злонамерени лица за извършване на атаки (0-day). Не са открити критични проблеми, които да позволяват заобикалянето на всички защитни слоеве на браузъра и изпълнение на код в системата извън sandbox средата. В рамките на програмата за изплащане на парични награди за откритие на уязвимости за текущото издание, компанията Google е изплатила 4 награди на обща стойност 8000 долара (една награда от $7000 и три по $1000). Размерът на две от наградите все още не е определен.
Източник: opennet.ru
