

Компанията Stamus Networks публикува версия на специализирана дистрибуция SELKS 10, предназначена за разгръщане на системи за откриване и предотвратяване на мрежови прониквания, а също и за организиране на реакция на установените заплахи и мониторинг на сигурността на мрежата. На потребителите се предоставя напълно готово решение за управление на мрежовата сигурност, което може да се използва веднага след изтегляне. Дистрибуцията поддържа работа в Live-режим и стартиране в среди на виртуализация или контейнери. Разработките на проекта се разпространяват под лиценз GPLv3. За изтегляне са формирани два iso-образа: с графичен интерфейс Xfce (3.5 ГБ) и работещ в конзолен режим (2.7 ГБ).
Дистрибуцията е изградена на пакетната база Debian и използва отворената система за откриване на атаки Suricata. Получените от различни източници данни се обработват с помощта на платформата Logstash и се съхраняват в хранилище ElasticSearch. За проследяване на текущото състояние и установените инциденти се предлага уеб интерфейс, реализиран върху интерфейса Kibana. За управление на правилата и визуализация на свързаната с тях активност се прилага уеб интерфейс Stamus CE. В състава също влизат система за захващане, съхранение и индексиране на мрежови пакети Arkime, интерфейс за оценка на възникналите събития EveBox и анализатор на данни CyberChef.
Основни подобрения:
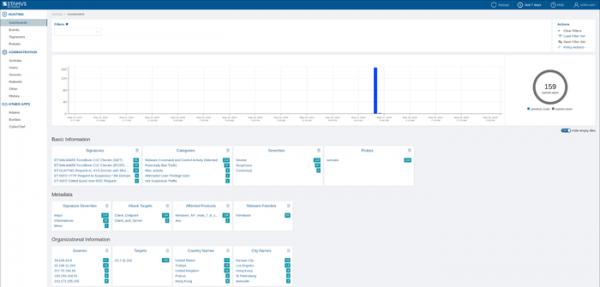
- В потребителския интерфейс са пренесени допълнителни възможности от паралелно развиваната търговска платформа SSP (Stamus Security Platform). Проведена е работа по опростяване на уеб интерфейса и обединяване на информацията за откриване на заплахи, търсене на подозрителна активност и анализ на доказателства.

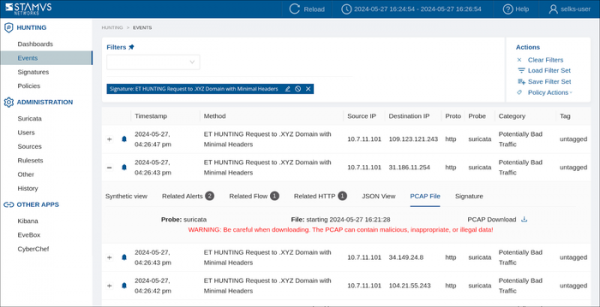
- Добавена е възможност за селективно захващане на пакети, свързани с установените събития, и тяхното експортиране от интерфейса за анализ на подозрителна активност в формат PCAP. Експортираните дампове съдържат пълни данни за мрежовия сеанс, асоцииран с установената заплаха. Дампът може да се използва за анализ на инцидента както в самия SELKS, така и в външни инструменти като Wireshark.

- Системата за улавяне, съхранение и индексиране на мрежови пакети Arkime беше актуализирана до версия 5.0, в която се появи поддръжка за търсене на информация едновременно за няколко обекта в отворени източници (OSINT), променен е дизайнът на блока с детайлна информация, задействана е унифицирана подсистема за конфигурация, добавена е поддръжка за методи за формиране на отпечатъци на трафика JA4 и JA4+, и е реализирана възможността за импортиране на запазени PCAP дампове.
- Вместо SQLite за съхранение на данни е използвана СУБД PostgreSQL.
- Пакетната база е актуализирана до Debian 12.
Източник: opennet.ru
