

Проектът CentOS официално обяви за наличността на дистрибутива CentOS Stream 10, който служи като основа за формиране на дистрибутива Red Hat Enterprise Linux 10. CentOS Stream е непрекъснато обновяван дистрибутив, който позволява по-ранен достъп до пакети, разработвани за бъдещи издания на RHEL. Сборките на CentOS Stream 10 се формират за архитектури x86_64_v3, Aarch64, ppc64le (POWER9) и s390x (IBM z14) под формата на инсталационни ISO файлове и образи за изолирани контейнери. Поддръжката на CentOS Stream 10 ще продължи до 2030 година.
В съответствие с новата политика на компанията Red Hat, хранилището CentOS Stream е единственият публично достъпен източник на изходни кодове на пакети за Red Hat Enterprise Linux. CentOS Stream може да се разглежда като upstream проект за RHEL, служейки като основа за неговото разработване и позволявайки на външни участници от общността да участват в разработването на нова версия на RHEL, да контролират подготовката на пакети за RHEL, да предлагат свои промени и да влияят на вземането на решения.
Преди създаването на CentOS Stream, като основа за нова версия на RHEL се използваше моментна снимка на едно от изданията на Fedora, която се обработваше и стабилизираше зад затворени врати, без възможност за контролиране на хода на разработката и взетите решения. Процесът на разработка, който дойде на мястото на този, прехвърли затворения етап на подготовката на RHEL в CentOS Stream — на базата на моментна снимка на Fedora, с участието на общността, се формира нова версия CentOS Stream, след като завършването е готово, RHEL се преработва на базата на CentOS Stream.
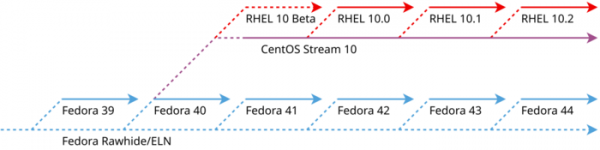
Основните промени в CentOS Stream 10 в сравнение с предишната значителна версия:
- От доставката е премахнат X.org Server и свързаните с него компоненти. По подразбиране е активиран графичният стек на базата на протокола Wayland. Възможността за стартиране на X11-приложения в сесия Wayland се осигурява чрез DDX-сервера XWayland (останал е само пакетът „xorg-x11-server-Xwayland“).
- Работната среда е обновена до изданието GNOME 47. В класическата сесия на GNOME е добавен режим на преглед за преглед на отворените прозорци, който преди беше достъпен само в стандартната сесия на GNOME. Библиотеките Qt са обновени до версия 6.7. От доставката са премахнати пакетите Qt5 (остана поддръжка само за Qt 6).
- Доставката на rpm-пакети за Firefox, GIMP, LibreOffice, Inkscape и Thunderbird е прекратена. За инсталиране на Firefox и Thunderbird е осигурено автоматично изтегляне и инсталиране на пакети в формат Flatpak, използвайки външен репозитори flatpaks.redhat.io.
- Звуковият сервер PulseAudio е заменен с пакета PipeWire.
- Актуализирани версии на пакети за разработчици: GCC 14.2, LLVM 18.1.8, Python 3.12, Ruby 3.3, OpenJDK 21, Rust 1.82.0, Go 1.23, Node.js 22, Perl 5.40, PHP 8.3, Git 2.45, Subversion 1.14, SystemTap 5.1, Valgrind 3.23.0.
- Актуализирани сървърни пакети: OpenSSH 9.8, nginx 1.26, Apache HTTPD 2.4.62, Varnish Cache 7.4, Squid 6.10, MariaDB 10.11, MySQL 8.4, PostgreSQL 16, PCP 6.3.0, Grafana 10.2.6, libreswan 4.15, Pacemaker 2.1.8, 389-ds-base 3.0.4, Podman 5.0.
- Актуализирани системни пакети: ядро на Linux 6.12, glibc 2.39, binutils 2.41, NSS 3.101, gnutls 3.8.7, polkit 125, DNF 4.20 и RPM 4.19.
- Добавени нови пакети: tuned-ppd (вместо power-profiles-daemon), libcpuid и dnsconfd (фонов процес за кеширане на DNS). Във връзка с преминаването на кодовата база на СУБД Redis към собствен лиценз, вместо Redis е предложен форк Valkey. Вместо DHCP-сервера ISC DHCP е използван Kea DHCP. Вместо zlib е използван пакет zlib-ng-compat.
- В пакетния мениджър DNF по подразбиране е деактивирано зареждането на метаданни с файловите списъци, включени в пакетите (filelist). Подобни данни рядко се използват, но имат голям размер и забавят работата. За работа с PGP в DNF и RPM е използвана библиотеката rpm-sequoia.
- Добавена е експериментална поддръжка за файловата система Сomposefs, реализирана като надстройка над FS OverlayFS и EROFS, оптимизирана за ефективно съвместно съхранение на съдържанието на няколко монтирани дискови образа.
- В хипервизора KVM е предоставена експериментална (Technology Preview) поддръжка на технологиите AMD SEV, SEV-SNP и SEV-ES.
- При създаване на нови потребители чрез интерфейса на инсталатора Anaconda, на тези потребители по подразбиране се предоставят права на администратор (за деактивиране на това поведение е налична специална настройка). В инсталатора също така е предложен нов интерфейс за избор на часови пояс. За отдалечен достъп до инсталатора се използва протокол RDP вместо VNC.
- Добавена е поддръжка за криптографски алгоритми, устойчиви на атаки от квантови компютри. Тези алгоритми са налични в OpenSSL, OpenSSH и системните криптографски политики (crypto-policies). В OpenSSL е добавена възможността за създаване на файлове с сертификати и ключове в формат PKCS #12, отговарящи на изискванията на FIPS. Вместо движка openssl-pkcs11 е използван pkcs11-provider, който позволява използването на хардуерни ключове в apache httpd, libssh, bind и други приложения, използващи OpenSSL. Достъпът до хостовите SSH ключове е променен от 0640 на 0600 (достъп само за собственика). В GnuTLS е добавена поддръжка за компресия на сертификати с методите zlib, brotli и zstd.
- В допълнение към GnuPG е включен инструментариум за команден ред Sequoia (услуги sq и sqv) с реализация на стандарта OpenPGP (RFC-4880) на езика Rust.
- По подразбиране е активиран режим на предсказуемо именуване на мрежовите интерфейси (net.ifnames=1). В NetworkManager за IPv4 е включен механизъм за разпознаване на дублирания. IP адреси DAD (Duplicate Address Detection) за предотвратяване на присвояването на един и същ IP адрес на различни системи в локалната мрежа.
- В дисковите образи (например, в системните образи за AWS и KVM) е преустановено използването на отделен дял /boot.
- Работещият в пространството на потребителя инструментариум SELinux (libsepol, libselinux, libsemanage, policycoreutils, checkpolicy, mcstrans) е актуализиран до версия 3.7, в която е реализиран параметърът „audit2allow -C“ за извеждане в формат CIL (Common Intermediate Language). В утилитата sandbox е добавена поддръжка за протокол Wayland.
- В компонента Keylime е добавена поддръжка за идентификация на устройства чрез IDevID (Initial Device Identity) и IAK (Initial Attestation Key), и по подразбиране е активиран протокол TLS 1.3.
- В уеб конзолата е предложен нов файлов мениджър (пакет cockpit-files), позволяващ управление на файлове и директории.
- В сървър Печатането CUPS по подразбиране е деактивирано в режимите mDNS и broadcast, които са активирани в наскоро откритите отдалечено експлоатирани уязвимости.
- В glibc са включени оптимизирани версии на функциите memcpy и memmove, проектирани за процесори AMD Zen 3 и Zen 4.
- Добавен е голям брой нови драйвери, сред които драйвери за вграденото в процесорите Intel ускорение QAT (QuickAssist Technology), предлагащо средства за ускоряване на изчисления, използвани при компресия и шифроване.
- Пакетите TigerVNC, Totem, power-profiles-daemon, gedit, gtkmm, WebKitGTK, Evolution, Festival, Eye of GNOME, Cheese, Tweaks са премахнати.
- Доставката на пакети е прекратена: sendmail (препоръчва се преминаване на postfix), redis, dhcp, dhcp-client, mod_security (преместен в EPEL), spamassassin (преместен в EPEL), xsane, runc.
- Обявени за остарели са пакетите squashfs и wget, както и интерфейсите utmp и utmpx в glibc.
Освен това, беше обявено създаването на хранилище EPEL 10 (Extra Packages for Enterprise Linux), което предлага допълнителни пакети за дистрибуциите Red Hat Enterprise Linux 10-beta и CentOS Stream 10. Бинарните сборки EPEL се формират за архитектури x86_64, aarch64, ppc64le и s390x. Забележително е, че в момента на стартиране хранилището EPEL 10 вече включва над 10 хиляди готови пакета, изградени от 3600 пакета с изходен код. За разлика от предишните версии, от EPEL 10 ще бъдат формирани отделни хранилища за всяка междинна версия RHEL, например, за RHEL 10.1 ще бъде създадена отделна версия EPEL 10.1.
Източник: opennet.ru
