

Представен е релиз на дистрибуцията Kali Linux 2024.4, базирана на пакетната база Debian, предназначена за тестване на системи за наличие на уязвимости, провеждане на одити за сигурност, анализ на остатъчната информация и идентифициране на последиците от атаки. Всички оригинални разработки, създадени за дистрибуцията, се разпространяват под лицензия GPL и са достъпни през публичен Git репозиторий. Подготвени са ISO образи с размер 600 МБ и 4.1 ГБ за сваляне. Сборките са налични за архитектури x86_64, ARM (armhf и armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Предоставят се работни среди Xfce, KDE и GNOME.
Kali предлага набор от инструменти за специалисти в областта на компютърната сигурност, включващ средства за тестване на уеб приложения и проникване в безжични мрежи до програми за извличане на данни от RFID чипове. В комплекта има колекция от експлойти и около 400 специализирани утилити за проверка на сигурността, като Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Освен това, в дистрибуцията са включени средства за подбиране на пароли (Multihash CUDA Brute Forcer) и WPA ключове (Pyrit), използващи GPU на NVIDIA и AMD за ускорение.
В новото издание:
- Създаването на сборки на дистрибуцията и пакети на ядрото Linux за архитектура i386 е прекратено. В репозитория са запазени пакети, които могат да се използват за стартиране на 32-битови програми в 64-битови среди.
- По подразбиране е задействан Python 3.12.
- В клиента SSH е прекратена поддръжката на ключове на базата на алгоритъма DSA (в началото на следващата година кодът за поддръжка на DSA ще бъде премахнат от OpenSSH). За свързване към стари сървъри в базовата доставка е добавена утилита ssh1, събрана от OpenSSH 7.5 и продължаваща да поддържа протокол SSH1.
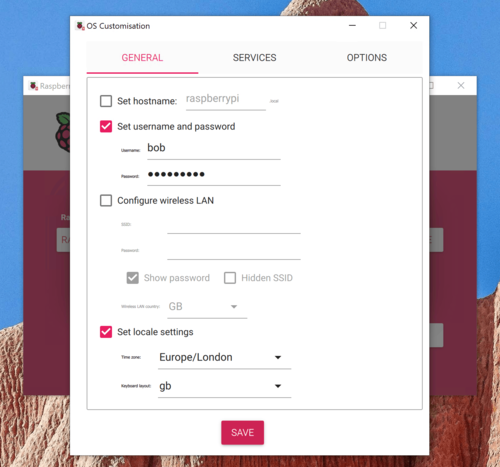
- Добавена е възможност за настройка на системни образи за платките Raspberry Pi, използвайки утилитата Raspberry Pi Imager. Например, при инсталиране на SD карта, можете да добавите потребители, да настроите часовата зона, да копирате вашите SSH ключове, да активирате услугата SSH и да зададете конфигурация за свързване към безжична мрежа. Разширена е поддръжката на платката Raspberry Pi 5 и е добавена поддръжка на компютъра Raspberry Pi 500.

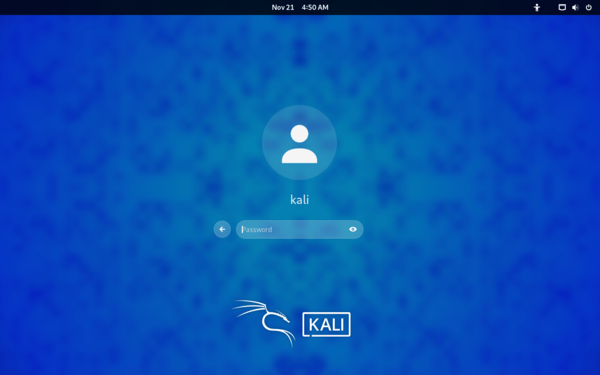
- Работната среда GNOME е актуализирана до версия 47. Въведена е нова тема за оформление на екрана за вход в системата.

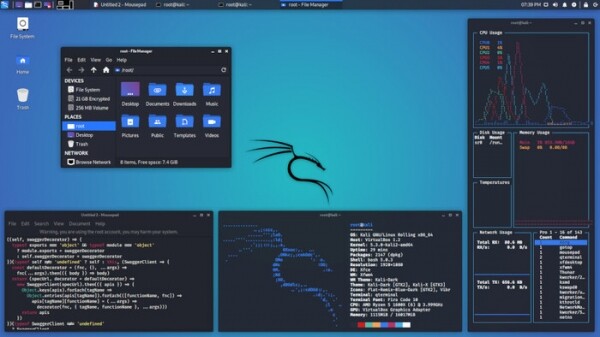
- Добавен е нов аплет за мониторинг на състоянието на системата.

Включени са утилити:
- bloodyad — инструментариум за тестване на защитеността на Active Directory.
- certi — утилита за работа с сертификати ADCS (Active Directory Certificate Services).
- chainsaw — търсене на артефакти при криминалистичен анализ на системи Windows.
- findomain — утилита за определяне на използвани поддомейни чрез метода на пробите.
- hexwalk — шестнадесетичен редактор.
- linkedin2username — генератор на списък с потребители, потенциално свързани с акаунта на компания в LinkedIn.
- mssqlpwner — инструментариум за атака на MSSQL.
- proximoth — провеждане на атака на безжични устройства.
- python-pipx — стартиране на изпълними файлове от Python пакети в изолирана среда.
- sara — инспекция на сигурността на RouterOS.
- web-cache-vulnerability-scanner — изпълнение на атаки срещу фронтенд-бекенд системи.
- xsrfprobe — проверка на уязвимости от клас CSRF/XSRF (Cross Site Request Forgery).
- zenmap — графичен интерфейс за nmap.
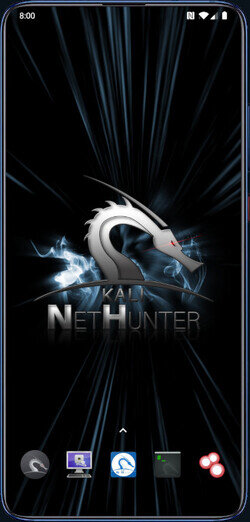
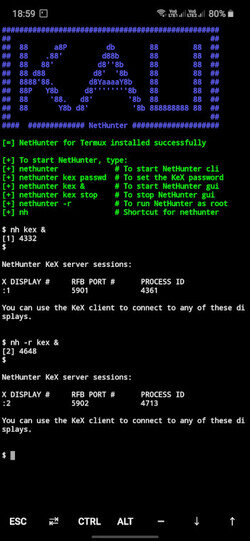
- Обновено е мобилното обкръжение на базата на платформата Android — NetHunter, с набор от инструменти за тестване на системи за уязвимости. С помощта на NetHunter е възможно извършването на атаки, специфични за мобилни устройства, например, чрез емулация на работа на USB устройства (BadUSB и HID Keyboard — емулация на мрежов USB адаптер, който може да се използва за MITM атаки, или USB клавиатура, извършваща символна инжекция) и създаване на подвеждащи точки за достъп (MANA Evil Access Point). NetHunter се инсталира в основната среда на платформата Android под формата на chroot образ, в който работи специално адаптирана версия на Kali Linux.
В новата версия е включен инструментариумът Wifipumpkin3 за създаване на фалшиви точки за безжичен достъп. Обновен е каталогът на мобилните приложения Kali NetHunter store. Разширени са възможностите на инсталационната програма. Добавена е поддръжка за устройства Xiaomi Mi A3 (Android 15), Realme X7 Max 5G и Xiaomi Mi 9 Lite / CC9. Обновена е поддръжката за Nokia 6.1/6.1 Plus, Realme C11, Xiaomi Mi 9T, Xiaomi Mi A3 и Xiaomi Pocophone F1.
Източник: opennet.ru
