

Компания Google пусна версия 133 на уеб браузъра Chrome. Паралелно е налична стабилната версия на свободния проект Chromium, който служи за основа на Chrome. Браузърът Chrome се отличава от Chromium с използването на логата на Google, наличието на система за изпращане на уведомления при срив, модули за възпроизвеждане на защитен от копиране видеоконтент (DRM), система за автоматично инсталиране на актуализации, постоянно включена Sandbox изолация, предоставяне на ключове за Google API и предаване на RLZ параметри при търсене. За потребителите, които се нуждаят от повече време за актуализация, съществува отделна поддръжка на версията Extended Stable, която се поддържа в продължение на 8 седмици. Следващото издание на Chrome 134 е планирано за 4 март.
Основни изменения в Chrome 133:
- За 1% от потребителите е активирана поддръжка за замразяване на табове в режим на икономия на енергия (Energy saver). Автоматично се замразяват табове, които потребяват много ресурси на CPU и са скрити повече от 5 минути. В замразяване не попадат табове, които предават звук, както и свързани с управлението на външни устройства или провеждането на видео и аудио конференции (подобни табове се определят на база достъп до API за работа с USB, Bluetooth, камера, входни устройства и микрофон, както и организация на канал за комуникация с помощта на RTCDataChannel или MediaStreamTrack). За управление на активирането на автоматичното замразяване може да се използва настройката „chrome://flags/#freezing-on-energy-saver“.
- В услугата Chrome Sync е прекратена поддръжката на версии на Chrome, по-стари от 4 години. За съхранение на информация, свързана с акаунта в Google и синхронизация на браузърни данни между системите, следва да се използва поне версия Chrome 89.
- В версията за Android е добавена настройка за деактивиране на JIT оптимизатори в JavaScript двигателя V8. Деактивирането на JIT може да бъде полезно за повишаване на сигурността при работа с потенциално опасни уеб приложения, намалявайки възможните вектори за атака. В версиите на Chrome за настолни системи подобна настройка е налична на страницата chrome://settings/security, започвайки от версия Chrome 122.
- Приведен в съответствие със стандарта за парсинг на нестандартни URL схеми (не включени в списъка с типови схеми). Например, URL „git://example.com/path“.
- Разширени са възможностите на CSS функцията attr(), която позволява да се използват в CSS стойности от определен HTML атрибут. Ако преди функцията attr() можеше да работи само със свойството „content“ на псевдоелементи и да преобразува стойности в CSS тип „<string>“, то сега тя може да се прилага с всякакви CSS свойства и да преобразува стойности в каквито и да било CSS типове. В примера по-долу цветът в CSS свойството „color“ се задава на базата на стойността, посочена в собствения атрибут „data-foo“ на елемента „div“, а ако атрибутът не е указан, се използва стойността „red“. <div data-foo="»blue»">test</div> … div { color: attr(data-foo type(<color>), red); }
- Реализиран е CSS-запитът «@container scroll-state(), който позволява да се определи състоянието на превъртане на областта. Поддържат се състояния: «stuck» — контейнер, прикрепен към една от страните на областта с превъртане; «snapped» — контейнер, прикрепен с подравняване по хоризонтал или вертикал; «scrollable» — контейнер, който може да бъде превъртян в указаната посока.
- Добавени са CSS-свойствата «text-box», «text-box-trim» и «text-box-edge», които позволяват прецизно управление на отстъпите преди и след текста. Свойството «text-box-trim» определя зоната на изрязване (горе, долу или от двете страни), а «text-box-edge» задава начина на изрязване на ръбовете. Свойството «text-box» обединява възможностите на «text-box-trim» и «text-box-edge».
- В CSS е добавен псевдокласът «:open», който позволява да се определи, кога диалоговите прозорци за елементите <dialog> и <details> са отворени, а за елементите <select> и <input> са показани прозорците за избор.
- Добавен е DOM-примитивът moveBefore, който позволява преместенето на елемент в DOM-деревото без да се нулира неговото състояние.
- Добавен е интерфейсът FileSystemObserver, който позволява на сайтовете да проследяват промените в файловата система.
- В API PublicKeyCredential е добавен методът getClientCapabilities(), който определя възможностите на WebAuthn, поддържани от браузъра.
- В обекта Atomics е добавено свойството pause(), което информира, че кодът изчаква освобождаването на заключването.
- В API WebCrypto е добавена поддръжка на схемата за споразумение на ключове X25519, която може да се използва чрез интерфейса SubtleCrypto (методи generateKey, importKey, exportKey, deriveKey и deriveBits).
- В WebAssembly е реализирана възможността за използване на 64-битови указатели (Memory64), което позволява работа с линейни области на паметта, надвишаващи 4 ГБ. Промената не добавя нови инструкции в WebAssembly, а просто позволява използването на 64-битови индекси в съществуващите инструкции за таблици и области на паметта. Работата в режим Memory64 води до осезаеми разходи — в зависимост от вида на натоварването, наблюдава се забавяне от 10% до два пъти.
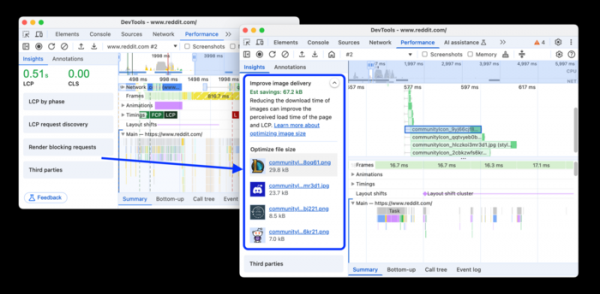
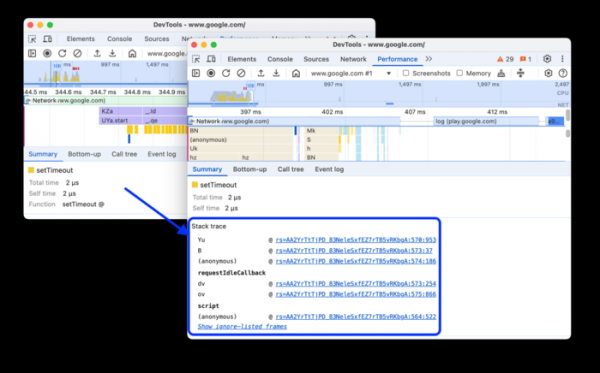
- Разширени са възможностите на инструментите за уеб разработчици. Осигурено е запазването на историята на чата с AI асистент между сесиите. Добавена е панелът „What’s new“ с преглед на промените в новата версия. Добавена е възможността скриптовете да бъдат добавени в списък с игнорирани, за да бъде избегнато тяхното показване в диаграмата на производителността. В панела Performance на таба Insights са подчертани изображения, размерът на които може да бъде оптимизиран, а в таба Summary е показано проследяване на стека на JavaScript извиквания (включително асинхронни извиквания).


Освен нововъведенията и поправките на грешки, в новата версия са отстранени 12 уязвимости. Много от уязвимостите са открити в резултат на автоматизирано тестване с инструментите AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer и AFL. Две от проблемите, водещи до достъп до вече освободена памет в движка V8 и библиотеката Skia, имат висок риск. Не са открити критични проблеми, които да позволят заобикаляне на всички защитни нива на браузера и изпълнение на код в системата извън средата на песsandbox. В рамките на програмата за изплащане на награди за откритие на уязвимости за текущия релиз, компанията Google е изплатила 2 награди на обща стойност 9000 долара (по една награда от $7000 и $2000). Размерът на едната награда все още не е определен.
Източник: opennet.ru
