

Застрахователната компания GEICO публикува предварителна версия на инструмента TuxTape, който позволява разгръщането на собствена инфраструктура за създаване, компилиране и доставка на live-пачове за ядрото на Linux. Live-пачовете позволяват прилагането на корекции по ядрото на Linux в движение, без рестартиране или спиране на системата. Кодът на проекта е написан на езика Rust и се разпространява под лицензия Apache 2.0.
Live-пачовете, които премахват уязвимости, се предоставят за своите дистрибуции от компании като Red Hat, Oracle, Canonical и SUSE, но отвореното им решение е само за нискоуровневия инструментариум за работа с пачове, самите пачове се формират зад затворени врати. Дистрибуциите Gentoo и Debian се опитаха да развият отворени проекти elivepatch и linux-livepatching, но първият вече 6 години е в забвение, а вторият спря на етапа на създаване на тестов прототип.
TuxTape е насочен към организиране на работата на собствена система за създаване и доставка на live-пачове, независима от трети страни и адаптируема за всякакви ядра на Linux, а не само за пакетите с ядро на конкретни дистрибуции. TuxTape може да генерира live-пачове, съвместими с инструментариума kpatch, разработен от Red Hat (освен kpatch съществуват подобни инструменти: kGraft от SUSE, Ksplice от Oracle и универсален livepatch). Пачовете се формират под формата на зареждаеми модули на ядрото, които заменят функции в ядрото, използвайки подсистемата ftrace за пренасочване към нови функции, включени в модула.
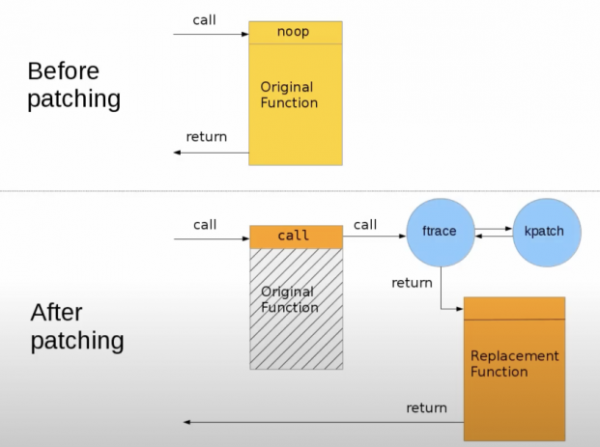
TuxTape може да следи информацията за корекции на уязвимости в ядрото на Linux, публикувана в списъка с известия linux-cve-announce и в Git репозитория, да класифицира уязвимостите според степента на опасност, да определи приложимостта им към обслужваните ядра на Linux и да генерира live-пачове на базата на обикновени пачове към LTS клонове на ядрото. Приложимостта на основните пачове се оценява чрез профилиране на сборките на ядрото. Пачовете с незасягащи целевото ядро уязвимости се игнорират.
TuxTape включва система за проследяване на нови уязвимости в ядрото, строител на база данни за пачове и уязвимости, сървър за съхраняване на метаданни, система за управление на сборката на ядрото, сборщик на ядрото, генератор на пачове, архив на пачове, клиент за получаване на пачове за крайни хостове и интерактивен интерфейс за управление на формирането на live-пачове.
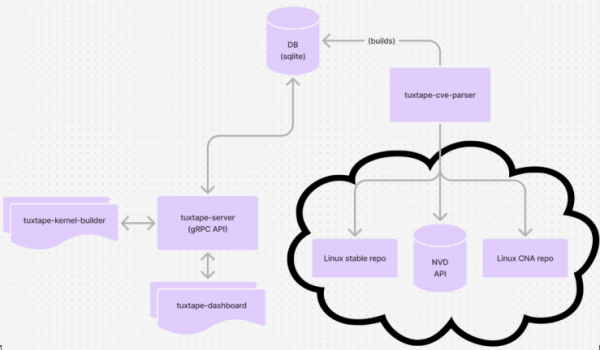
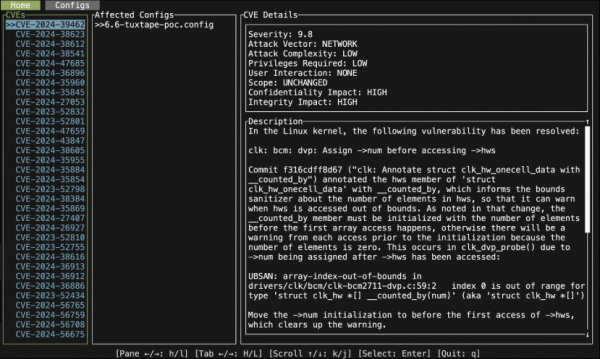
Разработката е на етапа на експериментален прототип. За начално тестване са предложени: tuxtape-cve-parser за анализ на информация за уязвимости и изграждане на БД с пачове; tuxtape-server с реализация на gRPC интерфейс за услуги, генериращи пачове; tuxtape-kernel-builder за компилиране на ядро в зададена конфигурация и формиране на профил на компилацията; tuxtape-dashboard — конзолен интерфейс за рецензиране и създаване на live-пачове на база на изходящите пачове, получени от tuxtape-server.
Източник: opennet.ru
