

След почти година разработка беше публикувано ново стабилно издание на пощенския сървър Postfix — 3.10.0. В същото време бе обявено за прекратяване на поддръжката на версията Postfix 3.6, издадена в началото на 2021 година. Кодът на проекта е написан на C и се разпространява под лицензите EPL 2.0 (Eclipse Public license) и IPL 1.0 (IBM Public License).
Postfix е един от малкото проекти, които съчетават висока сигурност, надеждност и производителност, постигнати благодарение на многопроцесорната архитектура, изолираща отделните обработчици, както и строгата политика за оформление на кода и одит на пачовете. За защита от грешки при работа с паметта проектът използва защитени варианти на функции за разпределение и освобождаване на памет, както и набор от абстрактни функции-обвивки за работа с буфери (контролира се излизането извън границите на буфера и достъпът до освободена памет), файлови операции, форматиране на изхода, буфериран вход/изход и манипулация на низове (включително възможности за работа с низове с произволен размер и автоматично променяне на размера на низовете).
Съгласно автоматизирано проучване от февруари, около 550 хиляди пощенски сървъри, Postfix се използва на 37.64% (преди година 36.81%) от пощенските сървъри, делът на Exim е 56.03% (преди година 56.61%), Sendmail — 3.39% (3.60%), MailEnable — 1.80% (1.82%), MDaemon — 0.39% (0.40%), Microsoft Exchange — 0.19% (0.19%), OpenSMTPD — 0.10% (0.09%).
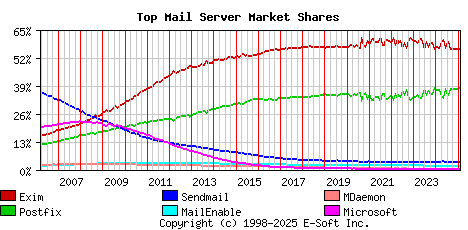
Основни нововъведения:
- Добавена е възможността за използване на криптоалгоритми за TLS, устойчиви на под подбиране от квантов компютър. За използването на тези алгоритми е необходимо да се използва версията на библиотеката OpenSSL 3.5, която все още не е излязла от стадия на разработка. За избора на постквантови алгоритми в Postfix не бяха въведени нови синтаксиси на TLS групи, а се разчиташе на настройките на OpenSSL, които ще се използват при задаване на параметрите „tls_eecdh_auto_curves“ и „tls_ffdhe_auto_groups“ на празни стойности.
- Добавена е поддръжка на заглавието на съобщенията „TLS-Required: no“ (RFC 8689), при което доставката ще бъде извършена дори когато не е възможно да се реализира зададената политика за сигурност TLS. При наличие на това заглавие SMTP клиентът работи в режим „smtp_tls_security_level = may“, т.е. не проверява сертификата. сървър и може да се върне на връзка с предаване на данни в открит текст. В следващото значимо издание на Postfix планират да реализират SMTP-разширението REQUIRETLS.
- Добавена е поддръжка на протокола TLS-RPT (Transport Layer Security Reporting), който позволява проследяване на неуспехи при доставката на съобщения, при възникване на проблеми при установяване на криптирана връзка, предписана чрез използването на разширения DANE (DNS-based Authentication of Named Entities) или MTA-STS (MTA Strict Transport Security). Собственикът на имейл домейна определя в DNS параметрите за TLS-RPT, след което имейл сървърите ще изпращат доклади с информация за успешни и неуспешни TLS връзки към MX сървърите, обслужващи домейна. Реализацията е основана на библиотеката libtlsrpt.
- Добавена е настройката «smtpd_hide_client_session = yes», която деактивира вмъкването на информация за клиентската сесия при заместването на заглавката «Received:» от SMTP сървъра. Пример за съкратеното заглавие: «Received: by mail.example.com (Postfix) id postfix-queue-id for <user@example.com>; Day, dd Mon yyyy hh:mm:ss tz-offset (zone)».
- Добавена е възможността за MIME-кодиране (RFC 2047) на имена в генерираните Postfix заглавия «From:», които включват не ASCII символи. Предложената схема на кодиране позволява да се избегне употребата на разширението SMTPUTF8 (RFC 6531), което не се поддържа от всички приложения. Резултатът от MIME-кодирането изглежда като ‘»=?charset?Q?gibberish?=:’. За определяне на оригиналната кодировка на имената е добавен параметърът «full_name_encoding_charset», по подразбиране настроен на utf8.
- Променена е логиката за обработка на неуспешни връзки при указване в настройките на «mysql:» или «pgsql:» само на един сървър. Такъв сървър сега се възприема като балансировач на натоварването и при единичен неуспех, повторната заявка се изпраща незабавно, без закъснение от 60 секунди.
- В Milter е реализирано отразяване в логовете на информацията с причината за поставяне на съобщението в карантина.
- В SMTP сървъра е осигурен изход в лог на идентификатора на опашката или стойността «NOQUEUE» при приключване на връзката по таймаут, прекъсване или надвишаване на лимита на броя на грешките. Процесът на почистване по време на това издава в лог «queueid: canceled» за съобщения с активна, но не завършена транзакция.
- В клиента Dovecot SASL при записване в логове на съобщенията „Невалиден механизъм за удостоверяване“ сега се посочва механизма за удостоверяване, който не е успял да се използва. SMTP сървърът при записване на логовете ‘отхвърляне’ сега показва стойностите на настройките sasl_method, sasl_username и sasl_sender.
- Поради промяна на вътрешния протокол, използван в агента за доставка, след актуализация на версията на Postfix е необходимо рестартиране с командата „postfix reload“ или с командите „postfix stop“ и „postfix start“. В противен случай в логовете ще се изведе предупреждение „неочакван атрибут smtputf8 от xxx сокет (очаква: sendopts)“.
Източник: opennet.ru
