

Представен е релиза на дистрибуцията Kali Linux 2025.2, базиран на пакета Debian, предназначен за тестване на системи за уязвимости, провеждане на одити на сигурността, анализ на остатъчна информация и откриване на последствия от атаки. Всички оригинални разработки, създадени за дистрибуцията, се разпространяват под лиценз GPL и са достъпни чрез публичен Git репозиторий. Подготвени са ISO образи с размери 646 MB и 4.2 GB. Сборките са налични за архитектури x86_64 и ARM64. Предоставят се работни настолни среди Xfce, KDE и GNOME.
Kali предлага набор от инструменти за специалисти в областта на компютърната сигурност, включващ средства за тестване на уеб приложения и проникване в безжични мрежи до програми за извличане на данни от RFID чипове. В комплекта има колекция от експлойти и около 400 специализирани утилити за проверка на сигурността, като Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Освен това, в дистрибуцията са включени средства за подбиране на пароли (Multihash CUDA Brute Forcer) и WPA ключове (Pyrit), използващи GPU на NVIDIA и AMD за ускорение.
В новото издание:
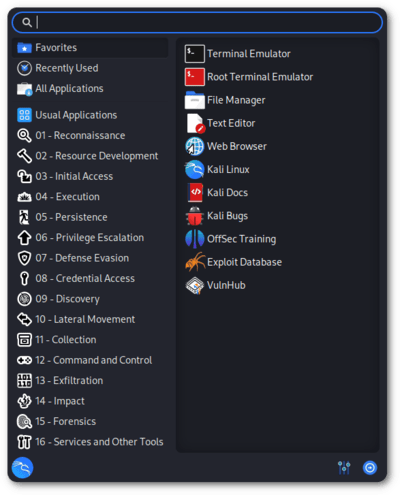
- Напълно преработено е менюто на приложенията, чието оформление е близко до класификатора на базата знания MITRE ATT&CK.

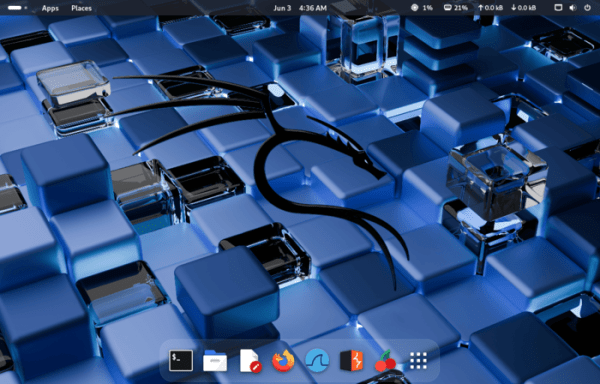
- Работната среда GNOME е обновена до версия 48.

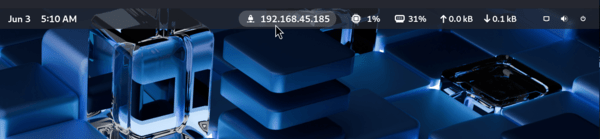
- Към сеанса GNOME е добавен индикатор, показващ IP адреса на текущото VPN-съединение, който преди беше предоставян в сеанса базиран на Xfce.

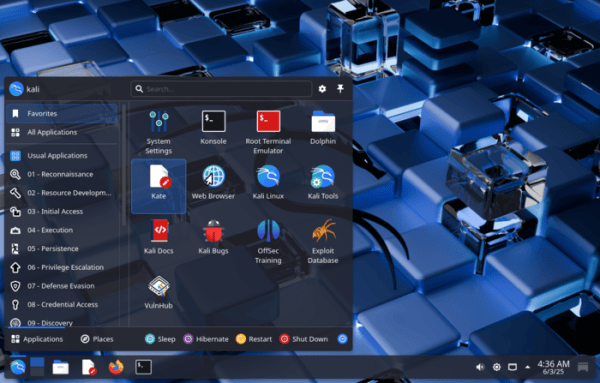
- Работната среда KDE е обновена до версия Plasma 6.3.

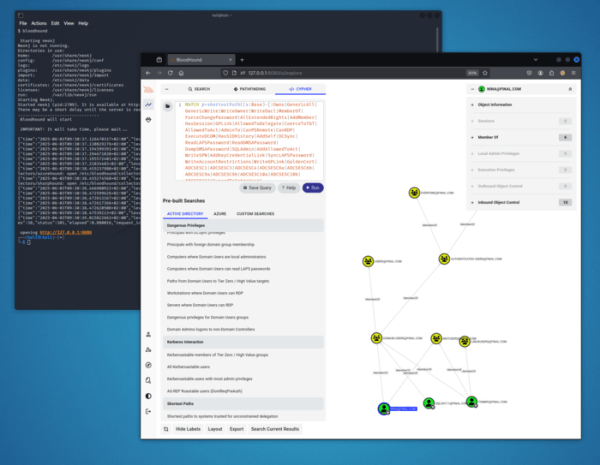
- Извършен е преход от инструмента BloodHound Legacy, който не е актуализиран от 2023 година, към BloodHound Community Edition, използван за изграждане на карта на връзките в мрежи на базата на контролера домейн Active Directory или Azure.

Включени са утилити:
- azurehound — колектор на данни в средата на Microsoft Azure за визуализация с помощта на пакета BloodHound.
- binwalk3 — инструментарий за анализ на фърмуери.
- bloodhound-ce-python — колектор на Python за BloodHound.
- bopscrk — генератор на речници за подбиране на пароли.
- chisel-common-binaries — готови бинарни сборки на chisel.
- crlfuzz — утилита за проверка на уязвимости, свързани с подмяна на символи за нов ред или каретен возврат в HTTP заглавия и параметри на заявките.
- donut-shellcode — генерация на универсален shell код от съдържание в паметта.
- gitxray — инструмент за събиране на данни за хранилища в GitHub и участниците в тяхната разработка.
- ldeep — утилита за преглеждане на съдържанието през LDAP.
- ligolo-ng-common-binaries — готови бинарни сборки на ligolo-ng.
- rubeus — утилита за низкоуровнева работа с Kerberos.
- sharphound — колектор на данни за BloodHound CE.
- tinja — утилита за тестване на уеб страници за възможност за инжектиране на шаблони.
- Включена е утилита Xclip във всички графични сесии, която позволява бързо копиране на данни от терминала в клипборда.
- Обновено е мобилното обкръжение на базата на платформата Android — NetHunter, с набор от инструменти за тестване на системи за уязвимости. С помощта на NetHunter е възможно извършването на атаки, специфични за мобилни устройства, например, чрез емулация на работа на USB устройства (BadUSB и HID Keyboard — емулация на мрежов USB адаптер, който може да се използва за MITM атаки, или USB клавиатура, извършваща символна инжекция) и създаване на подвеждащи точки за достъп (MANA Evil Access Point). NetHunter се инсталира в основната среда на платформата Android под формата на chroot образ, в който работи специално адаптирана версия на Kali Linux.
В новата версия е реализирана възможност за провеждане на атаки на Wi-Fi, инжектиране на кадри и захващане на параметри за аутентификация на свързването WPA2, използвайки смарт часовници на базата на чипове bcm43436b0, като TicWatch Pro 3. Обновен е инструментарият CARsenal (преди CAN Arsenal) за извършване на атаки на автомобилни информационни системи. Обновени са варианти на ядрото за смартфони Xiaomi Redmi 4/4X (A13), Xiaomi Redmi Note 11 (A15), Realme C15 (A10), Samsung Galaxy S10 (A14,A15/exynos9820) и Samsung Galaxy S9.
- Унифицирани и прехвърлени на ядро Linux 6.12 сборките за Raspberry Pi.
Източник: opennet.ru
