

Излезе версия на уеб браузъра Firefox 157 и бяха създадени обновления на предишните версии с дълготрайна поддръжка — 153.4.0, 140.17.0 и 115.42.0. В рамките на новия двуседмичен цикъл за създаване на версии, версия Firefox 158 е преминала в етапа на бета тестване, чийто релиз е насрочен за 13 октомври.
Основни нововъведения в Firefox 157 (1, 2, 3):
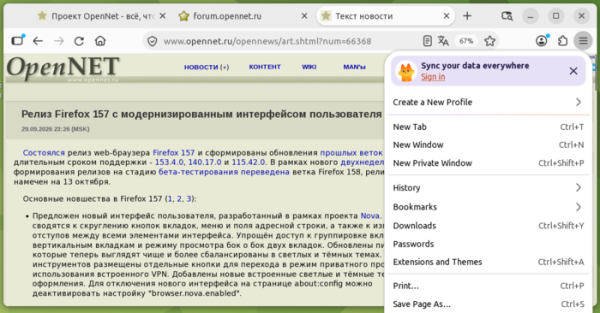
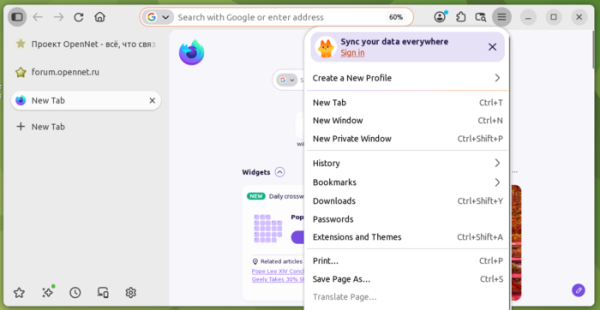
- Предложен е нов интерфейс за потребителите, разработен в рамките на проекта Nova. Промените включват заобляне на бутоните на разделите, менюто и полето за адрес, както и промяна на отстъпите между всички елементи на интерфейса. Улеснен е достъпът до групирането на раздели, вертикалните раздели и режима на преглед на две раздела един до друг. Актуализирани са пиктограмите, които сега изглеждат по-чисти и по-балансирани в светлите и тъмните теми. Добавени са нови вградени светли и тъмни теми. За изключване на новия интерфейс на страницата about:config можете да деактивирате настройката „browser.nova.enabled“.

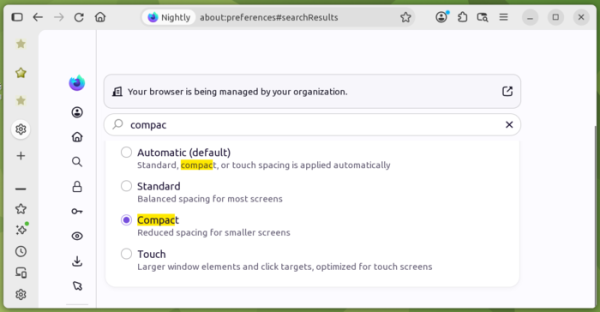
- Възстановена е възможността за включване на компактен режим, в който лентата и редът на разделите в интерфейса заемат минимално пространство на екрана, оставяйки повече място за съдържанието на уеб страниците.

- За всички потребители е внедрена нова реализация на страничната лента, която поддържа вертикални раздели. За потребителите на старата лента, оформление на елементите е приближено до вида, при който превключвателят на панелите се намира най-горе. Опцията за показване на страничната лента е премахната от настройките, но старата лента все още може да бъде върната чрез деактивиране на параметъра sidebar.revamp на страницата about:config. Премахването на поддръжката на старата лента е планирано за края на 2027 година.

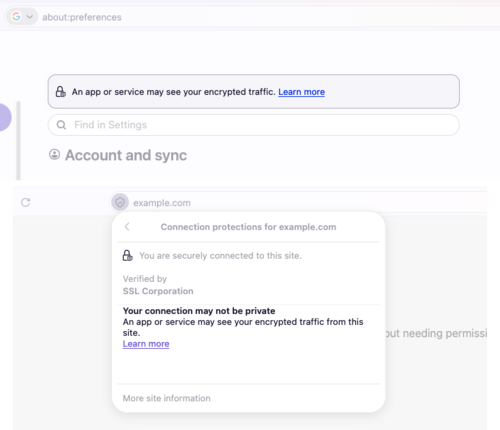
- В настройките и в падащата лента, която се появява при кликване на изображението на щита в адресната лента, е реализирано предупреждение за възможността за прихващане на криптиран трафик, което се появява при активиране на функцията за запазване на ключовете за криптиране в лог чрез задаване на променлива на околната среда SSLKEYLOGFILE.

- В видеоразговорите чрез WebRTC е реализирана функция за използване на хардуерно ускорение за декодиране на формата AV1.
- За потребителите от Австрия, Белгия, Чехия, Дания, Финландия, Унгария, Ирландия, Люксембург, Нидерландия, Норвегия, Полша, Португалия, Словакия, Испания, Швеция и Швейцария е включен механизъм за показване на контекстуални препоръки и спонсорирани подсказки. Можете да изключите препоръките в настройките «Settings > Search > Firefox Suggests».
- Навигацията с клавиша Tab сега първо прехвърля фокуса на областта за въвеждане в адресната лента и полето за търсене, а не на бутона за избор на търсачка.
- От вградените търсачки е отстранен търсачният сервиз Amazon.
- Диалозите, които се показват при извикване на JavaScript функции alert(), confirm() и prompt(), падащото меню за автоматично допълване на входа, и формите за избор на цвят и дата, вече отговарят на зададената светла или тъмна цветова схема на страницата.
- В CSS правилото @supports е добавена функцията at-rule(), с която можете да определите поддръжката в браузъра за определени @-правила. Например, «@supports at-rule(@scope)».
- В CSS свойствата overscroll-behavior, overscroll-behavior-block, overscroll-behavior-inline, overscroll-behavior-x и overscroll-behavior-y е добавена поддръжка на стойността «chain», която позволява безшевно превключване към скролиране в родителския елемент след достигане на края на съдържанието на вложения блок, но деактивира ефектите, като отскок при скролиране до края.
- В Firefox за Android е реализиран обратен достъп до предишни резултати от търсене при кликване върху полето за търсене на началната страница. Добавена е възможност за премахване на елементи на страницата с жест «плъзване».
Освен нововъведенията и поправката на грешки, в Firefox 157 са отстранени 76 уязвимости, 38 от които са с висока степен на опасност. Повечето уязвимости са причинени от проблеми при работа с паметта, като преливане на буфери и достъп до вече освободени области на паметта. Потенциално тези проблеми могат да доведат до изпълнение на код от злонамеренец при отваряне на специално оформени страници.
Източник: opennet.ru
