

Компания Mozilla представи нов продукт — Firefox Enterprise, отделна версия на Firefox, предназначена за употреба в предприятия, осигуряваща разширени възможности за централизирано управление и контрол върху действията на служителите. Версията Firefox Enterprise 158 е базирана на изданието Firefox 158, което е планирано за пускане тази вечер. Управлението на браузъри на работни станции се осъществява чрез уеб-конзолата за администратори, която може да се стартира на собствено оборудване без привързване към външни облачни услуги.
Поддържа се предаване на информация за събития към внедрените на предприятието платформи за анализ на събития за сигурност (SIEM — Управление на информацията и събитията за сигурност), определяне на правила за достъп, свързани с потребители и устройства, удостоверяване чрез системи за единно влизане (SSO), ограничаване на достъпа на ниво домейни и действия в браузъра (например, изключване на функции, свързани с AI), управление на инсталирането на добавки и доставка на актуализации, дистанционно изменение на настройки и събиране на телеметрия.
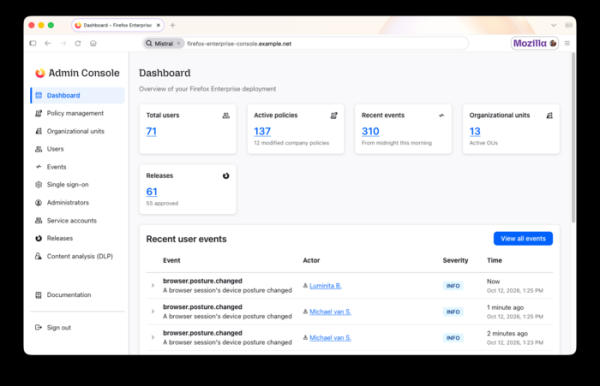
Основни характеристики на Firefox Enterprise:
- Управление на потребители и сесии чрез конзолата за администратори. Обединение на потребители в групи с различни нива на достъп. Създаване на правила за анализ на съдържанието и преглед на аудита логове.
- Възможност за работа в браузъра само след удостоверяване с използването на корпоративната учетна запис. Поддържа се интеграция с SSO и доставчици на удостоверяване, използващи протокол
OpenID Connect (OIDC). Може да се приложи двуфакторна удостоверяване. След рестартиране или затваряне на браузъра сесията приключва и е необходимо повторно влизане. Администраторът може дистанционно да прекрати сесията, например в случай на кражба на лаптоп.
- Отделна тема на оформление и елементи на брандинга. Стил на оформлението с оглед на корпоративния стандарт и показване на логото на предприятието в браузъра.
- Изключване на исканията към услугите на Mozilla в полза на собствените услуги на предприятието, осигуряващи управление на браузъра и актуализациите.
- Предаването на администратора в конзолата на данни за състоянието на устройството, включително информация за операционната система, криптиране на дисковете, стартирани програми за поддържане на сигурността, свързване към домейн Active Directory, инсталирани добавки и информация за мрежовата свързаност. Администраторът може да привърже възможността за работа в браузъра към параметрите на системната среда.
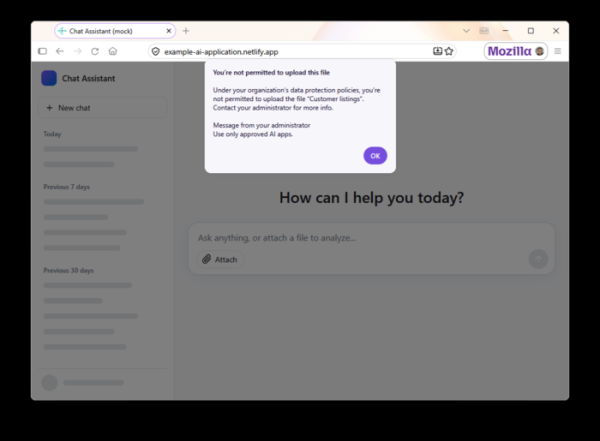
- Възможности за предотвратяване на изтичане на данни (DLP — Data Loss Prevention) — администраторът може да настрои блокиране или предупреждение при опити за вмъкване от клипборда, експортиране и импортиране на файлове, печат на страници от определени сайтове. Например, може да бъде забранено вмъкването от клипборда в неразрешени AI инструменти. Вградени DLP проверки се извършват на страната на браузъра на устройството на потребителя, т.е. съдържанието не се изпраща за инспекция през мрежата, но може да се свърже и изпращането на данни към външни DLP системи. Откритите нарушения на правилата се отразяват в конзолата на администратора.

- Поддържа се добавянето на важни страници с водни знаци, съдържащи email на служителя и време на операцията. Подобни етикети могат да се използват при разследване на източника на изтичане на информация. Параметрите за водни знаци и сайтовете, върху които те се добавят, се настройват от администратора.
- Режим на усилена защита (Lockdown), при който при достъп до ненадеждни сайтове се деактивира JIT компилацията на JavaScript, блокира се изпълнението на работници, забраняват се нешифровани заявки през HTTP и се осигурява изолация на работата с сайта в отделен контейнер.
- Криптиране на данни в профила, като история на посещенията, данни от уеб форми, идентификационни данни и TLS сесийни токени. Достъпът до копиран криптиран профил е възможен само с ключ, предоставен от администратора.
- Възможност за достъп до вътрешни сайтове и уеб приложения на компанията от лични устройства на потребителя без инсталиране на отделен VPN, използвайки внедрен прокси на предприятието.
- Над 130 централизирано управлявани политики, много от които не изискват рестартиране на браузъра. Например, чрез политиките могат да се променят настройки, свързани с прокси, филтриране на сайтове, бисквитки, работа само през HTTPS, режим Lockdown и параметри на разширения.
- Възможност за определяне на минимално допустимата версия на браузъра и проследяване на инсталирането на актуализации на системите на служителите.
- Поддръжка на предаване на информация за събития, като например изтегляне на файлове, печатане, инсталиране на разширения, отваряне на небезопасни сайтове и опити за достъп до забранени сайтове, маркирани в базата данни Safe Browsing. Доклад за подобни събития се показва в интерфейса на администратора.
- Администраторът може да блокира и разрешава използването на браузърни разширения в зависимост от техния тип, сайтовете и правомощията на потребителите. Също така може да забрани деактивирането на автоматичните актуализации на разширенията, да използва отделен сървър за разпространение на нови версии на разширения, да забрани променянето на настройките на разширенията за отделни сайтове и да избере с кои сайтове да се прилагат определени разширения.
Източник: opennet.ru
