

Здравей Habr! Аз съм човек, който консумира IT продукти чрез App Store, Сбербанк Online, Delivery Club и има отношение към IT индустрията дотолкова, доколкото. Накратко, спецификата на моята професионална дейност е да предоставям консултантски услуги на предприятия от общественото хранене по оптимизация и развитие на бизнес процеси. В последно време получавам много поръчки от собственици на заведения, чиято цел е да изградят система за информационна сигурност в предприятията.
Нека започнем с няколко забавни истории. История номер едно. В едно кафене от типа casual dining на всеки три месеца се сменяха управляващите. Първият управляващ, голям поклонник на съветската история, е създал паролата "07111917" и я е указвал на всички ресурси, с които е имал работа: програма за автоматизирано отчитане IIKO, достъп до програмата за лоялност Plazius, инсталиране на системи за охрана и противопожарна безопасност. Един ден този управляващ беше заловен да продава лични данни на гости на конкурентите и беше уволен. Въпреки това революционната парола "07111917" продължаваше да живее и се предаваше от един управляващ на друг. В резултат всеки сервитьор в заведението знаеше как да се свърже с офисния Wi-Fi. По-важното, гостите също научиха тази парола, тъй като сервитьорите, от доброта, им препоръчваха да се свързват с по "бързия" интернет с името "internet_office".
В общественото хранене персоналът често използва слабостите в информационната сигурност за лични цели.
История номер две. Симпатичен млад мъж в василковик пиджак се среща с изпълнителния директор на един голям ресторантски холдинг. Между тях водят следния диалог:
Нашата компания се специализира в информационните продукти. Днес предлагам да разгледате възможността за закупуване на мениджър на пароли от ново поколение "Соколиният поглед"[1]. Той е уникален с високото си ниво на надеждност, както за облачната версия, така и за традиционната. Шифроването се извършва по алгоритъм AES-256. Освен стандартните функции на всеки мениджър на пароли, Соколиният поглед предлага и усъвършенствани резервни копия и одит на сигурността. Какво ще кажете?
Константин, благодаря за информацията, но каква е разликата между традиционната и облачната версия и защо ми е всичко това?
Двете историите касаят един и същ проблем – ниската осведоменост на управителите относно ролята и значението на информационната сигурност в дейността на предприятията. Но има и допълнителен нюанс. Начинът, по който представителите на ИТ-компаниите правят своите предложения, също не допринася за разбирането сред управителите за това защо им трябват ИТ-продукти. През годините на моята консултантска практика стигнах до твърдото убеждение, че сегментът HoReCa е слабо освоен пазар сред доставчиците на ИТ-инструменти за внедряване и поддържане на принципите на информационната сигурност. В този текст бих искал да споделя фрагмент от малко проучване, което направихме сред мениджърите на заведения за обществено хранене, с цел да определим степента на тяхната осведоменост относно внедряването и използването на ИТ-продукти. Първо, искам да фокусирам вниманието върху използването на мениджъри на пароли. Ще добавя, че провеждането на проучването беше подтикнато от желанието да разберем по-добре мисленето на управителите, за да можем по-ефективно да предлагаме нашите консултантски услуги.
Кратко за методологията. Беше избрана качествена стратегия за получаване на данни (qualitative data). Проведохме дванадесет неформализирани интервюта с управляващи и техните заместници в шест заведения за обществено хранене. В анкетата на интервюто имаше двадесет въпроса, които се отнасяха до общата философия на информационната безопасност, познанията за нормативната уредба, работата с лични данни, техническите възможности на системата за защита на отделните предприятия, използваните IT-продукти, включително работата с мениджъри на пароли. Всички интервюта бяха транскрибирани, а резултатите бяха формулирани в обобщен вид.
Всеки е бил в ситуация, когато не може да си спомни паролата за своя профил.
Ако започнем с концептуалните въпроси, повечето респонденти свързват информационната безопасност на предприятията изключително със съхранението на личните данни на своите служители. Управляващите не навлизат в подробности относно техническата страна на въпроса. Те са загрижени за това колко ефективно софтуерът ще спести време, помага ли за безопасното съхранение на данни и колко удобен е за ползване. Приоритетите им са точно в този ред: (1) – време – (2) – безопасност – (3) – удобство на ползване.
„Слушайте, трябва да съставям табели, графици, да подготвям отчетност за собствениците. В ресторанта постоянно нещо се разваля. Ужасно ми липсва време да се занимавам с настройки на програмата, преинсталации. Нямаме IT специалист в екипа. Ако има нещо бързо и удобно, бихме могли да опитаме.“ (мъж, 41 години)
„Информационната безопасност тук се ограничава до факта, че трудовите книжки се съхраняват в сейф, а паспортните данни са на горната рафтчето до счетоводителя. Това е лошо и го разбирам. Но настройването на сигурността по правилен начин изисква време, а в момента нямам такова. Имахме опит в заведението с покупката на напреднал антивирус, дори лиценз купихме. Постоянно идваха уведомления, което беше неудобно и ме разсейваше от работата.“ (мъж, 35 години)
«Преди около половин година в бизнес инкубатора за нас организираха семинар по 152-ри Федерален закон. Тогава, а и сега, не разбирам много от лични данни. Най-важното, и го казах на собственика, е да подредим кадровото си счетоводство. Достъп до данните имам само аз, счетоводителят, по споразумение с мен, и всичко. В момента тук имаме разбъркване, разбира се» (жена, 34 години).
Както показаха резултатите от интервютата, в пет от шест заведения липсват стандарти и процедури за осигуряване на информационна безопасност, няма отговорни лица. По-важното е, че няма щатна единица или специалист на аутсорс, който да се занимава с настройката и контрола на системата за безопасност. Както каза един от анкетирани:
«При нас има момче, което добавя информация на сайта на ресторанта. В теоретичен план, той би могъл да се заеме и с всичко това» (жена, 35 години).
Тревогата на мениджърите за опазването на личните данни е напълно обяснима. Все повече се образуват дела с административно и , изискванията за проверки на операторите В ресторантьорството тази тема става все по-актуална, тъй като освен вътрешния достъп до акаунти, повечето заведения имат програми за лоялност, където броят на резидентите достига хиляди.
На мое мнение, сега представителите на IT индустрията имат добра възможност да получат достъп до пазар, където има ясно обозначен проблем и необходимост от неговото решаване. В следващите три години търсенето на изграждане на система за информационна безопасност в общата кухня само ще нараства. Особено в регионите.
Въпреки това, при всичкото повърхностно разбиране на това как трябва да изглежда системата за информационна безопасност, всички респонденти ползват мениджъри на пароли. Всъщност, някои задължават своите заместници, готвачи и администратори да ги ползват. Първото, което попитахме респондентите, беше какви мениджъри на пароли използват на своите предприятия:
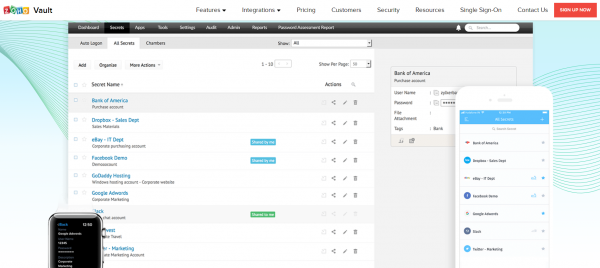
«Не знам дали ще го произнеса правилно, но сега ползвам Zoho[2]. Удивително е, но мога да видя паролата дори с телефона и от работния компютър. Единственото, което не трябва да забравя, е основната парола за достъп. Затова я записах в ежедневника» (жена, 32 години).
«Започнах да ползвам мениджър за пароли случайно. Приятел от университета работи в банка и ми даде да го пробвам. Нахорчи се Пасворк[3], засега е удобно, спестява време. Имахме проблем, когато уволнен служител се свърза с системата за отчитане и видя нашите приходи. Съвсем случайно установихме, че текущите пароли в ресторанта бяха създадени от него. Наложи се спешно да всичко преработим. Така възникна нуждата от мениджър» (мъж, 41 години).
«Научих малко за IT в нашето техническо училище. Когато мислех за мениджър за пароли, се спрях на CommonKey[4], тъй като той добре се справя с администрирането на личните профили на служителите. За нашата мрежа от пицарии това е много удобно» (мъж, 38 години).
Отбелязвам, че избрах най-смислените коментари на респондентите. Повечето от анкетираните не можеха да си спомнят точните имена на мениджърите си. За някои мениджърът за пароли е свързан единствено с съхранението на данни в браузъра. Като цяло, респондентите при избора на продукт не се замислят за механизма на криптографията, който стои зад мениджъра за пароли. Приоритети за тях са бързината и удобството на ползване.
Въпреки че анкетираните имат общо разбиране за това защо им е необходим мениджър за пароли, те ги използват случайно. Както каза една женска респондент:
«Когато от едната страна те дърпа клиентът за банкети, от другата доставчикът, а от третата персоналът, който пита кога ще бъде заплатата, а ти в същото време създаваш акаунт за нов служител, единственото, което остава – е да запишеш логина и паролата на хартия» (жена, 41 години).
Но съществуват определени практики. Има редица проблеми, благодарение на които мениджърите за пароли намират приложение в сферата на общественото хранене. Какви са тези проблеми?
Първо, достъпът до програмите за лоялност. За инсайдърите не е тайна, че служителите манипулират отстъпките, кешбекът се начислява на пластмасови карти, свързани с роднини и приятели на персонала и т.н. Най-ефективният начин да се предотврати измама е редовно да се наблюдава активността на акаунтите в бекенда на програмата за лоялност. Ситуацията е усложнена от факта, че достъп до програмата трябва да имат минимум трима души: управител, маркетолог (за SMS и push уведомления) и оператор, който обслужва програмата за лоялност (в случай на технически проблеми или свързване на допълнителни опции).
„Единственото време, когато се опитвам да не забравя за мениджъра на пароли, е при работа с нашата клиентска база. Освен достъпа до личните данни на гостите, чрез тази база могат да се начисляват или изтеглят виртуални пари. Веднъж месечно променям паролата и правя ранжиране на достъпите в зависимост от статуса на потребителя. Затова информацията трябва да се актуализира постоянно. Мениджърът на пароли улеснява работата в този аспект“ (мъж, 48 години).
Второ, във всяко предприятие съществуват магнитни карти на персонала за достъп до автоматизираната система за отчитане (например IIKO или R-Keeper). Има занимателни случаи. Сервитьорът се уволнява и си тръгва с картата. По принцип, напусналият сервитьор знае паролата за достъп до системата, където се отразяват финансовите показатели на предприятието, изтриват и списват ястия, фиксира се работното време на персонала.
„Имало е случай, когато уволнен служител се съгласил с бармана и пробивал алкохол на представителски разходи. По странен начин този приятел е имал незаблокирана карта и я е използвал“ (мъж, 38 години).
Трето, управителите идват и си отиват, а акаунтите остават. Професионалната адаптация на новия мениджър е забавена, когато той седи пред екрана на компютъра и се опитва да се свърже с предишния ръководител, за да узнае логина и паролата за електронната поща, системите Меркурий и ЕГАИС, личния кабинет на портала на компанията METRO и т.н.
«Не можех да разрешавам въпросите нормално, когато нямам достъп до работещите акаунти. Предишната управителка имаше лоша раздяла с собственичката и не ми предаде никаква информация. Наложи се да възстановя всичко, да прегледам нейните чернови и да убеждавам човек да сподели информация. След това реших твърдо, че всички пароли ще съхранявам в специална програма» (жена, 29 години).
Не повтаряйте грешките. , използвайте мениджър на пароли.
Всички посочени ситуации могат да бъдат полезни за представителите на ИТ-разработчик, за да формулират грамотни търговски предложения към представители на ресторантьорския сектор. Още веднъж подчертавам, че пазарът HoReCa е готов за консумация на ИТ-продукти. Това се отнася не само до мениджъри на пароли, но и до антивирусен софтуер, системи за видеонаблюдение и оптимизация на бизнес процеси.
При написването на текста осъзнах сериозните търговски перспективи от внедряването на стандарти за информационна безопасност за ресторанти, кафета и барове. Затова всички заинтересовани моля да напишат в коментарите какъв софтуер бихте препоръчали на представителите на HoReCa за изграждане на надеждна система за информационна безопасност. В заключение на темата за мениджърите на пароли, моля да се включите в анкетата по-долу. Ще съм много благодарен за подробни коментари относно вашия избор.
[1] Името е измислено. Всички съвпадения с други мениджъри на пароли са само съвпадения и не повече от това.
[2] Респондентът има предвид мениджъра на пароли Zoho Vault:
[3] Респондентът има предвид мениджъра на пароли Passwork:
[4] Респондентът има предвид мениджъра на пароли CommonKey:
Само регистрирани потребители могат да участват в анкетата. , моля.
Кой мениджър на пароли използвате във вашите компании?
CommonKey
Passwork
Vaultier
SimpliSafe
Друго
Гласуваха 8 потребители. 1 потребител се въздържа.
Източник: habr.com
