

Здравейте, уважаеми читатели на хъбра! Това е корпоративният блог на компанията . Ние сме системен интегратор и предимно специализираме в решения за сигурността на ИТ инфраструктурата (, ) и системи за анализ на машинни данни (). Започваме блога си с кратко введение в технологиите на Check Point.
Дълго се замисляхме дали да пишем тази статия, тъй като в нея няма нищо ново, което да не може да се намери в интернет. Въпреки това, при работа с клиенти и партньори често чуем едни и същи въпроси. Затова решихме да напишем нещо като введение в света на технологиите на Check Point и да разкрием същността на архитектурата на техните решения. И всичко това в рамките на един "малък" пост, така да се каже, бърз преглед. Освен това, ще се опитаме да не навлизаме в маркетингови войни, тъй като не сме вендор, а просто системен интегратор (макар и да обичаме Check Point много) и просто ще обсъдим основните моменти без сравняване с други производители (като Palo Alto, Cisco, Fortinet и т.н.). Статията се оказа доста обширна, но отговаря на повечето въпроси на етапа на запознаване с Check Point. Ако това ви интересува, добре дошли под кат...
UTM/NGFW
Когато започнем разговора за Check Point, първото нещо, от което трябва да започнем, е обяснението какво е UTM, NGFW и с какво се различават. Ще го направим сравнително лаконично, за да не стане постът твърде дълъг (възможно е в бъдеще да разгледаме този въпрос малко по-подробно)
UTM — Управление на обединени заплахи
Накратко, същността на UTM е консолидиране на няколко средства за защита в едно решение. Т.е. всичко в една кутия или нещо като всичко включено. Какво се разбира под "няколко средства за защита"? Най-разпространеният вариант е: Защитна стена, IPS, Прокси (URL филтриране), потоков Антивирус, Anti-Spam, VPN и т.н. Всичко това се обединява в рамките на едно UTM решение, което е по-лесно от гледна точка на интеграция, настройка, администриране и мониторинг, а това положително влияе на общата сигурност на мрежата. Когато UTM решенията току-що се появиха, те бяха разглеждани изключително за малки компании, тъй като UTM не успяваха да се справят с големи обеми трафик. Това беше по две причини:
- Метод на обработка на пакетите. Първите версии на UTM решенията обработваха пакетите последователно, един по един от всеки “модул”. Пример: първо пакетът се обработва от защитната стена, след това от IPS, след което го проверява антивирус и т.н. Естествено, такъв механизъм внасяше сериозни забавяния в трафика и значително консумираше ресурсите на системата (процесор, памет).
- Слабо “желязо”. Както беше споменато по-горе, последователната обработка на пакетите значително изразходваше ресурсите и “желязото” от онези години (1995-2005) просто не можеше да издържи на голямия трафик.
Но напредъкът не спира. Оттогава значително нараснаха апаратните мощности, а обработката на пакетите се промени (трябва да призная, че далеч не при всички продавачи) и стана възможно практически едновременен анализ в няколко модула (MЭ, IPS, Антивирус и т.н.). Съвременните UTM решения могат да “переварват” десетки и дори стотици гигабити в режим на дълбок анализ, което позволява да се използват в сегмента на голям бизнес или дори датацентрове.
По-долу е представен известният магически квадрант на Гартнър за UTM решения за август 2016 година:
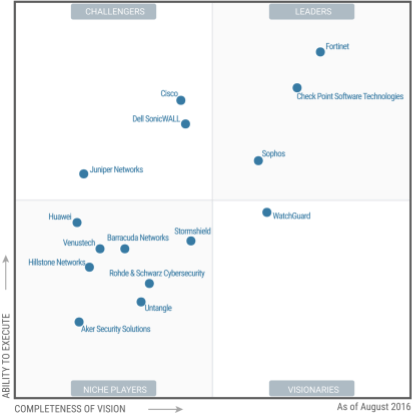
Няма да коментирам много тази картинка, просто ще кажа, че в горния десен ъгъл са лидерите.
NGFW — Международен защитен екран от ново поколение
Името само говори за себе си — защитният екран от ново поколение. Тази концепция се появи много по-късно от UTM. Основната идея на NGFW е дълбокият анализ на пакетите (DPI) с помощта на вграден IPS и ограничаване на достъпа на ниво приложения (Application Control). В този случай IPS е необходим, за да се идентифицират конкретни приложения в потока от пакети, което позволява разрешаване или забрана на тях. Пример: Можем да разрешим използването на Skype, но да забраним преноса на файлове. Можем да забраним използването на Torrent или RDP. Също така се подкрепят уеб приложения: Можем да разрешим достъпа до VK.com, но да забраним игри, съобщения или гледане на видео. По същество, качеството на NGFW зависи от броя на приложенията, които може да идентифицира. Много хора смятат, че появата на понятието NGFW беше обикновен маркетингов ход, на фона на който започна бурният растеж на компанията Palo Alto.
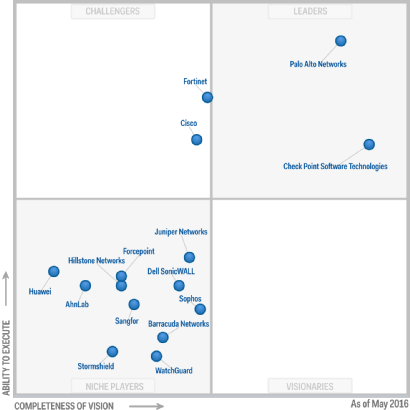
Магическият квадрант на Гартнър за NGFW за май 2016:
UTM vs NGFW
Много често задаван въпрос е кое е по-добро? Няма категоричен отговор на този въпрос, особено ако вземем предвид факта, че почти всички съвременни UTM решения съдържат функционалността на NGFW и повечето NGFW включват функции, присъщи на UTM (антивирус, VPN, антибот и т.н.). Както винаги, „дяволът е в детайлите“, затова първо трябва да определите какво точно е нужно на Вас и да решите бюджета. На базата на тези решения можете да изберете няколко опции. И всичко трябва задължително да се тества, без да вярвате на маркетинговите материали.
От своя страна в рамките на няколко статии ще се опитаме да разкажем за Check Point, как можете да го изпробвате и какво всъщност можете да опитате (практически цялата функционалност).
Три компонента на Check Point
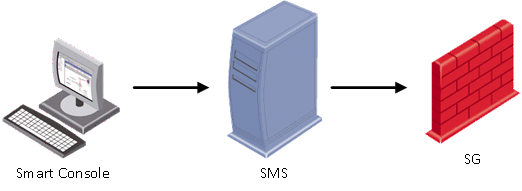
При работа с Check Point непременно ще се сблъскате с трите основни съставки на този продукт:
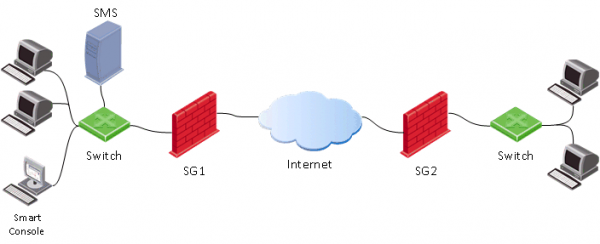
- Security Gateway (SG) — самият шлюз за сигурност, който обикновено се поставя на периметъра на мрежата и изпълнява функции на защитна стена, потоков антивирус, антибот, IPS и т.н.
- Security Management Server (SMS) — сървър за управление на шлюзовете. Практически всички настройки на шлюза (SG) се извършват с помощта на този сървър. SMS може също да действа като лог-сървър и да обработва логовете с вградена система за анализ и корелация на събития — Smart Event (нещо подобно на SIEM за Check Point), но за това по-късно. SMS се използва за централизирано управление на няколко шлюза (бройът на шлюзовете зависи от модела на SMS или от лиценза), но е необходимо да го използвате, дори ако имате само един шлюз. Тук е важно да отбележим, че Check Point бяха едни от първите, които въведоха подобна централизирана система за управление, която вече години наред се признава за „златен стандарт“ в докладите на компанията Gartner. Има дори шега: „Ако Cisco имаше добра система за управление, Check Point никога нямаше да съществува“.
- Smart Console — клиентската конзола за свързване със сървъра за управление (SMS). Обикновено се инсталира на компютъра на администратора. Чрез тази конзола се извършват всички промени на сървъра за управление, а след това настройките могат да бъдат приложени към шлюзовете за сигурност (Install Policy).

Операционната система на Check Point
Като говорим за операционната система на Check Point, можем да споменем веднага три: IPSO, SPLAT и GAIA.
- IPSO — операционна система на компанията Ipsilon Networks, която принадлежеше на Nokia. През 2009 година Check Point купи този бизнес. Вече не се развива.
- SPLAT — собствена разработка на Check Point, основана на ядрото RedHat. Вече не се развива.
- Gaia — актуална операционна система от Check Point, която се появи в резултат на сливането на IPSO и SPLAT, обединявайки всичко най-добро. Появи се през 2012 година и продължава активно да се развива.
Говорейки за Gaia, трябва да се спомене, че в момента най-разпространената версия е R77.30. Относително наскоро се появи версия R80, която се различава значително от предишната (как по отношение на функционалността, така и в управлението). Темата за техните различия ще посветим на отделен пост. Още един важен момент — в момента сертификатът на ФСТЕК притежава само версия R77.10 и се провежда сертификация на версия R77.30.
Варианти на изпълнение (Check Point Appliance, Виртуална машина, OpenServer)
Тук няма нищо изненадващо, както и много други доставчици Check Point предлага няколко варианта на продукта:
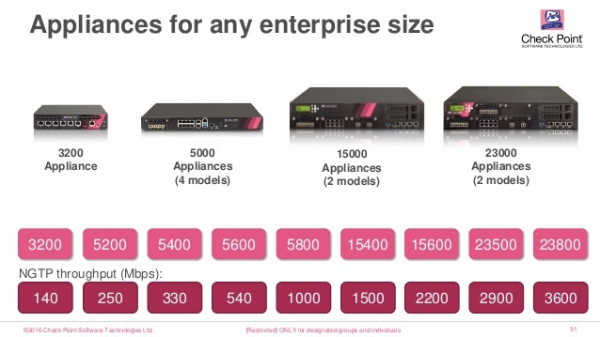
- Appliance — софтуерно-апаратно устройство, т.е. свое “желязо”. Има много модели, които се различават по производителност, функционалност и изпълнение (има варианти за промишлени мрежи).

- Виртуална машина — виртуална машина Check Point с ОС Gaia. Поддържат се хипервизори ESXi, Hyper-V, KVM. Лицензират се по брой ядра на процесора.
- OpenServer — инсталация на Gaia директно на сървър като основна операционна система (така нареченото “Bare metal”). Поддържа се само определено “желязо”. Има препоръки за това оборудване, които е необходимо да се спазват, иначе могат да възникнат проблеми с драйверите и техническата поддръжка може да откаже обслужването.
Варианти на внедряване (Разпределено или Самостоятелно)
По-горе вече обсъдихме какво е шлюз (SG) и сървър за управление (SMS). Сега ще обсъдим вариантите за тяхното внедряване. Има два основни начина:
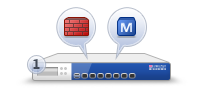
- Самостоятелно (SG+SMS) — вариант, при който и шлюзът, и сървърът за управление се инсталират в рамките на едно устройство (или виртуална машина).

Тази опция е подходяща, когато имате само един шлюз, който е слабо натоварен с потребителски трафик. Тази опция е най-икономична, тъй като няма нужда да купувате управляващ сървър (SMS). Въпреки това, при сериозно натоварване на шлюза можете да получите забавяща система за управление. Затова, преди да изберете Standalone решение, е най-добре да се консултирате или дори да тествате тази опция. - Разпределена — управляващият сървър се инсталира отделно от шлюза.

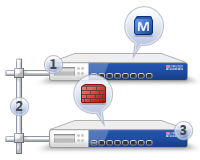
Оптималната опция по отношение на удобството и производителността. Използва се, когато е необходимо да се управляват едновременно няколко шлюза, например централен и филиални. В този случай е необходимо да се закупи управляващ сървър (SMS), който също може да бъде под формата на appliance (вашето устройство) или виртуална машина.
Както споменах по-горе, Check Point разполага със собствена SIEM система — Smart Event. Ще можете да я използвате само в случая на Разпределена инсталация.
Режими на работа (Bridge, Routed)
Шлюзът за сигурност (SG) може да работи в два основни режима:
- Маршрутиран — най-разпространената опция. В този случай шлюзът се използва като L3 устройство и маршрутизира трафика през себе си, т.е. Check Point е шлюз по подразбиране за защитената мрежа.
- Мост — прозрачен режим. В този случай шлюзът се инсталира като обикновен "мост" и пропуска трафика на второ ниво (OSI). Тази опция обикновено се прилага, когато няма възможност (или желание) да промените вече съществуващата инфраструктура. Почти няма да се наложи да променяте топологията на мрежата и не трябва да се замисляте за смяна на IP адреса.
Искам да подчертая, че в режим Bridge има някои ограничения по функционалността, затова ние като интегратор препоръчваме на всички наши клиенти да използват именно режим Routed, стига това да е възможно.
Програмни блейдове (Check Point Software Blades)
Стигнахме до една от най-важните теми на Check Point, която предизвиква много въпроси у клиентите. Какво представляват тези "програмни блейдове"? Под блейдове се имат предвид определени функции на Check Point.
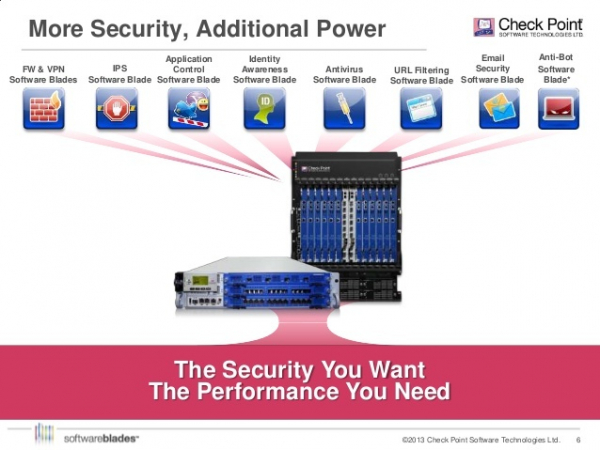
Тези функции могат да бъдат включвани или изключвани в зависимост от нуждите. Има блейдове, които се активират изключително на шлюза (Network Security) и само на управляващия сървър (Management). На изображението по-долу са представени примери и за двата случая:
1) За Network Security (функционал на шлюза)
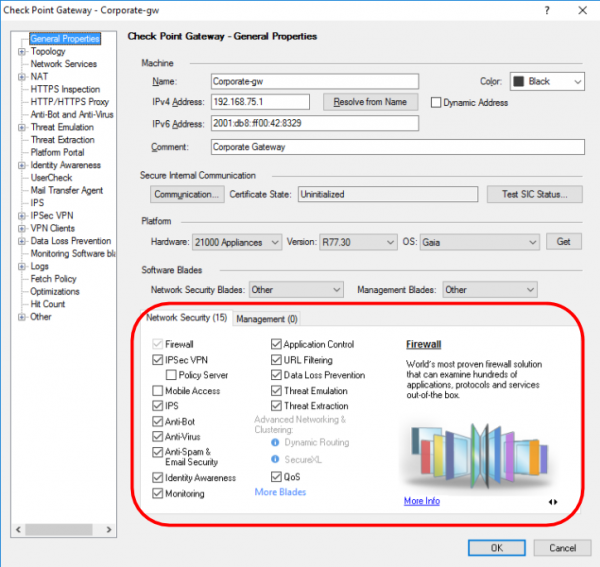
Нека да го опишем накратко, тъй като всяко блейд заслужава отделна статия.
- Firewall — функционал на междусетевия екран;
- IPSec VPN — изграждане на частни виртуални мрежи;
- Mobile Access — отдалечен достъп от мобилни устройства;
- IPS — система за предотвратяване на прониквания;
- Anti-Bot — защита срещу ботнетове;
- AntiVirus — потоков антивирус;
- AntiSpam & Email Security — защита на корпоративния имейл;
- Identity Awareness — интеграция с услугата Active Directory;
- Monitoring — мониторинг на почти всички параметри на шлюза (натоварване, честотна лента, статус на VPN и т.н.)
- Application Control — междусетеви екран на ниво приложения (функционал на NGFW);
- URL Filtering — сигурност в Web (+функционал на proxy);
- Data Loss Prevention — защита срещу изтичане на информация (DLP);
- Threat Emulation — технология на пясъчници (SandBox);
- Threat Extraction — технология за почистване на файлове;
- QoS — приоритизиране на трафика.
Буквално след няколко статии ще разгледаме подробно блейдовете Threat Emulation и Threat Extraction, уверен съм, че ще бъде интересно.
2) За Management (функционал на сървъра за управление)
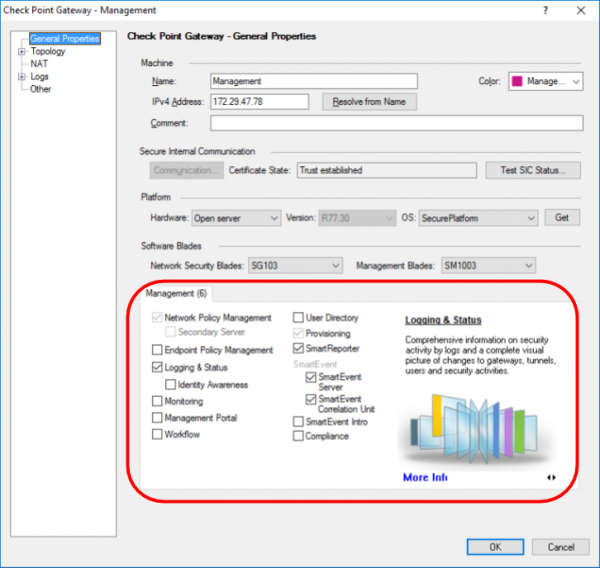
- Network Policy Management — централизиран контрол на политиките;
- Endpoint Policy Management — централизиран контрол на агентите Check Point (да, Check Point произвежда решения не само за мрежова защита, но и за защита на работни станции (ПК) и смартфони);
- Logging & Status — централизиран сбор и обработка на логове;
- Management Portal — управление на сигурността от браузър;
- Workflow — контрол над промените в политиките, одит на промените и т.н.;
- User Directory — интеграция с LDAP;
- Provisioning — автоматизация на управлението на шлюзите;
- Smart Reporter — система за отчетност;
- Smart Event — анализ и корелация на събития (SIEM);
- Compliance — автоматична проверка на настройки и даване на препоръки.
Не смятаме да разглеждаме подробно въпросите на лицензирането сега, за да не раздуваме статията и да не объркваме читателя. Вероятно ще направим отделен пост за това.
Архитектурата на блейдовете позволява използването само на наистина нужните функции, което влияе на бюджета на решението и общата производителност на устройството. Логично е, че колкото повече блейдове активирате, толкова по-малко трафик можете да “прокарате”. Именно поради това за всяка модел Check Point е приложена следната таблица за производителност (примерно са взети характеристиките на модела 5400):
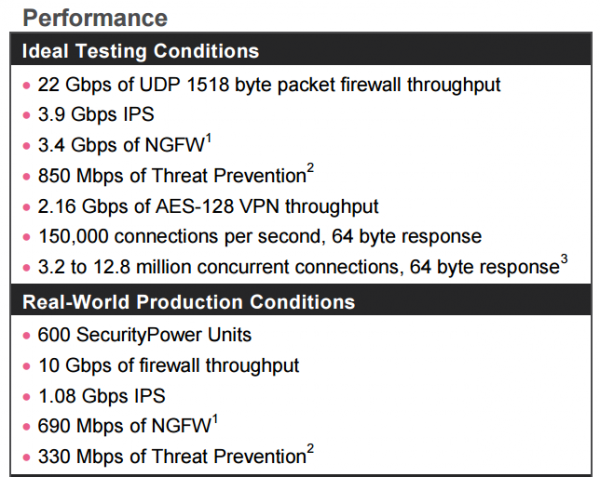
Както виждате, тук са представени две категории тестове: на синтетичен трафик и на реален – смесен. Като цяло, Check Point просто е принуден да публикува синтетични тестове, тъй като някои вендори използват подобни тестове като еталонни, без да изследват производителността на своите решения на реален трафик (или умишлено прикриват подобни данни заради тяхната незадоволителност).
Във всеки тип тест можете да забележите няколко варианта:
- тест само за Firewall;
- тест Firewall+IPS;
- тест Firewall+IPS+NGFW (Контрол на приложения);
- тест Firewall+Контрол на приложения+URL Филтриране+IPS+Антивирус+Анти-Бот+SandBlast (пясъчник)
Внимателно проучете тези параметри при избора на вашето решение или се свържете за .
Мисля, че на това можем да приключим въведението, посветено на технологиите на Check Point. По-нататък ще разгледаме как можем да тестваме Check Point и как да се справим с модерните заплахи за информационната сигурност (вируси, фишинг, криптиращи програми, zero-day).
P.S. Важен момент. Въпреки чуждестранния (израелски) произход, решението има сертификация в Руската федерация в надзорните органи, което автоматично легализира наличието им в държавни учреждения (коментар от ).
Само регистрирани потребители могат да участват в анкетата. , моля.
А кои UTM/NGFW средства използвате вие?
Check Point
Cisco Firepower
Fortinet
Пало Алто
Sophos
Dell SonicWALL
Хуауей
WatchGuard
Juniper
UserGate
Traffic inspector
Рубикон
Ideco
OpenSource решение
Друго
Гласували 134 потребители. Въздържали се 78 потребители.
Източник: habr.com
