

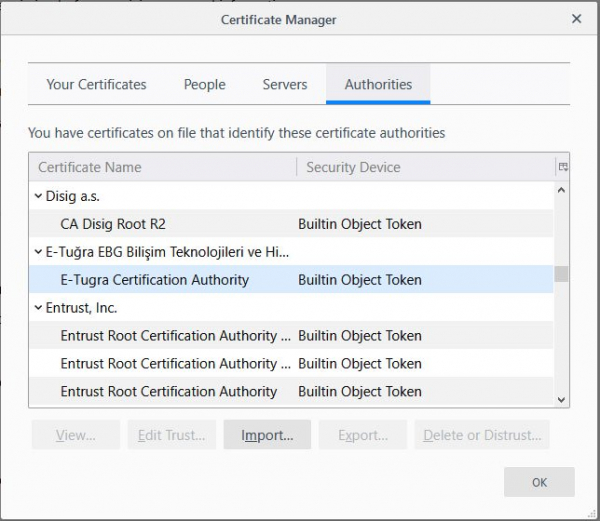
Хранилище сертификати на Firefox
С излизането на Mozilla Firefox 65 през февруари 2019 г. при свързване към HTTPS сайтове, някои потребители като “Вашата връзка не е защитена” или “SEC_ERROR_UNKNOWN_ISSUER”. Причината се оказа в антивирусни продукти като Avast, Bitdefender и Kaspersky, които за MiTM внедряване в HTTPS трафика на потребителя инсталират свои собствени коренови сертификати на компютрите. Тъй като Firefox има собствено хранилище на сертификати, те също се опитват да се внедрят в него.
Разработчиците на браузъри потребителите да се откажат от инсталирането на трети антивирусни програми, които пречат на работата на браузерите и други приложения, но масовата аудитория все още не се вслушва в призивите. За съжаление, работейки като прозрачен прокси, много антивируси понижават качеството на криптографската защита на клиентските компютри. С тази цел се разработват , които на страната на сървъра определят наличието на MiTM, като антивирус, в канала между клиента и сървъра.
Както и да е, но в случая антивирусите отново намесват работата на браузера и Firefox не остава нищо друго, освен да реши проблема от своя страна. В конфигурацията на браузера има настройка security.enterprise_roots.enabled. Ако се активира този флаг, Firefox ще започне да използва хранилището на сертификати на Windows за валидиране на SSL връзките. Ако у някого при посещение на HTTPS сайтове възникнат споменатите по-горе грешки, може да се изключи сканирането на SSL връзки в антивируса или ръчно да се зададе този флаг в настройките на браузера.
Проблема в баг-трака на Mozilla. Разработчиците взеха решение в целях експеримент да активират флага security.enterprise_roots.enabled по подразбиране, така че хранилището на сертификати на Windows да се използва без допълнителни действия от страна на потребителя. Това ще се случи с версия Firefox 66 на системи Windows 8 и Windows 10, на които са инсталирани трети антивируси (определянето наличието на антивирус в системата се позволява само с версия Windows 8).
Източник: habr.com
