

Колко често купувате нещо спонтанно, поддавайки се на страхотна реклама, а след това тази първоначално желана вещ събира прах в гардероба, килера или гаража до следващото голямо почистване или през搬ване? Резултатът — разочарование от неоправданите очаквания и похарчените напразно пари. Още по-лошо е, когато нещо подобно се случи с бизнеса. Много често маркетинговите трикове са толкова добри, че компаниите закупуват скъпо решение, без да виждат цялостната картина за неговото приложение. Междувременно, пробното тестване на системата помага да се разбере как да се подготви инфраструктурата за интеграция, какъв функционал и в какъв обем е необходимо да се внедри. Така може да се избегне огромно количество проблеми, свързани с избор на продукт „на сляпо“. Освен това внедряването след добре планиран „пилот“ ще донесе на инженерите много по-малко разрушени нервни клетки и сиви коси. Нека разберем защо пилотното тестване е толкова важно за успешния проект, на примера на популярен инструмент за контрол на достъпа до корпоративната мрежа — Cisco ISE. Ще разгледаме както типичните, така и напълно нестандартни варианти на приложение на решението, с които сме се сблъсквали в нашата практика.
Cisco ISE — „Radius-сервер с стероиди“
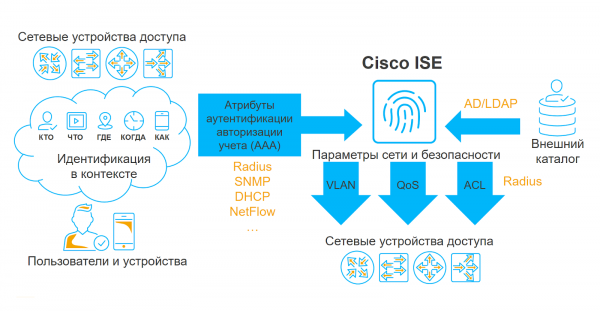
Cisco Identity Services Engine (ISE) е платформа за изграждане на система за контрол на достъпа до локалната мрежа на организацията. В експертната общност продуктът е наречен „Radius-сервер с стероиди“ заради своите характеристики. Защо така? По същество, решението е Radius-сервер, към който са добавени огромно количество допълнителни услуги и „трикове“, позволяващи получаване на голям обем контекстуална информация и прилагане на получената съвкупност от данни в политиките за достъп.
Както всеки друг Radius-сервер, Cisco ISE взаимодейства с мрежовото оборудване на ниво достъп, събира информация за всички опити за свързване с корпоративната мрежа и на базата на политиките за автентикация и авторизация пропуска или не пропуска потребителите в ЛВС. Въпреки това, възможността за профилиране, счетоводство и интеграция с други решения за сигурност позволява значително да се усложни логиката на политиката за авторизация и по този начин да се решават доста трудни и интересни задачи.
Невъзможно е да внедрявате без пилотиране: защо е необходимо тестването?
Стойността на пилотното тестване е в демонстрирането на всички възможности на системата в конкретната инфраструктура на конкретната организация. Убеден съм, че пилотирането на Cisco ISE преди внедряването е полезно за всички участници в проекта, и ето защо.
На интеграторите това им дава ясна представа за очакванията на клиента и помага за формулирането на коректно техническо задание, което съдържа много повече детайли, отколкото клишето „направете така, че всичко да бъде добре“. Пилотът ни позволява да усетим всички проблеми на клиента, да разберем кои задачи са приоритетни за него и кои са второстепенни. За нас това е отлична възможност предварително да се запознаем с оборудването, което се използва в организацията, как ще протече внедряването, на какви места и къде са те и т.н.
Клиентите по време на пилотното тестване виждат реалната система в действие, запознават се с нейния интерфейс, могат да проверят дали е съвместима с наличното им оборудване и да получат цялостна представа за това как решението ще работи след пълното внедряване. Пилотът е именно моментът, когато може да се видят всички „подводни камъни“, с които ще се наложи да се справим при интеграцията, и да се реши колко лиценза трябва да се закупят.
Какво може да „изплува“ по време на „пилота“
И така, как да се подготвим правилно за внедряването на Cisco ISE? От нашия опит сме установили 4 основни момента, които е важно да се вземат предвид в процеса на пилотното тестване на системата.
Форм-фактор
Първо, трябва да се определи в какъв форм-фактор ще бъде реализирана системата: физически или виртуален appliance. Всеки вариант има свои предимства и недостатъци. Например, силната страна на физическия appliance е предсказуемостта на производителността, но не трябва да забравяме, че такива устройства остаряват с времето. Виртуалните appliances са по-малко предсказуеми, тъй като зависят от оборудването, на което е разгръната виртуализационната среда, но имат съществени предимства: при наличие на поддръжка, те винаги могат да се обновят до последната версия.
Съвместимо ли е вашето мрежово оборудване с Cisco ISE?
Разбира се, идеалният сценарий би бил да свържем цялото оборудване към системата наведнъж. Въпреки това, това не винаги е възможно, тъй като много организации все още използват неуправляеми суичове или суичове, които не поддържат част от технологиите, на които работи Cisco ISE. Става въпрос не само за суичове, а и за контролери на безжичната мрежа, VPN-концентратори и всяко друго оборудване, към което се свързват потребителите. В моята практика имаше случаи, когато след демонстрация на системата за пълно внедряване, клиентът обновяваше почти целия парк от суичове на достъп на съвременно оборудване Cisco. За да избегнете неприятни изненади, си струва предварително да разберете делът на неподдържаното оборудване.
Всички ли вашите устройства са стандартни?
Във всяка мрежа има стандартни устройства, с включването на които не би трябвало да възникнат трудности: автоматизирани работни места, IP телефони, точки за достъп Wi-Fi, видеокамери и така нататък. Но понякога се случва, че към ЛВС трябва да се включат нестандартни устройства, например, конвертори на сигнали на шина RS232/Ethernet, интерфейси на източници на непрекъсваемо захранване, различно технологично оборудване и др. Списъкът на такива устройства е важно да се определи предварително, за да имате разбиране как те технически ще работят с Cisco ISE по време на внедряването.
Конструктивен диалог с айти специалистите
Често клиентите на Cisco ISE са департаменти по сигурността, като за настройката на суичовете на достъп и Active Directory обикновено отговарят ИТ подразделенията. Поради това продуктивното взаимодействие между специалистите по сигурност и айти специалистите е едно от важните условия за безпроблемно внедряване на системата. Ако последните приемат интеграцията „песимистично“, е добре да им обясните какво ще бъде полезно за ИТ департамента.
Топ-5 случаи на употреба на Cisco ISE
От нашия опит необходимата функционалност на системата също се открива на етапа на пилотното тестване. По-долу са представени няколко от най-популярните и по-малко разпространени случаи на ползване на решението.
Сигурен достъп до ЛВС по кабел с EAP-TLS
Как показват резултатите от изследвания на нашите пен тестери, доста често за проникване в мрежата на компанията, злонамерените лица използват обикновени контакти, към които са свързани принтери, телефони, IP камери, Wi-Fi точки и други неперсонализирани мрежови устройства. Затова дори ако достъпът до мрежата се осъществява на базата на технологията dot1x, но в същото време се използват алтернативни протоколи без приложение на удостоверителни сертификати, вероятността за успешна атака с прихващане на сесия и брутфорс на пароли е значителна. В случая с Cisco ISE, брутфорсирането на сертификат ще бъде значително по-трудно — за това хакерите ще изискват много по-голяма изчислителна мощ, така че този случай е доста ефективен.
Безжичен достъп Dual-SSID
Същността на този сценарий се състои в използването на 2 идентификатора на мрежата (SSID). Един от тях условно може да се нарече 'гостуващ'. През него в безжичната мрежа могат да влизат както гости, така и служители на компанията. Последните, при опит за свързване, се пренасочват към специален портал, където се извършва провижинг. Тоест на потребителя се издава сертификат и се настройва личното му устройство за автоматично повторно свързване с втория SSID, в който вече се използва EAP-TLS с всички предимства на първия случай.
MAC Authentication Bypass и профилиране
Още един популярен случай е автоматичното определяне на типа на свързаното устройство и прилагането на правилните ограничения. Защо е интересен? Фактът е, че все още съществува доста устройства, които не поддържат удостоверяване по протокол 802.1X. Затова за да допуснем такива устройства до мрежата, се налага да ги пускаме по MAC адрес, който е относително лесен за фалшифициране. Тук на помощ идва Cisco ISE: с помощта на системата можем да видим как устройството се държи в мрежата, да съставим негов профил и да му съобразим група с други устройства, например IP телефон и работна станция. При опит на злонамерено лице да фалшифицира MAC адреса и да се свърже с мрежата, системата ще види, че профилът на устройството се е променил, ще подаде сигнал за подозрително поведение и няма да допусне подозрителния потребител в мрежата.
EAP-Chaining
Технология EAP-Chaining предвижда последователна автентификация на работния ПК и на потребителската сметка. Този случай стана широко разпространен, тъй като в много компании все още не се приветства свързването на лични устройства на служителите към корпоративната локална мрежа. Използвайки такъв подход за автентификация, може да се провери дали конкретна работна станция е член на домейна, и в случай на отрицателен резултат, потребителят или няма да има достъп до мрежата, или ще влезе, но с определени ограничения.
Позициониране
В този случай става въпрос за оценка на съответствието на софтуерния състав на работната станция с изискванията на информационната сигурност. С помощта на тази технология може да се провери дали софтуерът на работната станция е актуализиран, дали са инсталирани средства за защита, настроен ли е хостовият защитен стен и т.н. Интересно е, че тази технология също така позволява да се решават и други задачи, несвързани със сигурността, например, да се проверява наличието на необходими файлове или инсталиране на общосистемен софтуер.
По-рядко се срещат и такива сценарии за използване на Cisco ISE, като контрол на достъпа със сквозна домейна автентификация (Passive ID), микросегментация на базата на SGT и филтриране, а също така интеграция с системи за управление на мобилни устройства (MDM) и скенери за уязвимости (Vulnerability Scanner).
Нетрадиционни проекти: защо още може да се нуждаете от Cisco ISE, или 3 редки случая от нашата практика
Контрол на достъпа до сървъри на базата на Linux
В един момент решавахме доста нетривиален случай за един от нашите клиенти, който вече беше внедрил системата Cisco ISE: трябваше да намерим начин за контрол на потребителските действия (предимно администратори) на сървъри с инсталирана операционна система Linux. В търсене на отговор ни хрумна идеята да използваме свободен софтуер PAM Radius Module, който позволява достъп до сървъри с Linux чрез аутентификация на външен радиус-сервер. Всичко би било чудесно, ако не беше едно „но”: радиус-серверът, изпращайки отговор на заявката за аутентификация, предоставя само името на акаунта и резултата — assess accepted или assess rejected. Междувременно, за аутентификация в Linux е необходимо да зададете поне още един параметър — home directory, за да може потребителят да влезе поне някъде. Не успяхме да намерим начин да предоставим това като радиус-атрибут, затова написахме специален скрипт за дистанционно създаване на акаунти на хостовете по полуаавтоматичен режим. Тази задача беше напълно осъществима, тъй като се занимавахме с акаунти на администратори, чието количество не беше толкова голямо. След това потребителите влизаха в необходимото устройство, след което им се предоставяше необходимият достъп. Възниква логичният въпрос: задължително ли е да се използва точно Cisco ISE в подобни случаи? Всъщност не — подхожда всеки радиус-сервер, но тъй като клиентът вече имаше тази система, просто добавихме нова функционалност към нея.
Инвентаризация на „железата“ и софтуера в ЛВС
Веднъж работихме по проект за доставка на Cisco ISE на един клиент без предварителен „пилот“. Нямаше ясни изисквания за решението, а освен това се сблъсквахме с плоска, несегментирана мрежа, което усложняваше задачата ни. По време на проекта настроихме всички възможни методи за профилиране, които мрежата поддържаше: NetFlow, DHCP, SNMP, интеграция с AD и т.н. В крайна сметка беше настроен достъп по MAR с възможност за вход в мрежата при неуспешна аутентификация. Тоест, дори ако аутентификацията не беше успешна, системата все пак допускаше потребителя в мрежата, събираше информация за него и я записваше в базата данни на ISE. Такъв мониторинг на мрежата в продължение на няколко седмици ни помогна да идентифицираме свързаните системи и неперсонализирани устройства и да разработим подход за тяхната сегментация. След това допълнително настроихме шеринга за инсталиране на агента на работните станции с цел събиране на информация за инсталирания на тях софтуер. Какво постигнахме? Успяхме да сегментираме мрежата и да определим списъка със софтуер, който трябваше да бъде премахнат от работните станции. Няма да крия, че по-нататъшните задачи по разпределение на потребителите в домейнови групи и ограничаване на правата на достъп ни отнеха доста време, но по този начин получихме пълната картина за това какво „железо“ имаше в мрежата на клиента. Между другото, това не беше трудно благодарение на добрата работа на профилирането „от кутията“. А там, където профилирането не помогна, се гледахме сами, изолирайки порта на комутатора, към който беше свързано оборудването.
Отдалечено инсталиране на софтуер на работни станции
Този случай е един от най-странните в практиката ми. Един ден към нас се обърна клиент с викове за помощ — внедряването на Cisco ISE нещо се обърка, всичко се срина и никой не можеше да получи достъп до мрежата. Започнахме да разследваме и установихме следното. В компанията имаше 2000 компютъра, управлявани от администраторска сметка поради липсата на контролер на домейна. За целите на мониторинга в организацията беше внедрена Cisco ISE. Необходимо беше по някакъв начин да се разбере дали на наличните ПК е инсталиран антивирус, актуализирана ли е софтуерната среда и т.н. Тъй като мрежовото оборудване бе въвеждано в системата от ИТ администратори, логично беше, че те имаха достъп до нея. Като разгледаха как работи и направиха проверка на своите ПК, администраторите измислиха да инсталират софтуер на работните станции на служителите дистанционно, без физически посещения. Само си представете колко стъпки може да се спестят по този начин за един ден! Администраторите проведоха няколко проверки на ARM за наличие на определен файл в директорията C:Program Files, и при его отсъствие се стартираше автоматична ремедиация с прехвърляне по линк, водещ към файлово хранилище с инсталационен файл .exe. Това позволи на обикновените потребители да влязат в файлова шера и да изтеглят необходимия софтуер оттам. За съжаление, админът не знаеше добре системата ISE и повреди механизмите за мониторинг — неправилно написа политиката, което и доведе до проблема, за решението на който бяхме поканени. Лично аз съм искрено изненадан от толкова креативен подход, тъй като значително по-евтино и по-малко трудоемко би било да се създаде контролер на домейна. Но като доказателство за концепцията, това сработи.
Повече за техническите нюанси, възникващи при внедряване на Cisco ISE, прочетете в статията на моя колега .
Артем Бобриков, проектант на Центъра за информационна безопасност на компанията „Инфосистеми Джет“
Следсловие:
Въпреки че този пост разказва за системата Cisco ISE, описаната проблематика е актуална за целия клас решения NAC. Не е толкова важно какво решение на какъв доставчик планирате да внедрите — голямата част от казаното остава приложимо.
Източник: habr.com
