

Наскоро споделих в нашата организация. В коментарите беше поставен сериозен въпрос за информационната безопасност на хардуерните решения USB over IP, който също ни тревожи.
И така, първо нека определим изходните условия.
- Голямо количество ключове за електронна защита.
- Достъпът до тях е необходим от различни географски местоположения.
- Обсъждаме само хардуерни решения USB over IP и се опитваме да осигурим това решение, като приемем допълнителни организационни и технически мерки (въпросът за алтернативи в момента не се обсъжда).
- В рамките на статията няма да се спирам подробно на разглежданите модели на заплахи (много може да се види в ), но накратко ще спомена два момента. Изключваме от модела социалната инженерия и незаконните действия на самите потребители. Разглеждаме възможностите за несанкциониран достъп до USB устройства от всяка мрежа без налични служебни идентификационни данни.
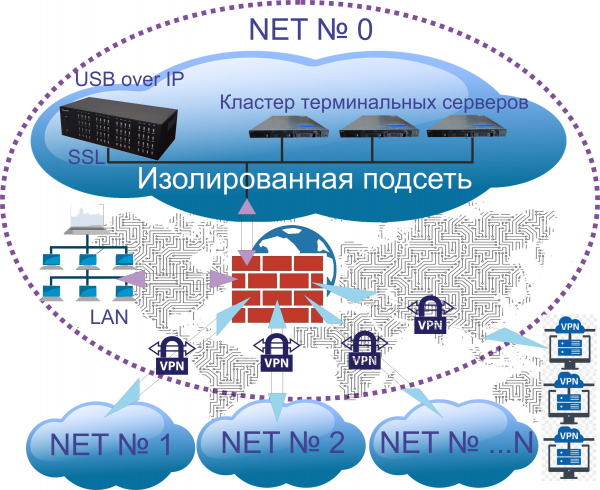
За осигуряване на безопасността на достъпа до USB устройства са предприети организационни и технически мерки:
1. Организационни мерки за безопасност.
Управляемият USB over IP концентратор е инсталиран в качествено затварящ се на ключ сървърен шкаф. Физическият достъп до него е организиран (СКД в помещението, видеонаблюдение, ключове и права за достъп само за строго ограничен кръг лица).
Всички USB устройства, използвани в организацията, условно са разделени на 3 групи:
- Критични. Финансови ЕЦП – използват се в съответствие с препоръките на банките (не през USB over IP)
- Важно. ЕЦП за търговски площадки, услуги, ЕДО, отчетност и др., редица ключове за софтуер – използват се с управляемия USB over IP концентратор.
- Не критични. Редица ключове за софтуер, камери, множество флашки и дискове с некритична информация, USB модеми – използват се с управляемия USB over IP концентратор.
2. Технически мерки за безопасност.
Мрежовият достъп до управляемия USB over IP концентратор се предоставя само вътре в изолирана подсреда. Достъпът до изолираната подсреда се предоставя:
- от фермата на терминалните сървъри,
- по VPN (сертификат и парола) на ограничен брой компютри и лаптопи, по VPN им се предоставят постоянни адреси,
- през VPN тунели, свързващи регионалните офиси.
На напълно управлявания USB over IP концентратор DistKontrolUSB с използване на неговите стандартни средства са настроени функции:
- За достъп до USB устройства на USB over IP концентратора се използва криптиране (на концентратора е включено криптиране SSL), макар че това вече може да е излишно.
- Настроено е "ограничение на достъпа до USB устройства по IP адрес". В зависимост от IP адреса на потребителя се предоставя или не достъп до определените USB устройства.
- Настроено е "Ограничение на достъпа до USB порта по логин и парола". Съответно на потребителите са назначени права за достъп до USB устройствата.
- "Ограничение на достъпа до USB устройство по логин и парола" решихме да не използваме, тъй като всички USB ключове са свързани стационарно към USB over IP концентратора и не се преместват от порт на порт. За нас е логичнее да предоставим достъп на потребителите до USB порта с устройството, инсталирано в него за дълъг период.
- Физическото включване и изключване на USB портовете се осъществява:
- За ключове от софтуер и електронен документооборот — с помощта на плановика на задачи и назначени задания на концентратора (редица ключове са програмирани за включване в 9:00 и изключване в 18:00, редица от 13:00 до 16:00);
- За ключове от търговски платформи и редица софтуер – от разрешените потребители чрез уеб интерфейс;
- Камери, редица флашки и дискове с некритична информация – включени винаги.
Предполагаем, че такава организация на достъпа до USB устройства осигурява тяхното безопасно използване:
- от регионалните офиси (условно NET №1 ...... NET № N),
- за ограничен брой компютри и лаптопи, свързващи USB устройства чрез глобалната мрежа,
- за потребители, публикувани на терминални сървъри на приложения.
В коментарите бих искал да чуя конкретни практически мерки, повишаващи информационната безопасност при предоставянето на глобален достъп до USB устройства.
Източник: habr.com
