

Внедряването на всяко ИТ решение в предприятието започва с проектиране. На този етап ИТ мениджърът трябва да изчисли броя на сървърите и техните характеристики, така че от една страна да е достатъчно за всички потребители, а от друга страна, съотношението цена-качество на тези сървъри да бъде оптимално и разходите за създаване на изчислителна инфраструктура за новата информационна система да не нарушат сериозно ИТ бюджета на предприятието. Нека да разгледаме как трябва да се проектира инфраструктурата за внедряване на Zimbra Collaboration Suite в предприятието.
Основната характеристика на Zimbra в сравнение с други решения е, че в случая на ZCS рядко "бутилчното гърло" става процесорната мощност или оперативната памет. Основното ограничение обикновено е скоростта на четене и запис на твърдия диск и затова основното внимание трябва да се насочи именно към хранилищата на данни. Официално заявените минимални изисквания за Zimbra в производствена среда са 4-ядрен 64-битов процесор с тактова честота 2 гигахерца, 10 гигабайта за системни файлове и логове, както и поне 8 гигабайта оперативна памет. Обикновено тези характеристики са достатъчни за отзивчива работа на сървъра. Но какво да правите, ако ви предстои внедряване на Zimbra за 10 хиляди потребители? Какви сървъри и как трябва да се внедряват в такъв случай?
Нека започнем с това, че инфраструктурата за 10 хиляди потребители трябва да бъде много-сървърна. Много-сървърната инфраструктура от една страна позволява да се направи Zimbra мащабируема, а от друга страна, да се постигне отзивчива работа на информационната система дори при голямо натоварване от потребителите. Обикновено е доста трудно да се предвиди точно колко потребители може качествено да обслужи сървъра на Zimbra, тъй като много зависи от интензивността на тяхната работа с календари и електронна поща, както и от използвания протокол. Именно затова за примера ще внедрим 4 пощенски хранилища. В случай на недостатък или сериозен излишък от мощности може да се изключи или добави още едно.
Така че, при проектирането на инфраструктура за 10 000 души ще е необходимо да се създадат LDAP, MTA и Proxy сървъри и 4 пощенски хранилища. Струва си да се отбележи, че LDAP, MTA и Proxy сървърите могат да бъдат виртуални. Това ще намали разходите за сървърно оборудване и ще улесни резервното копие и възстановяването на данни, но от друга страна, в случай на отказ на физическия сървър, рискувате да останете без MTA, LDAP и Proxy. Именно затова изборът между физически или виртуални сървъри трябва да се прави на базата на времето на простои, което можете да си позволите в случай на извънредна ситуация. Пощенските хранилища е най-добре да бъдат разположени на физически сървъри, тъй като именно на тях ще се случва основното количество цикли на запис, които ограничават производителността на Zimbra, и следователно по-голямото количество канали за предаване на данни ще позволи значително увеличаване на производителността на Zimbra.
В принципе, след създаване на сървъри LDAP, MTA, Proxy, мрежови хранилища и обединяването им в единна инфраструктура, Zimbra Collaboration Suite за 10 000 потребители е готова за пускане в експлоатация. Схемата на работа на такава конфигурация ще бъде достатъчно проста:
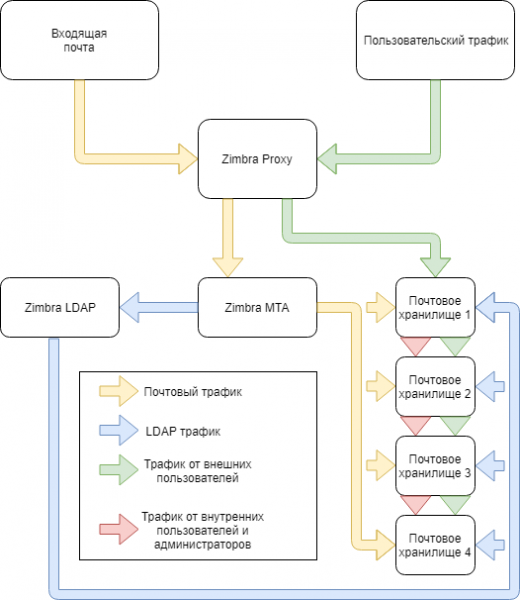
На схемата са показани основните възли на системата и потоците от данни, които ще циркулират между тях. При такава конфигурация инфраструктурата ще бъде напълно незащитена от загуба на данни, интензивно просто, свързано с отказ на някой от сървърите и т.н. Нека видим как точно можем да защитим своята инфраструктура от тези проблеми.
Основният метод — е хардуерна излишност. Допълнителни възли MTA и Proxy могат в случай на отказ на основните сървъри временно да поемат ролята на основни. Дублирането на възли за критична инфраструктура почти винаги е отлична идея, но не винаги се реализира в желаното количество. Ясен пример — резервирането на сървъри, на които се съхранява пощата. В момента Zimbra Collaboration Suite Open-Source Edition не поддържа създаването на дублиращи хранилища, така че в случай на отказ на един от тези сървъри, за да се избегне времето на простои, ИТ мениджърът може да възстанови резервното копие на друго. сървър.
Тъй като в Zimbra OSE няма вградена система за архивиране, ще ни е необходим Zextras Backup, който поддържа архивиране в реално време и външно хранилище. Тъй като Zextras Backup, извършвайки пълни и инкрементални архиви, съхранява всички данни в папка /opt/zimbra/backup, би било разумно да монтираме външно, мрежово или дори облачно хранилище там, за да имаме носител с актуална архивна копия в случай на повреда на един от сървърите. Може да бъде разположено както на резервен физически сървър, така и на виртуална машина и в облака. Добра идея е също да инсталирате MTA със спам филтър пред сървъра с Zimbra Proxy, за да намалите обема на входящия нежелан трафик.
В резултат защитената инфраструктура Zimbra ще изглежда приблизително така:
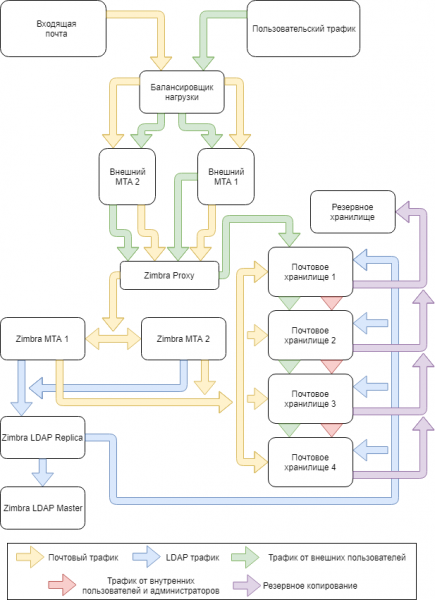
С такава конфигурация инфраструктурата Zimbra не само че ще може да осигури качествени услуги на 10 000 потребители, но също така, в случай на извънредна ситуация, ще позволи максимално бързо отстраняване на последствията.
Източник: habr.com
