

През февруари публикувахме статията „Не само VPN. Ръководство как да защитите себе си и данните си“. накара да напишем продължение на статията. Тази част е напълно автономен източник на информация, но все пак препоръчваме да се запознаете и с двете публикации.
Новата публикация е посветена на защитата на данните (кореспонденция, снимки, видеа, всичко това) в месинджърите и самите устройства, които се използват за работа с приложенията.
Месинджъри
Телеграм
Още през октомври 2018 г. студентът от първи курс на колежа Уейк Технически Натан Сачи успя да открие, че месинджърът Telegram съхранява съобщения и медийни файлове на локалния диск на компютъра в открит вид.
Студентът можа да получи достъп до собствената си кореспонденция, включително текст и картинки. За целта той проучи базите данни на приложението, съхранявани на HDD. Оказа се, че данните са трудночитаеми, но не са криптирани. И достъп до тях може да се получи дори ако потребителят е поставил парола на приложението.
В получените данни той е намерил имена и телефонни номера на събеседниците, които при желание могат да бъдат сопоставени. Информацията от затворените чатове също се съхранява в открит вид.
По-късно Дуров заяви, че това не е проблем, защото ако злонамереното лице има достъп до потребителския компютър, ще може да получи ключовете за криптиране и без проблем да декодира цялата кореспонденция. Но много специалисти по информационна сигурност твърдят, че това наистина е сериозно.
Освен това, Telegram се оказа уязвим на атака за кражба на ключове, което потребител на Хабра. Може да бъде хакнат локалният код на паролата с всякаква дължина и сложност.
Насколько известно, этот мессенджер тоже хранит данные на диске компьютера в незашифрованном виде. Следователно, ако злонамереното лице има достъп до устройството на потребителя, всички данни също са открити.
Но има и по-глобален проблем. В момента всичките резервни копия от WhatsApp, инсталирано на устройства с Android OS, се съхраняват в Google Drive, за което Google и Facebook се договарят миналата година. Но бекапите на кореспонденцията, медийните файлове и подобно . Насколько можно судить, у сотрудников силовых ведомств того же США , следователно съществува вероятност, че органите за сигурност могат да преглеждат всички запазени данни.
Данните могат да бъдат криптирани, но и двете компании не го правят. Вероятно просто защото безкриптираните резервни копия могат без проблем да се предават и използват от самите потребители. Най-вероятно липсата на криптиране не е поради техническа сложност: напротив, защитата на резервните копия може да бъде реализирана без особени усилия. Проблемът е, че Google има свои причини да работи с WhatsApp — компанията, предположително, и ги използва за показване на персонализирана реклама. Ако Facebook изведнъж въведе криптиране за резервните копия на WhatsApp, Google веднага би загубила интерес към такова партньорство, лишавайки се от ценен източник на данни за предпочитанията на потребителите на WhatsApp. Това, разбира се, е само хипотеза, но много вероятна в света на hi-tech маркетинга.
Що се отнася до WhatsApp за iOS, резервните копия се съхраняват в облака iCloud. Но и тук информацията се съхранява в некриптиран вид, което е посочено дори в настройките на приложението. Дали Apple анализира тези данни или не, знае само самата корпорация. Истината е, че купертинците нямат рекламна мрежа, като Google, така че можем да предположим, че вероятността те да анализират личните данни на потребителите на WhatsApp е значително по-ниска.
Всичко казано може да се формулира по следния начин — да, до вашето WhatsApp съобщение имат достъп не само вие.
TikTok и други месинджъри
Тази услуга за обмен на кратки видеа може да стане много бързо популярна. Разработчиците обещаха да осигурят пълна безопасност на данните на своите потребители. Както се оказа, самата услуга използваше тези данни без уведомление на потребителите. По-лошо: услугата събираше лични данни на деца под 13 години без съгласие на родителите. Личната информация на непълнолетните — имена, e-mail, телефонни номера, снимки и видеа — ставаха достъпни публично.
Сервиз с няколко милиона долара, регулаторите също така изискваха да бъдат премахнати всички видеа, записани от деца под 13 години. TikTok се подаде. Независимо от това, личните данни на потребителите се използват за свои цели и от други месинджъри и услуги, така че не може да се има увереност в тяхната безопасност.
Този списък може да продължи безкрайно — повечето мессенджъри имат конкретна уязвимост, която позволява на злонамерени лица да подслушват потребителите ( — Viber, въпреки че изглежда там всичко е поправено) или да откраднат техните данни. Освен това, почти всички приложения от топ-5 съхраняват данните на потребителите в незашифрован вид на твърдия диск на компютъра или в паметта на телефона. И това е, ако не споменаваме разузнавателните служби на различни страни, които могат да имат достъп до данните на потребителите благодарение на законодателството. Същият Skype, ВКонтакте, TamTam и други предоставят всяка информация за всеки потребител по искане на властите (например, Русия).
Добра защита на ниво протокол? Няма проблем, хакваме устройството
Преди няколко години между Apple и правителството на САЩ. Корпорацията отказа да отключи криптирания смартфон, който фигурираше в делото за терористичните атаки в Сан Бернардино. Тогава това изглеждаше като реален проблем: данните бяха добре защитени, и хакването на смартфона беше или невъзможно, или много трудно.
Сега ситуацията е по-различна. Например, израелската компания Cellebrite продава на юридически лица в Русия и други страни софтуерно-хардуерни комплекси, които позволяват хакването на всички модели iPhone и Android. Миналата година беше с относително подробна информация по тази тема.
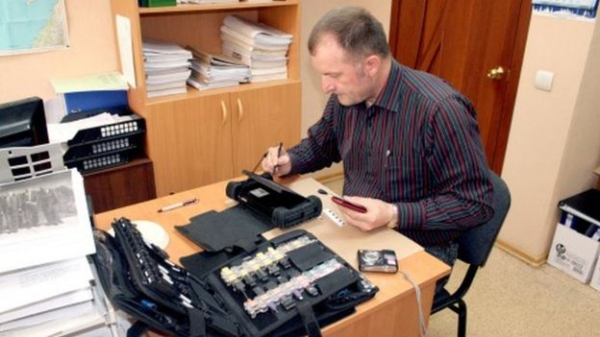
Следователят по криминалистика Попов от Магадан хаква смартфон с помощта на същата технология, каквато използва Федералното бюро за разследване на САЩ. Източник: BBC
Устройството е сравнително евтино според държавните стандарти. За UFED Touch2, Волгоградското управление на СКР плати 800 хиляди рубли, а в Хабаровск — 1,2 милиона рубли. През 2017 година Александър Бастрыкин, който е начело на Следствения комитет на Русия, потвърди, че неговото ведомство на израелската компания.
Такива устройства закупува и "Сбербанк" — но не за провеждане на разследвания, а за борба с вируси на устройства с Android. "При съмнение за заразяване на мобилни устройства с неизвестен злонамерен софтуер и след получаване на задължителното съгласие на собствениците на заразените телефони, ще се извърши анализ за търсене на постоянно появяващи се и изменящи се нови вируси с използването на различни инструменти, включително с прилагането на UFED Touch2", — от компанията.
Американците също разполагат с технологии, позволяващи хакване на всякакви смартфони. Компанията Grayshift обещава да хакне 300 смартфона за 15 хиляди долара (това е $50 за устройство спрямо $1500 на Cellbrite).
Съществува голяма вероятност подобни устройства да имат и киберпрестъпниците. Тези устройства постоянно се усъвършенстват — размерът им намалява, производителността се увеличава.
В момента говорим за по-или-менее известни телефони на големи производители, които се грижат за защитата на данните на своите потребители. Ако обаче става дума за по-малки компании или непознати организации, то в такъв случай данните се извличат без проблеми. Режимът HS-USB работи дори и когато стартерът е заключен. Сервисните режими, като правило, са "черен ход", през който може да се извлекат данни. Ако няма такъв, може да се свърже към порта JTAG или да се извлече чипът eMMC, след което да се постави в евтин адаптер. Ако данните не са криптирани, от телефона всичко, включително маркерите за автентикация, които осигуряват достъп до облачни хранилища и други услуги.
Ако някой има личен достъп до смартфон с важна информация, то при желание може да бъде хакнат, каквото и да казват производителите.
Очевидно е, че всичко казано важи не само за смартфоните, но и за компютри с лаптопи на различни операционни системи. Ако не се прибягва до напреднали защитни мерки, а се задоволяваме с обикновени методи като парола и логин, то данните ще останат в риск. Опитен хакер, с физически достъп до устройството, може да получи практически всяка информация — това е просто въпрос на време.
Какво да направим?
На Хабре въпросът за защитата на данните на личните устройства е разглеждан многократно, затова няма да го преоткриваме отново. Ще посочим само основните методи, които намаляват вероятността трети лица да получат вашите данни:
- Задължително използвайте криптиране на данните както на смартфона, така и на компютъра. Различните операционни системи често предлагат добри средства по подразбиране. Пример — на криптоконтейнер в Mac OS със стандартни средства.
- Слагайте пароли навсякъде, включително в историята на разговорите в Telegram и други месинджъри. Разбира се, паролите трябва да са сложни.
- Двуфакторната аутентификация — да, това може да е неприятно, но ако въпросът за сигурността е на първо място, просто трябва да се примирим.
- Контролирайте физическата сигурност на вашите устройства. Да вземете корпоративния компютър в кафенето и да го забравите там? Класика. Правилата за безопасност, включително корпоративните, са написани със сълзите на жертвите на собствената си небрежност.
Нека разгледаме в коментарите вашите методи, които позволяват да намалите вероятността от хакване на данни при получаване на достъп до физическото устройство от трето лице. Предложените методи после ще добавим в статията или ще публикуваме в нашия , където редовно пишем за сигурност, лайфхакове за използването на и цензурата в интернет.
Източник: habr.com
