

В началото на годината, в доклада за проблемите и наличността на интернет за 2018-2019 , че разпространението на TLS 1.3 е неизбежно. Преди време ние сами внедрихме версия 1.3 на протокола Transport Layer Security и, след събиране и анализ на данни, най-накрая сме готови да разкажем за особеностите на този преход.
Председателите на работната група IETF TLS :
"Вкратце, TLS 1.3 трябва да предостави основа за по-безопасен и ефективен Интернет за следващите 20 години."
Разработка отне дълги 10 години. Ние в Qrator Labs, заедно с целия останал сектор, внимателно следихме процеса на създаване на протокола от първоначалния проект. През това време се наложи да се напишат 28 последователни версии на черновика, за да се получи в крайна сметка през 2019 година балансиран и удобен за внедряване протокол. Активната подкрепа на TLS 1.3 от пазара вече е очевидна: внедряването на доказан и надежден протокол за сигурност отговаря на изискванията на времето.
Според Ерък Рескорли (технически директор на Firefox и единствен автор на TLS 1.3) :
"Това е пълна замяна на TLS 1.2, използваща същите ключове и сертификати, така че клиентът и сървърът могат автоматично да комуникират по TLS 1.3, ако и двамата го поддържат," каза той. "Вече има добра поддръжка на ниво библиотеки, а Chrome и Firefox по подразбиране включват TLS 1.3."
Паралелно в работната група IETF TLS приключва , обявяваща старите версии на TLS (с изключение само на TLS 1.2) за остарели и непригодни за използване. Най-вероятно финалният RFC ще бъде публикуван до края на лятото. Това е още един сигнал за IT индустрията: актуализирането на протоколите за криптиране не бива да се отлага.
Списъкът на настоящите реализации на TLS 1.3 е достъпен в Github за всички, които търсят най-подходящата библиотека: . Очевидно е, че приемането и поддръжката на актуализирания протокол ще бъдат — и вече са — бързи стъпки. Разбирането за това колко фундаментално е станало криптирането в съвременния свят се е разпространило достатъчно широко.
Какво се е променило в сравнение с TLS 1.2?
От :
"Как TLS 1.3 прави света по-добър?"
TLS 1.3 включва определени технически предимства — такива като опростен процес на ръкостискане (handshake) за установяване на сигурна връзка — и също така позволява на клиентите по-бързо да възобновяват сесиите със сървъри. Тези мерки са предназначени да намалят закъснението при установяване на връзка и броя на неуспешните свързвания на слаби канали, които често се използват като оправдание за предоставяне само на нешифровани HTTP връзки.
Не по-малко важно е, че е премахната поддръжката на няколко остарели и небезопасни алгоритми за шифроване и хеширане, които все още са разрешени (макар и не се препоръчват) да се използват с по-ранни версии на TLS, включително SHA-1, MD5, DES, 3DES и AES-CBC, като същевременно се добавя поддръжка на нови набори от шифри. Други подобрения включват повече шифровани елементи от ръкостискането (например, сега е шифрован обменът на информация за сертификата), за да се намали обема на подсказките за потенциален хакер, както и подобрения в forward secrecy при използване на определени режими на обмен на ключове, така че комуникацията по всяко време да остава сигурна, дори ако алгоритмите, използвани за нейното шифриране, бъдат компрометирани в бъдеще.
Разработка на съвременни протоколи и DDoS
Както вече може би сте чели, по време на разработката на протокола , в работната група IETF TLS . Вече е очевидно, че отделни предприятия (включително финансови учреждения) трябва да променят начина на осигуряване на сигурността на собствената си мрежа, за да се приспособят към настоящата вградена в протокола .
Причините, поради които това може да е необходимо, са изложени в документа, . В 20-страничния документ се споменават няколко примера, когато предприятие може да пожелае да извърши декриптиране на out-of-band трафик (което PFS не позволява), с цел мониторинг, спазване на регулации или осигуряване на защита от DDoS атаки на приложеното ниво (L7).
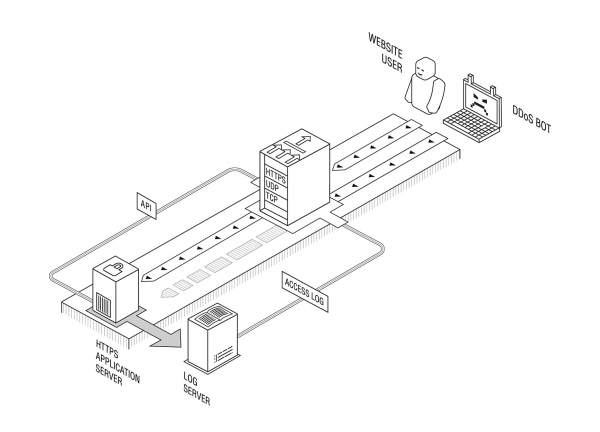
Въпреки че определено не сме готови да обсъждаме регулаторните изисквания, нашият собствен продукт за неутрализиране на приложни DDoS атаки (включително решение, чувствителна и/или конфиденциална информация) е създадена през 2012 г. с оглед на PFS, така че на нашите клиенти и партньори не са нужни изменения в инфраструктурата след обновяване на версията на TLS на сървъра.
Също така, за изминалото време от внедряването не са установени проблеми, свързани с транспортното криптиране. Официално: TLS 1.3 е готова за работа в продукция.
Въпреки това, все още съществува проблем, свързан с разработването на протоколи от следващо поколение. Той се състои в това, че обикновено напредъкът в развитието на протоколите в IETF силно зависи от резултатите на научните изследвания, а състоянието на академичните изследвания в областта на неутрализирането на разпределени атаки за отказ на услуги е доста плачевно.
Добър пример може да бъде на проектоизданието на IETF „QUIC Manageability“ („Управление на QUIC“), което е част от бъдещия набор от протоколи QUIC: в него се посочва, че „съвременните методи за откриване и неутрализиране на [DDoS атаки] обикновено включват пасивно измерване с използване на данни за мрежовите потоци.“
Последното всъщност рядко се среща в реални корпоративни среди (и е само частично приложимо към интернет доставчиците), и в крайна сметка едва ли представлява „общ случай“ в реалния свят — но постоянно фигурира в научните публикации, обикновено не подкрепени с тестване на целия спектър от потенциални DDoS атаки, включително атаки на приложно ниво. Последните, благодарение на глобалното разгръщане на TLS, очевидно не могат да бъдат открити с пасивно измерване на мрежови пакети и потоци.
Съответно, все още не знаем как производителите на оборудване за неутрализиране на DDoS ще се адаптират към реалностите на TLS 1.3. Поради техническата сложност на поддържането на out-of-band протокол, може да отнеме известно време за обновление.
Поставянето на правилните цели за насочване на научните изследвания е сериозна задача за доставчиците на услуги за неутрализиране на DDoS. Една от областите, в която може да се започне развитие — в IRTF, където изследователите могат да си сътрудничат с индустрията, за да уточнят собствените си знания в проблемната област и да открият нови насоки за изследвания. Също така сме готови да приветстваме всички изследователи, ако такива се появят – можете да се свържете с нас по въпроси или предложения, свързани с DDoS изследванията или с изследователската група SMART, на адрес
Източник: habr.com
