

Добре дошли на 9-ия урок! След кратка пауза за майските празници, продължаваме нашите публикации. Днес ще обсъдим не по-малко интересна тема, а именно — Контрол на приложенията и URL Filtering. За това, ради което понякога Check Point се купува. Трябва ли да блокирате Telegram, TeamViewer или Tor? За това е необходим контрол на приложенията. Освен това ще засегнем и още един интересен блейд — Осведоменост за съдържание, и ще обсъдим важността на HTTPS инспекцията. Но всичко по реда си!
Както си спомняте, в 7-ия урок започнахме да обсъждаме политиката за контрол на достъпа, но досега разгледахме само блейда Firewall и малко се позанимавахме с NAT. Сега ще добавим и три блейда — Контрол на приложенията, URL Filtering и Осведоменост за съдържание.
Контрол на приложенията и URL филтриране
Защо разглеждам контрол на приложенията и URL филтрирането в един урок? Това не е случайно. Всъщност, вече е доста трудно ясно да се разграничат приложенията от просто сайтовете. Какво е Facebook? Сайт? Да. Но в него има множество микро приложения. Игри, видеа, съобщения, джаджи и т.н. И всичко това е желателно да се управлява. Именно затова контролът на приложенията и URL филтрирането винаги се активират заедно.
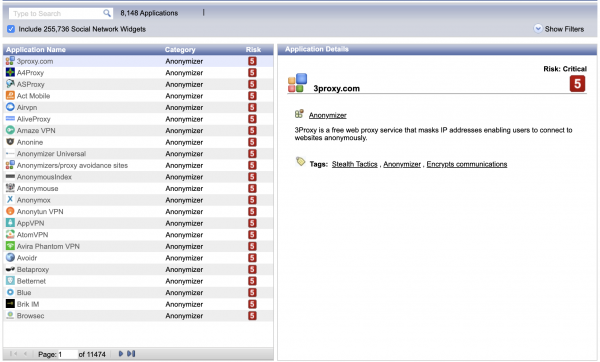
Сега, що се отнася до базата от приложения и сайтове. Можете да ги видите в SmartConsole чрез Object Explorer. Там има специален филтър Applications/Categories. Освен това, има и специален ресурс — . Там винаги можете да проверите дали в базата на Check Point има конкретно приложение (или ресурс).
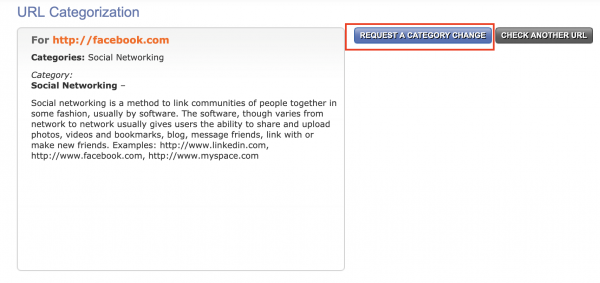
Има също така услуга , където винаги можете да проверите към коя 'чекпоинтова' категория принадлежи даден ресурс. Можете дори да поискате промяна на категорията, ако смятате, че тя е определена неправилно.
В останалото с тези блейдове всичко е доста очевидно. Създавате списък за достъп, посочвате ресурс/приложение, което трябва да блокирате или обратно, да разрешите. И това е всичко. По-късно ще видим това на практика.
Осведоменост за съдържание
Не виждам смисъл да се повтарям по тази тема в нашия курс. Аз много подробно описах и показах този блейд в предишния курс — .
HTTPS инспекция
Същото важи и за HTTPS инспекциите. Аз достатъчно добре съм описал и теоретичната, и практическата част на този механизъм тук — . Въпреки това, HTTPS инспекцията е важна не само за сигурността, но и за точността на определяне на приложенията и сайтовете. За това се разказва в видео урока по-долу.
Видео урок
В този урок подробно ще разгледам новата концепция за Layer-ове, ще създам простичка политика за блокиране на Facebook, ще забраня изтеглянето на изпълними файлове (с помощта на Content Awareness) и ще покажа как да се активира инспекцията на HTTPS.
Следете ни за повече и се присъединете към нашия 🙂
Източник: habr.com
