

Здравейте отново! Отново имам открита база с медицински данни за вас. Напомням, че съвсем наскоро тук бяха трите ми статии по тази тема: , и .
Този път в открит достъп се оказа сървър Elasticsearch с логове на медицинската IT-система на мрежата лаборатории „Център за молекулярна диагностика“ (CMD, www.cmd-online.ru).
Дисклеймър: цялата информация по-долу е публикувана изключително с образователна цел. Авторът не е получил достъп до лични данни на трети лица и компании. Информацията е взета или от открити източници, или е предоставена на автора от анонимни доброжелатели.
Сървърът беше открит сутринта на 1 април и не ми се стори смешно. Уведомлението за проблема беше изпратено в CMD около 10 сутринта (бълг. време), а около 15:00 базата стана недостъпна.
Според търсачката Shodan този сървър за пръв път стана открит на 09.03.2019. По въпроса, , написах отделна статия.
От логовете можеше да се получи доста чувствителна информация, включително име и фамилия, пол, дати на раждане на пациенти, име и фамилия на лекари, цена на изследвания, данни за изследвания, файлове с резултати от скрининг и много други.
Пример за лог с резултатите от изследвания на пациента:
"Паспорт0423BF97FA5E-1DWW98675708386841791018.03.2019РОСС RU.13СК03.006012iVBORw0KGgoAAAANSUhEUgAABfoAAAfuCAIAAAArOR8rAAD//0lEQVR4Xuy9P7BtQ7u+/e3oECF6iRAhQoQI0SZCtIkQIdpEiBCxI0SIECFiV50qRKg6VYgQIUKEiDfiRL7rnPtXz+nqHnPMsfb6s+cc61rBqjl79Oh++uoe/eceT/c8888////Всички чувствителни данни са заменени с символа «X». В действителност те са били запазени в открит вид.
От такива логове лесно може да се извлекат PNG файлове с резултатите от скрининга, вече в удобен за четене вид:
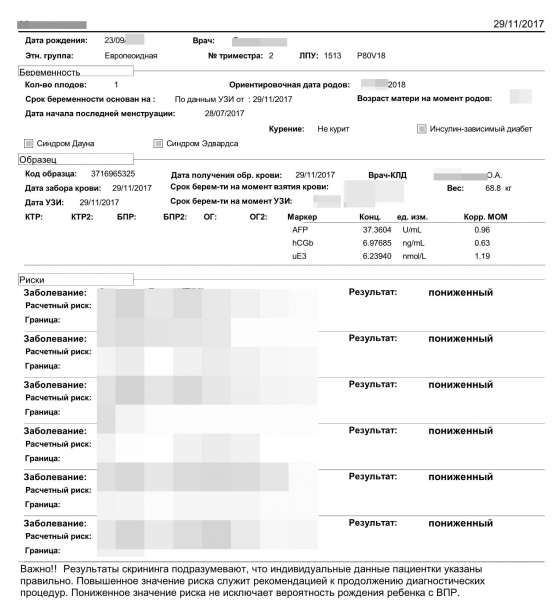
Общият размер на логовете надвишава 400 Мб, като в тях има над един милион записа. Ясно е, че не всеки запис представлява данни на уникален пациент.
Официален отговор от CMD:
Бихме искали да Ви благодарим за бързо предадената на 01.04.2019 информация за наличие на уязвимост в базата данни за логване и съхранение на грешки в Elasticsearch.
На базата на тази информация, наши служители заедно с компетентни специалисти ограничиха достъпа до посочената база. Грешката при предаване на конфиденциална информация в техническата база е отстранена.
В хода на разследването на инцидента успяхме да установим, че публикуването на посочената база с логовете на грешки е настъпило поради човешки фактор. Достъпът до данните беше незабавно закрит на 01.04.2019.
В момента се провеждат дейности от вътрешни и привлечени външни специалисти за допълнителен одит на ИТ инфраструктурата с оглед защита на данни.
Нашата организация е разработила специален регламент за работа с лични данни и система на ниво отговорност на персонала.
Текущата софтуерна инфраструктура предполага използването на Elasticsearch за съхранение на грешки. За повишаване на надеждността на работата на някои системи ще бъде извършена миграция на съответните сървъри в ЦОД на нашия партньор, на сертифицирана софтуерно-апаратна среда.
Благодарим Ви за навременно предоставената информация.
Новини за изтичане на информация и инсайдери винаги можете да намерите в моя Telegram канал «».
Източник: habr.com
