

Искам да разкажа как безопасно да съхранявате SSH ключове на локалната машина, без да се страхувате, че някое приложение може да ги открадне или разшифрова.
Статията ще бъде полезна на тези, които не са намерили елегантно решение след в 2018 и продължават да съхраняват ключовете си в $HOME/.ssh.
За решаване на този проблем предлагам да използвате , който е един от най-добрите мениджъри на пароли, използва силни алгоритми за криптиране и има вграден SSH агент.
Това дава възможност безопасно да съхранявате всички ключове директно в базата с пароли и автоматично да ги добавяте в системата при нейното отваряне. След като базата бъде затворена, употребата на SSH ключове също ще стане невъзможна.
Първо добавяме автозапуск на SSH агента при вход в системата, за целта отворете ~/.bashrc в любимия си редактор и добавете най-отдолу:
SSH_ENV="$HOME/.ssh/environment"

function start_agent {
    echo "Инициализиране на нов SSH агент..."
    /usr/bin/ssh-agent | sed 's/^echo/#echo/' > "${SSH_ENV}"
    echo succeeded
    chmod 600 "${SSH_ENV}"
    . "${SSH_ENV}" > /dev/null
}

# Източник на SSH настройки, ако е приложимо
if [ -f "${SSH_ENV}" ]; then
    . "${SSH_ENV}" > /dev/null
    #ps ${SSH_AGENT_PID} не работи под cygwin
    ps -ef | grep ${SSH_AGENT_PID} | grep ssh-agent$ > /dev/null || {
        start_agent;
    }
else
    start_agent;
fi
След което трябва да активираме поддръжката в KeePassXC:
Инструменти —> Параметри —> SSH агент —> Активирайте SSH агента
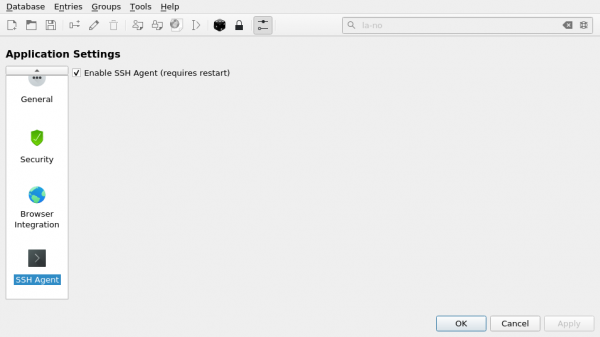
С това настройката е завършена, сега да пробваме да добавим нов SSH ключ в KeePassXC:
Натиснете иконката с ключа, след което попълнете данните:
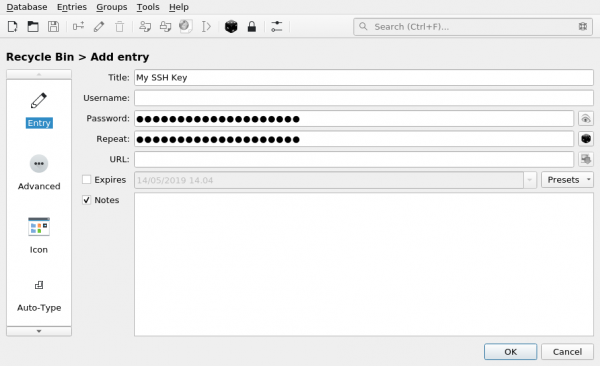
Ако ключът е защитен с парола, посочете също и паролата за него
На таба Допълнителни прикачваме вложение с нашия id_rsa:
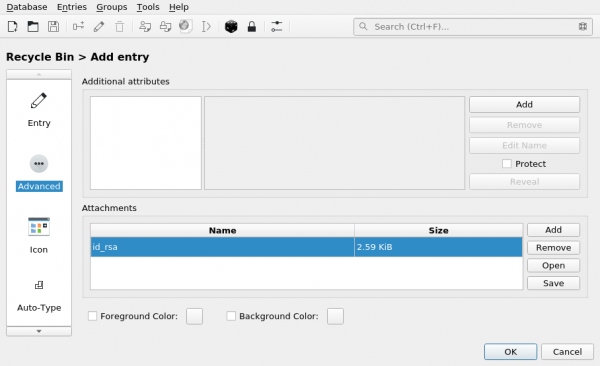
На таба SSH агент, отбележете:
- Добавете ключа в агента при отваряне/разблокиране на базата данни
- Премахнете ключа от агента при затваряне/заключване на базата данни
След това ще изберем нашия ключ (id_rsa) във вложението
И натискаме бутона Добавете в агента:
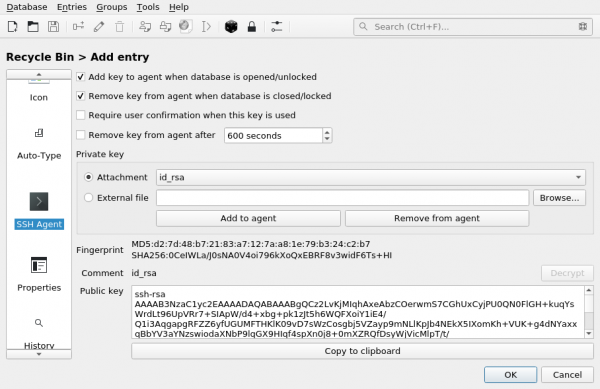
Сега при стартиране на KeePassXC ключът ще бъде автоматично добавян в SSH агента, така че не е нужно повече да се съхранява на диска!
Източник: habr.com
