

Ако след новините ZombieLoad е аналогична на предишни атаки по "странични канали" (англ. side-channel attack), принуждаващи процесорите Intel да отворят достъп до потенциално конфиденциална информация, която обикновено е изолирана и достъпна само за приложенията, които я използват. Исследователи по сигурността съобщиха по-рано, че тази уязвимост присъства в повечето чипове на Intel и може да бъде използвана в Windows, MacOS и Linux.
Intel от своя страна не е съгласна с оценката за сериозността на риска от ZombieLoad. Компанията дори реши да даде на ZombieLoad друго име — Microarchitectural Data Sampling (MDS) или Микроархитектурна селекция на данни. Съгласете се, това звучи много по-малко страшно от препратка към зомби.
«Уязвимостта MDS се основава на селекция на данни, просмукващи се от малки структури в ЦП при използване на локално изпълняван страничен канал на спекулативно изпълнение», обяснява компанията. «Практическото експлоатиране на MDS е много сложно. Самата уязвимост не предоставя на злонамерените лица начин да изберат данните, които искат да получат».
«MDS вече е устранена на хардуерно ниво в много от нашите последни процесори Intel Core 8-мо и 9-то поколение, както и в семейството на процесорите Intel Xeon Scalable от второ поколение», се посочва в съобщението на компанията. «За други засегнати продукти мерките за намаляване на риска са налични чрез обновяване на микрокода в комбинация с подходящи обновления на операционната система и софтуера на хипервизора, които са на разположение от днес. Ние предоставихме
повече информация на нашия уебсайт и продължаваме да призоваваме всички да поддържат своите системи актуални, тъй като това е един от най-добрите начини за осигуряване на сигурност.
Представителите на Intel също посочиха, че изследователската група ZombieLoad е работила с компанията и с други специалисти в индустрията на персоналните компютри, за да поправи уязвимостта, преди да стане публично известна. "Искаме да изразим нашата благодарност на изследователите, които работиха с нас, и на нашите партньори в индустрията за техния принос в координираното решение на този проблем."
Какво да кажем за Hyper-Threading?
Intel заяви, че деактивирането на Hyper-Threading не е задължителна и единствена опция за потребителите на ПК. Всъщност, според Intel, всеки клиент сам решава какво да прави. Ако не можете да гарантирате безопасността на инсталирания софтуер, тогава да, вероятно деактивирането на Hyper-Threading е добра идея. Ако обаче софтуерът идва само от магазина на Microsoft, от ИТ отдела или е просто инсталиран от доверени, по ваше мнение, източници, вероятно можете да оставите Hyper-Threading включен. Всичко наистина зависи само от това колко се притеснявате за вашата безопасност.
"Тъй като факторите значително варират за различните клиенти, Intel не препоръчва деактивирането на Hyper-Threading, тъй като е важно да се разбере, че това не е единственият начин да се осигури защита от MDS и не осигурява защита само по себе си", се казва в изявлението на компанията.
В същото време, реакциите на производителите на операционни системи се различават.
Google пусна поправка за Chrome OS, която по подразбиране деактивира Hyper-Threading за Chromebook. Хората, които искат да включат обратно технологията за многопоточност, могат да направят това сами, смятат в компанията.
Apple публикува актуализация за MacOS Mojave и съобщи, че клиентите на компанията, особено тези с високи изисквания за безопасност, могат сами да деактивират Hyper-Threading.
Microsoft заяви, че е пуснала пачове за своето софтуерно решение, за да намали вероятността от експлоатация на MDS, но също така отбеляза, че клиентите трябва допълнително да получат актуализации на фърмуера от своите производители на ПК.
Въпреки че повечето доставчици на операционни системи решиха да оставят Hyper-Threading включен, заплахата ZombieLoad очевидно не е толкова сериозна, колкото изглеждаше преди ден. Освен това все още няма известен случай на реална атака с използване на уязвимостта.
Същевременно, използването на пачове без деактивиране на технологията Hyper-Threading почти не намалява производителността на процесорите Intel.
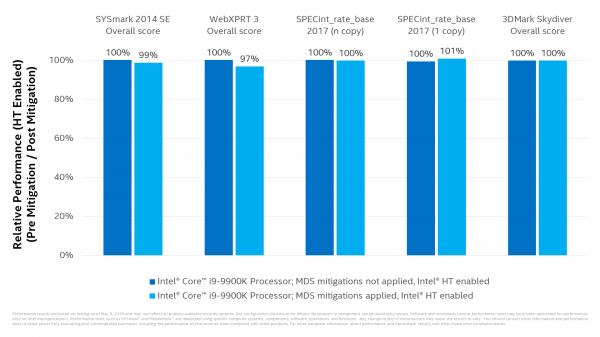
Но няма да повярвате, ако погледнете на на Intel относно влиянието на пачовете за сигурност върху производителността след деактивиране на Hyper-Threading. Компанията твърди, че пачовете за сигурност в комбинация с деактивирането на Hyper-Threading имат подозрително малко влияние върху производителността.
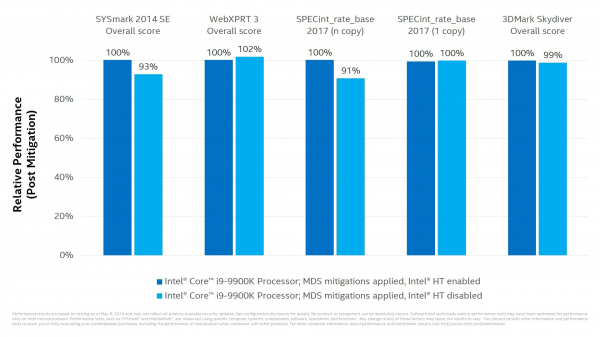
Порталът категорично не се съгласява с мнението на Intel, че деактивирането на Hyper-Threading не представлява сериозен проблем, въпреки че Intel демонстрира, че производителността практически не се е променила. Проблемът е в изкуствеността на тестовете на Intel при деактивирането на Hyper-Threading, тъй като компанията не е тествала специфични многопоточни натоварвания. Ако Intel беше взела тестовете Blender, Cinebench или други, проектирани за многоядрени и многопоточни процесори, щяхме веднага да видим значителен спад в производителността.
За да подчертаем колко важна е технологията Hyper-Threading, можем просто да погледнем на процесорите Intel i9-9900K за $500 и i7-9700K за $375, основната разлика между които е именно поддръжката на Hyper-Threading. Деактивирането на Hyper-Threading на процесорите Intel е невероятен удар за всички, за които многопоточната производителност е важна.
Но има и добра новина за тези, които използват новите процесори Intel. Както заявиха от компанията, много от последните им процесори от 8-мо и 9-то поколение вече имат корекции в хардуерния микрокод, затова на притежателите на i9-9900K няма причина да деактивират Hyper-Threading. Заплахата ZombieLoad очевидно е по-висока за по-старите процесори. Притежателите на тези системи ще трябва да разчитат на актуализации на операционната система и софтуер, както и на работата на използваните антивирусни решения, за да намалят риска от получаване на злонамерен код. И още веднъж напомняме, че все още не е известно за нито една атака, използваща ZombieLoad.
Източник: 3dnews.ru
