

Здравейте, приятели! И накрая стигнахме до последния заключителен урок Check Point Getting Started. Днес ще говорим за една много важна тема — Лицензиране. Бързам да предупредя, че този урок не е изчерпателно ръководство за избор на оборудване или лицензи. Това е само кратко изложение на ключовите моменти, които всеки администратор на Check Point трябва да знае. Ако наистина сте затруднени с избора на лиценз или устройство, по-добре е да се обърнете към професионалисти, т.е. към нас :). Съществуват много подводни камъни, за които е трудно да се говори в рамките на курса, а и е трудно да се запомнят изцяло.
Урокът ще бъде напълно теоретичен, така че можете да изключите вашите тестови сървъри и да се отпуснете. В края на статията ще намерите видео урок, в който обяснявам всичко по-подробно.
Лицензиране на шлюза
Да започнем с описанието на лицензната специфика при защитните шлюзове. Това се отнася както за хардуерни аплинси, така и за виртуални машини. Да кажем, че сте решили да закупите шлюз. Не можете просто да купите устройство или виртуалка без „абонаменти“! Има три варианта на абонаменти:
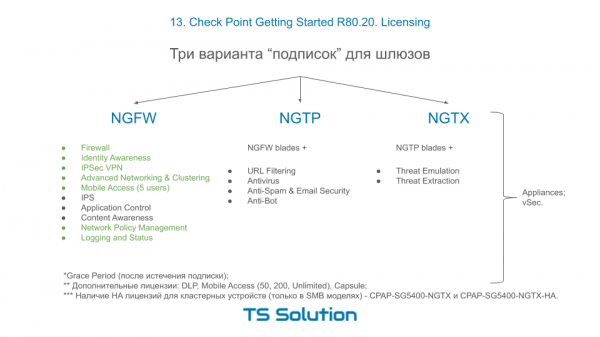
А сега първата интересна особеност! Можете да закупите устройство или виртуалка само с абонаменти NGTP или NGTX. А ето, когато подновявате абонамента си, тогава можете да изберете пакет NGFW, ако не ви трябват блейдовете AV, AB, URL, AS, TE и TX. Ето такъв момент. Самите абонаменти могат да бъдат закупени за срок от една, две или три години.
Мога да предугадаю вашия първи въпрос! “Какво ще се случи, ако не подновя абонамента?”. Специално подчертах с зелен цвят тези блейдове, които ще работят ВСЕГДА и БЕЗ подновяване. Така наречените perpetual блейдове. Останалите блейдове, които изискват постоянно актуализиране, просто ще спрат да работят. С изключение на IPS, при които остават работещи ключови сигнатури (но те са много малко). Това важи както за хардуерни, така и за виртуални машини, т.е. vSec.
Отделно обозначих три блейда, които не влизат в нито един комплект, а именно: DLP, MAB и Capsule.
Също така помнете, че ако купувате кластерно решение, изберете модел с суфикс HA (т.е. High Availability) за второто устройство. На картинката е показан пример за шлюз 5400. Това беше относно шлюзовете. Сега мениджмънт сървър.
Лицензиране на управленския сървър
Както споменахме в първите уроци, има два сценария за внедряване на Check Point: Standalone (кога и шлюзът, и управлението са на едно устройство) и Distributed (когато сървърът за управление се изнася на отделно устройство). Но варианите не свършват дотук. Нека разгледаме три типични сценария за разгръщане на сървъра за управление:
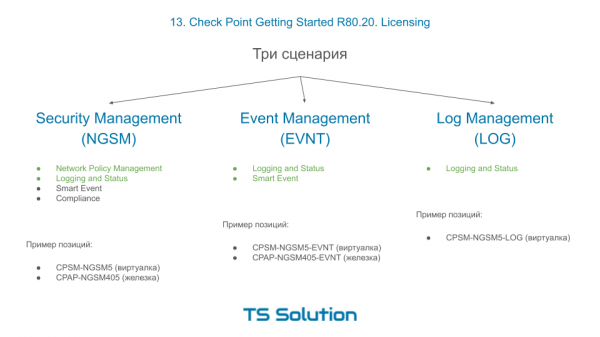
- Закупуване на отделен NGSM. Най-популярният вариант. Избирате или хардуер Smart-1, или виртуална машина. Избирате, разбира се, в зависимост от това колко шлюза ще администрирате — 5, 10, 25 и т.н. След като разположите това устройство, можете да използвате четирите основни блейда на сървъра за управление: NPM (т.е. управление на политиките), Logging and Status (т.е. логиране), Smart Event (SIEM от Check Point, който ни предоставя цялата отчетност) и Compliance (оценка на качеството на настройките, или съответствието с регулаторни изисквания, като PCI DSS, или просто добри практики). Веднага е видно, че блейдовете NPM и LS са постоянни блейдове, т.е. ще работят и без подновяване на абонаменти, а блейдовете Smart Event и Compliance идват в комплект само за първата година! След това трябва да ги подновите срещу отделни средства. Това е важен момент, не го забравяйте. И ако без блейда Compliance може да живеете, то Smart Event е абсолютно необходима за всички.
- Закупуване на отделен Event Management сървър В ДОПЪЛНЕНИЕ към вече съществуващото сървъра управление на NGSM. Защо е необходимо? Факт е, че функционалността на логиране и особено Smart Event „отнема“ значителни системни ресурси. И ако логовете са доста много, те могат да доведат до „забавяне“ в сървър управлението. Поради това често практикуват изнасяне на тази функционалност на отделно устройство, хардуер Smart-1 или отново виртуална машина. Големи интеграции с голямо количество логове практически винаги изискват отделен сървър за Smart Event. Той може да приема логове. По този начин вашият сървър за управление ще изпълнява само функции на управление. Това значително увеличава стабилността и отговора на системата. Както можете да забележите, при закупуването на отделен Smart Event сървър вие получавате тези два блейда за постоянно ползване, дори без подновяване. В горизонта от 3-4 години това би било дори икономически по-изгодно, отколкото да закупувате подновяване на Smart Event за обикновен NGSM сървър всяка година.
- Отделен Log management сървър, който допълва NGSM и Smart Event сървърите. Надявам се смисълът да е ясен. При МНОГО голямо количество логове можем да прехвърлим функцията за логване на отделен сървър. Специализираният Log сървър също има постоянна лицензия и не изисква подновяване.
Видео урок
Тук ще намерите допълнителна информация относно управлението на лицензии и техническата поддръжка на Check Point:

Източник: habr.com
