

Корпорацията Google публикува „Насколько ефективна основната хигиена на профила за предотвратяване на кражба“ относно това, какво може да направи собственикът на профила, за да избегне кражба от нападатели. Представяме ви превода на това изследване.
Истината е, че най-ефективният метод, който Google самата използва, не беше включен в доклада. Трябваше сам да напиша за този метод в края.
Всеки ден защитаваме потребителите от стотици хиляди опити за хакване на акаунти. произтичат от автоматизирани ботове с достъп до странични хакерски системи, но съществуват и фишинг и целеви атаки. По-рано разказахме как , като добавяне на телефонен номер, могат да ви помогнат да се защитите, но сега искаме да докажем това на практика.
Фишинг атаката е опит да се измами потребителят, така че той доброволно да предостави на нападателя информация, която ще бъде полезна в процеса на хакване. Например, чрез копиране на интерфейса на легитимно приложение.
Атаките с автоматични ботове са масови опити за хакване, не насочени към конкретни потребители. Обикновено се извършват с помощта на публично достъпно софтуер и са достъпни дори за неподготвени „хакери“. Нападателите не знаят нищо за особеностите на конкретните потребители — просто стартират програмата и „хващат“ всички слабо защитени профили в района.
Целевите атаки са хаквания на конкретни профили, при които се събира допълнителна информация за всеки акаунт и неговия собственик, възможно е да има опити за прихващане и анализ на трафика, както и използване на по-сложни хакерски инструменти.
(Забележка на преводача)
Се събрахме с изследователи от Нюйоркския университет и Университета на Калифорния, за да разберем колко ефективно основната хигиена на профилите предотвратява тяхната „кражба“.
Годишно изследване за и беше представено в сряда на среща на експерти, политици и потребители, наречена .
Нашите изследвания показват, че простото добавяне на телефонен номер в профила ви в Google може да блокира до 100% от автоматичните атаки, 99% от масовите фишингови атаки и 66% от целевите атаки, които бяха установени по време на нашето разследване.
Автоматична проактивна защита на Google от 'открадване' на акаунти
Ние реализираме автоматична проактивна защита, за да осигурим по-добра безопасност на всички наши потребители от хакване на акаунти. Ето как работи: ако открием подозрителен опит за вход (например, от ново място или устройство), ще поискаме допълнителни доказателства, че вие наистина сте. Тези доказателства могат да бъдат потвърждение, че имате достъп до доверен телефон, или отговор на въпрос, за който само вие знаете верния отговор.
Ако сте влезли в телефона си или сте посочили телефонен номер в настройките на акаунта, можем да осигурим същото ниво на защита, както с двустепенна проверка. Установихме, че кодът SMS, изпратен на телефонния номер за възстановяване, спомага за блокиране на 100% от автоматичните ботове, 96% от масовите фишингови атаки и 76% от целевите атаки. А исканията на устройството за потвърждаване на операцията, които са по-безопасна алтернатива на SMS, помогнаха да предотвратим 100% от автоматичните ботове, 99% от масовите фишингови атаки и 90% от целевите атаки.
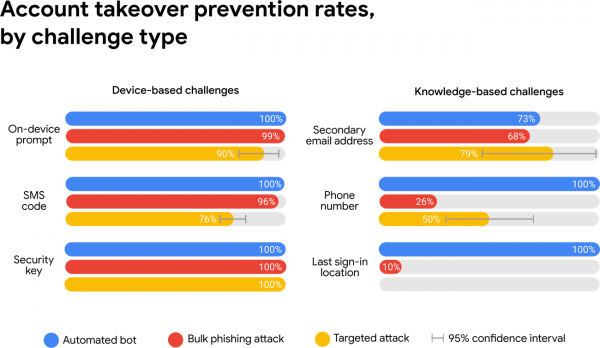
Защитата, която се основава как на притежаването на определени устройства, така и на знанието на определени факти, помага за справяне с автоматичните ботове, докато защитата, основана на притежаването на определени устройства — за предотвратяване на фишинг и дори целеви атаки.
Ако нямате зададен телефонен номер в профила си, можем да прибегнем до по-слаби методи за защита, основани на знание за вас, като мястото на последния вход в профила. Това работи добре срещу ботове, но нивото на защита от фишинг може да спадне до 10%, а защита от целеви атаки е практически отсъстваща. Това се случва, защото фишинговите страници и злонамерените лица при целеви атаки могат да ви накарат да разкриете всякаква допълнителна информация, която Google може да поиска за проверка.
Въз основа на предимствата на такава защита, би било уместно да се запитаме защо не изискваме нейното използване за всяко влизане в системата. Отговорът е, че това би създало допълнителни усложнения за потребителите (особено за неподготвени — бел. прев). В хода на експеримента се оказа, че 38% от потребителите нямат достъп до телефона си при влизане в акаунта. Още 34% от потребителите не успяха да си спомнят допълнителния си имейл адрес.
Ако сте загубили достъп до телефона си или не можете да се логнете, винаги можете да се върнете към доверено устройство, от което преди сте влизали, за да получите достъп до акаунта си.
Разширяваме познанията си за нападенията „хакване по наем“
Докато повечето автоматични средства за защита блокират повечето ботове и фишинг атаки, целенасочените атаки стават по-пагубни. В рамките на нашите постоянни усилия по , ние постоянно идентифицираме нови криминални групи „хакване по наем“, които искат средно 750 долара за хакването на един акаунт. Тези злоумышленици често разчитат на фишинг имейли, които се представят за членове на семейството, колеги, правителствени чиновници или дори Google. Ако целта не се предаде след първоначалния опит за фишинг, последващите атаки продължават повече от месец.
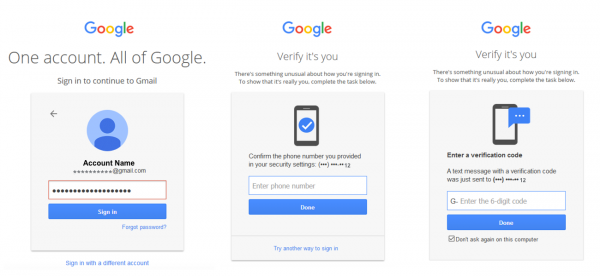
Пример за фишинг атака „човек в средата“, която проверява паролата в режим на реално време. След това на фишинг страницата се предлага на жертвите да въведат SMS кодовете за удостоверяване, за да получат достъп до акаунта на жертвата.
Според нашите оценки, само един на милион потребители е подложен на такъв висок риск. Злоумышлениците не целят случайни хора. Въпреки че проучванията показват, че нашата автоматична защита може да забави и дори предотврати до 66% от целевите атаки, които анализирахме, ние все пак препоръчваме потребителите с висок риск да се записват в нашата . Както беше отбелязано по време на нашето разследване, потребителите, които използват само ключове за сигурност (тоест — двустепенна автентикация чрез изпращани на потребителите кодове — прим. прев.), станаха жертви на целенасочен фишинг.
Отделете малко време, за да защитите своя акаунт
Използвате обезопасителни колани, за да защитите живота и здравето си по време на пътувания с автомобили. И с помощта на нашите можете да осигурите безопасността на вашия акаунт.
Както показват нашите изследвания, едно от най-простите неща, които можете да направите, за да защитите своя Google акаунт, е да зададете номер на телефон. За потребителите с висок риск, като журналисти, обществени активисти, бизнес лидери и екипи от политически кампании, нашата програма ще помогне да осигурите най-високото ниво на безопасност. Можете също така да защитите вашите акаунти в трети услуги (не Google) от кражба на пароли, като инсталирате разширението .
Интересно е, че Google не следва съветите, които сам дава на потребителите си. за двустепенна автентикация на над 85 000 от своите служители. Според представители на корпорацията, от момента на въвеждане на хардуерните токени не е регистрирана нито една кражба на акаунт. Сравнете с цифрите, представени в този отчет. Така се вижда, че използването на хардуерни токени за двустепенна автентикация е единственият надежден начин за защита както на акаунти, така и на информация (а в редица случаи и на средства).
За защита на Google акаунти се използват токени, създадени по стандарта FIDO U2F, например . А за двустепенна автентикация в операционни системи Windows, Linux и MacOS се използват .
(Забележка на преводача)
Източник: habr.com
