

В тази статия ще разгледаме много интересна уязвимост в „родната“ операционна система Astra Linux, а именно, нека започнем...
Astra Linux е операционна система с особено предназначение, базирана на ядрото Linux, създадена за комплексна защита на информацията и изграждане на защитени автоматизирани системи.
Производителят разработва основната версия на Astra Linux — Common Edition (за общо предназначение) и нейното модифицирано издание Special Edition (за специално предназначение):
- Изданието за общо предназначение — Common Edition — е предназначено за среден и малък бизнес, учебни заведения;
- Изданието за специално предназначение — Special Edition — е предназначено за автоматизирани системи в защитено изпълнение, обработващи информация с ниво на секретност „абсолютно секретно“ включително.
Първоначално уязвимостта в блокировчика на екрана беше открита в операционната система Astra Linux Common Edition v2.12, тя се проявява в момента, когато компютърът е в заключено състояние и ако в този момент се смени разрешението на екрана. По-специално в виртуални среди (VMWare, Oracle Virtualbox), се показва пълното съдържание на работния плот без преминаване на авторизация.
Тази уязвимост също беше успешно проверена на Astra Linux Special Edition v1.5. Вероятно съществува вариант за получаване на информация и от физически машини, чрез използване на няколко монитора с различно разрешение.
По-долу е предоставен видеоклип с демонстрация на Astra Linux Special Edition v1.5 (постигната е блокировка на станцията, промяна на размера на прозореца на станцията):
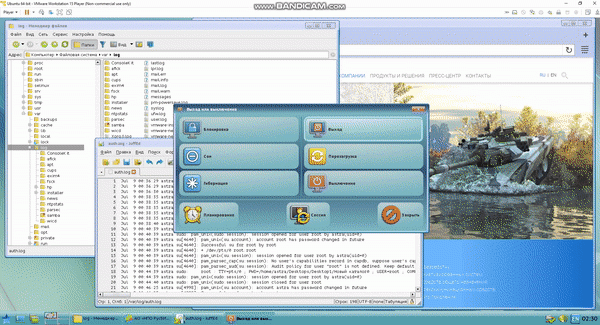
Скриншот от видеото (фрагмент от данни на работния плот):
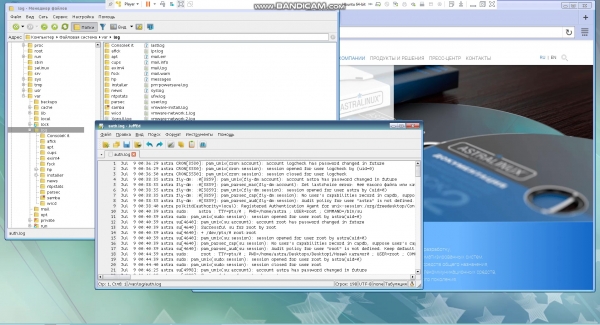
В крайна сметка може да се заключи, че експлоатацията на този пробив ще позволи незабелязано запознаване с съдържанието на документи (включително с ограничен достъп), отворени на работния плот на заключената станция с Astra Linux, което ще доведе до изтичане на този вид информация.
Източник: habr.com
