

С какво добрият специалист по безопасност в ИТ сферата се различава от обикновения? Не, не с това, че той по памет може да назове броя на съобщенията, които мениджърът Игор е изпратил вчера на колежката Мария. Добрият специалист по безопасност се стреми да идентифицира възможните нарушения предварително и да ги улавя в реално време, полагаща всичките усилия, за да предотврати продължаването на инцидента. Системите за управление на събитията по сигурността (SIEM, от Security Information and Event Management) значително улесняват задачата за бързо фиксиране и блокиране на всякакви опити за нарушения.
Традиционно SIEM системите обединяват в себе си система за управление на информационната безопасност и система за управление на събитията по сигурността. Важна особеност на системите е анализът на събитията по сигурността в реално време, което позволява реакция преди настъпването на съществуваща щета.
Основни задачи на SIEM системите:
- Събиране и нормализация на данни
- Корелация на данни
- Известяване
- Визуализационни панели
- Организация на съхранение на данни
- Търсене и анализ на данни
- Отчетност
Причини за високото търсене на SIEM системите
В последно време значително се увеличи сложността и координираността на атаките срещу информационните системи. В същото време, комплексът от средства за защита на информацията също се усложнява — мрежови и хостови системи за откриване на нападения, DLP системи, антивирусни системи и защитни стени, скенери за уязвимости и др. Всяко средство за защита генерира поток от събития с различна детайлност и често само през натрупването на събития от различни системи може да се види атаката.
За всевъзможни комерсиални SIEM системи много е , но ние предлагаме кратък преглед на безплатни пълноценни open-source SIEM системи, които нямат изкуствени ограничения за броя на потребителите или обема на приеманите и съхраняваните данни и също така лесно се мащабират и поддържат. Надяваме се, че това ще помогне да оцените потенциала на подобни системи и да вземете решение дали да интегрирате такива решения в бизнес процесите на компанията.
AlienVault OSSIM
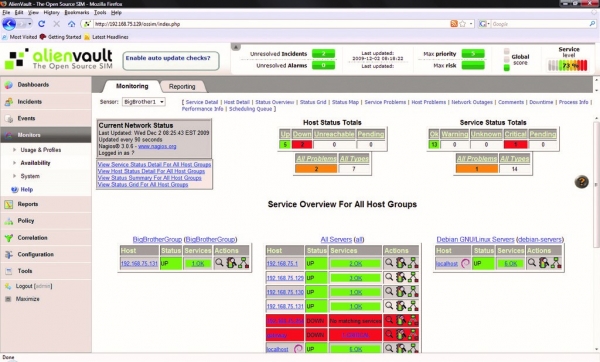
AlienVault OSSIM е open-source версия на AlienVault USM, една от водещите търговски SIEM системи. OSSIM представлява рамка, състояща се от няколко проекта с отворен код, включително системата за откриване на мрежови проникване Snort, системата за мониторинг на мрежи и хостове Nagios, хост системата за откриване на проникване OSSEC и скенера за уязвимости OpenVAS.
За мониторинг на устройствата се използва AlienVault Agent, който изпраща журнали от хоста във формат syslog на платформата GELF или може да използва плъгин за интеграция с външни услуги, като услугата за реверсивно прокси Cloudflare или системата за многофакторна автентикация Okta.
Версията USM се различава от OSSIM с разширена функционалност за управление на журнали, мониторинг на облачна инфраструктура, автоматизация и актуализирана информация за заплахи и визуализация.
Предимства
- Изградена на доказани проекти с отворен код;
- Голямо общество от потребители и разработчици.
Недостатъци
- Не поддържа мониторинг на облачни платформи (например, AWS или Azure);
- Липсва управление на журнали, визуализация, автоматизация и интеграция с външни услуги.
MozDef (Mozilla Defense Platform)
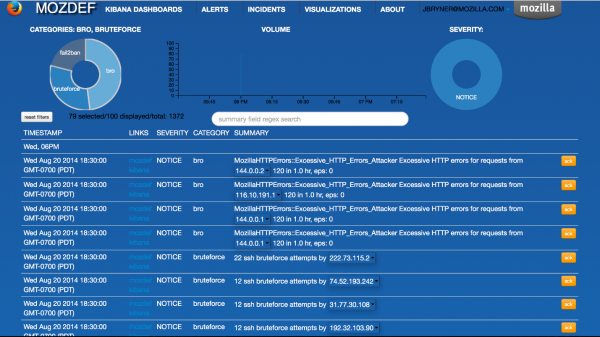
Разработената от Mozilla SIEM система MozDef се използва за автоматизация на процесите за обработка на инциденти със сигурността. Системата е изградена от нулата, за да осигури максимална производителност, мащабируемост и устойчивост на откази, с микросървисна архитектура – всяка услуга работи в контейнер Docker.
Подобно на OSSIM, MozDef е изградена на доказани проекти с отворен код, включващи модула за индексиране на журнали и търсене Elasticsearch, платформата Meteor за изграждане на гъвкав уеб интерфейс и плъгина Kibana за визуализация и създаване на графики.
Корелацията на събития и уведомление се осъществява с помощта на заявки на Elasticsearch, което позволява да се напишат собствени правила за обработка на събития и уведомления с помощта на Python. Според Mozilla, MozDef може да обработва повече от 300 милиона събития на ден. MozDef приема събития само във формат JSON, но има интеграция с външни услуги.
Предимства
- Не използва агенти – работи с стандартни JSON журнали;
- Лесно се мащабира благодарение на микросървисната архитектура;
- Поддържа източници на данни от облачни услуги, включително AWS CloudTrail и GuardDuty.
Недостатъци
- Нова и по-малко установена система.
Wazuh
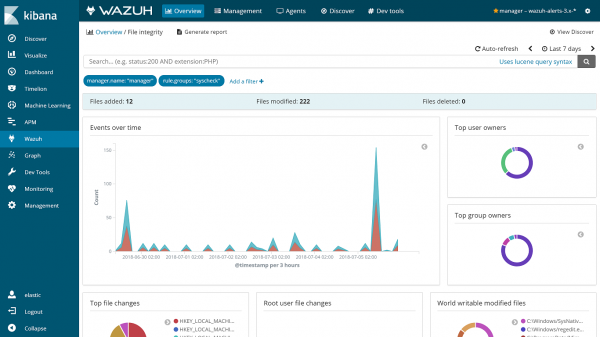
Wazuh започна своето развитие като форк на OSSEC, една от най-популярните SIEM с отворен код. Сега е уникално решение с нова функционалност, коригирани грешки и оптимизирана архитектура.
Системата е изградена на стека ElasticStack (Elasticsearch, Logstash, Kibana) и поддържа както събиране на данни на база агенти, така и прием на системни журнали. Това я прави ефективна за мониторинг на устройства, които генерират журнали, но не поддържат инсталация на агент – мрежови устройства, принтери и периферия.
Wazuh поддържа съществуващите агенти на OSSEC и дори предоставя ръководство за миграция от OSSEC към Wazuh. Въпреки че OSSEC все още активно се поддържа, Wazuh се смята за продължение на OSSEC заради добавянето на нов уеб интерфейс, REST API, по-пълен набор от правила и много други подобрения.
Предимства
- Създадена и съвместима с популярната SIEM OSSEC;
- Поддържа различни варианти на инсталация: Docker, Puppet, Chef, Ansible;
- Поддържа мониторинг на облачни услуги, включително AWS и Azure;
- Включва комплексен набор от правила за откриване на множество видове атаки и позволява съответствие с PCI DSS v3.1 и CIS.
- Интегрира се със система за съхранение и анализ на журнали Splunk за визуализация на събития и поддръжка на API.
Недостатъци
- Сложна архитектура — изисква пълно разгръщане на Elastic Stack в допълнение към сървърните компоненти на Wazuh.
Prelude OSS
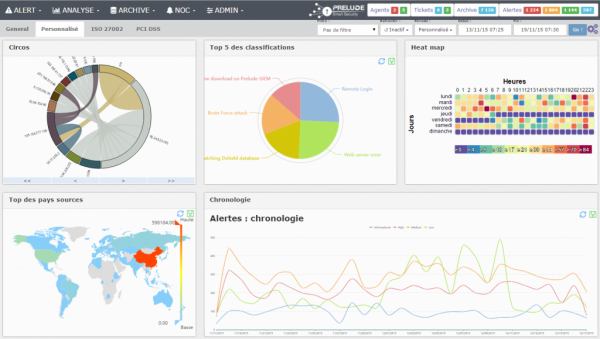
Prelude OSS е open-source версия на търговската Prelude SIEM, разработена от френската компания CS. Решението представлява гъвкава модулна SIEM система, поддържаща множество формати на журнали и интеграция с трети инструменти като OSSEC, Snort и мрежовата система за откриване Suricata.
Всяко събитие се нормализира в съобщение по формата IDMEF, което улеснява обмена на данни с други системи. Но има и лоша новина — Prelude OSS е сериозно ограничена по производителност и функционалност в сравнение с търговската версия на Prelude SIEM и е предназначена по-скоро за малки проекти или за изучаване на решения SIEM и оценка на Prelude SIEM.
Предимства
- Система, доказала се във времето, разработвана от 1998 г.;
- Поддържа множество различни формати на журнали;
- Нормализира данните към формата IMDEF, което позволява лесно предаване на данни към други системи за сигурност.
Недостатъци
- Значително ограничена по функционалност и производителност в сравнение с другите open-source SIEM системи.
Sagan
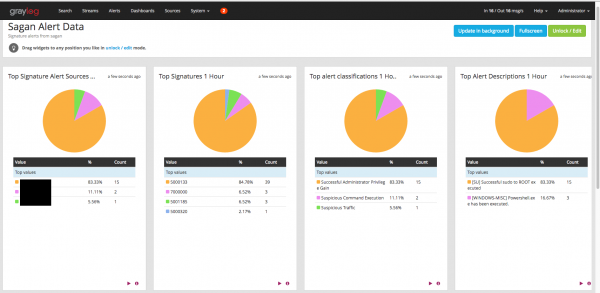
Sagan е високопроизводителна SIEM, която подчертава съвместимостта със Snort. Освен че поддържа правила, написани за Snort, Sagan може да записва в база данни Snort и дори може да се използва с интерфейса Shuil. В същността си, това е леко многопоточно решение, което предлага нови функции, оставайки дружелюбно към потребителите на Snort.
Предимства
- Пълна съвместимост с базата данни Snort, правилата и потребителския интерфейс;
- Многопоточната архитектура осигурява висока производителност.
Недостатъци
- Сравнително млад проект с малко общност;
- Сложен процес на инсталиране, включващ изграждане на цялата SIEM от изходния код.
Заключение
Всяка от описаните SIEM системи има свои особености и ограничения, така че не може да се нарече универсално решение за всяка организация. Въпреки това, тези решения имат отворен код, което позволява разгръщане, тестване и оценяване без прекомерни разходи.
Какво още интересно можете да прочетете в блога
→
→
→
→
→
Абонирайте се за нашия -канал, за да не пропуснете следващата статия! Пишем не по-често от два пъти в седмицата и само по същество.
Източник: habr.com
