

Иследователи от Бостънския университет метод на атака
(CVE-2019-11728), да извършат сканиране на IP адреси и отворени мрежови портове във вътрешната мрежа на потребителя, защитена от външната мрежа с защитна стена, или на текущата система (localhost). Атаката може да бъде извършена при отваряне в браузъра на специално оформена страница. Предложената техника се основава на използването на HTTP заглавие (HTTP Alternate Services, ). Проблемът се проявява в Firefox, Chrome и базирани на техните двигатели браузъри, включително Tor Browser и Brave.
Заглавието Alt-Svc позволява на сървъра да определи алтернативен начин за достъп до сайта и да инструктира браузъра за необходимостта да пренасочи заявката към нов хост, например, за балансиране на натоварването. Възможно е също така да се укаже мрежов порт за пренасочване, например, указанието 'Alt-Svc: http/1.1="other.example.com:443";ma=200' предписва на клиента да се свърже с хоста other.example.org, използвайки мрежов порт 443 и протокол HTTP/1.1. Параметърът 'ma' задава максималното време на действие на пренасочването. Освен HTTP/1.1, се поддържат и протоколи HTTP/2-over-TLS (h2), HTTP/2-over plain text (h2c), SPDY(spdy) и QUIC (quic), използващ UDP.
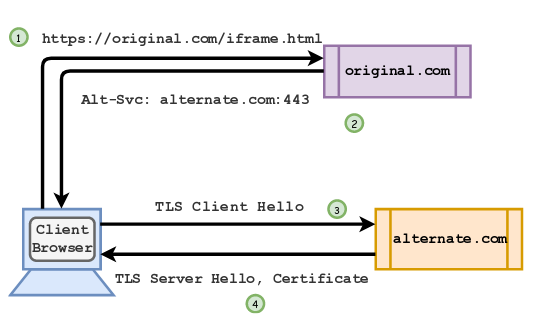
За сканиране на адреси, сайтът на атакуващия може последователно да перебира интересуващи адреси от вътрешната мрежа и мрежови портове, използвайки времето за забавяне между повторните заявки като признак.
В случай на недостъпност на пренасочвания ресурс, браузърът незабавно получава в отговор пакет RST и веднага маркира алтернативната услуга като недостъпна и нулира зададеното в заявката време за живот на пренасочването.
Ако мрежовият порт е отворен, за завършване на връзката е необходимо повече време (ще бъде направен опит за установяване на връзка с съответния обмен на пакети) и браузърът няма да реагира незабавно.
За получаване на информация за проверка, атакуващият може веднага да пренасочи потребителя на втора страница, която в заглавието Alt-Svc ще се позовава на работещия хост на атакуващия. Ако браузърът на клиента изпрати заявка на тази страница, може да се счита, че пренасочването на първата заявка Alt-Svc е нулирано и проверяваният хост и порт са недостъпни. Ако заявка не последва, значи данните за първото пренасочване все още не са изтекли и връзката е била установена.
Посоченият метод позволява да се проверяват и мрежовите портове, които са включени в черния списък на браузера, като портовете на пощенските сървъри. Работещата атака е подготвена с използването на замяна на iframe в трафика на жертвата и прилагането на протокола Alt-Svc HTTP/2 за Firefox и QUIC за сканиране на UDP-портажи в Chrome. В Tor Browser атаката не може да се прилага в контекста на вътрешната мрежа и localhost, но е подходяща за организиране на скрито сканиране на външни хостове през изходния възел Tor. Проблемът със сканирането на портовете вече в Firefox 68.
Заглавието Alt-Svc също може да се прилага:
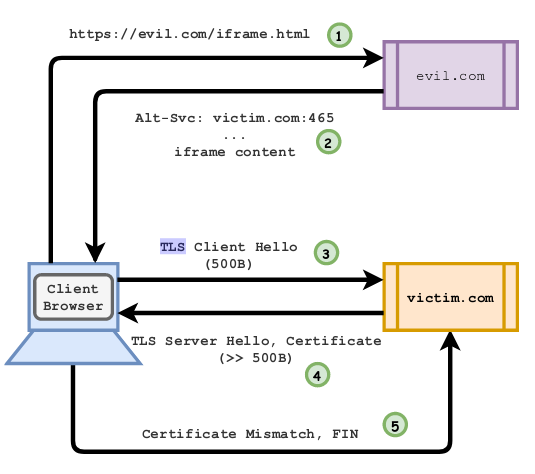
- При организиране на DDoS атаки. Например, за TLS пренасочването може да осигури ниво на усилване от 60 пъти, тъй като началната заявка на клиента заема 500 байта, а отговорът с сертификат е около 30 Кб. Генерирайки подобни заявки в цикъл на множество клиентски системи, може да се постигне изчерпване на наличните мрежови ресурси на сървъра;

- За заобикаляне на механизмите за защита от фишинг и злонамерен софтуер, предоставяни от услуги като Safe Browsing (пренасочването към злонамерен хост не води до извеждане на предупреждение);
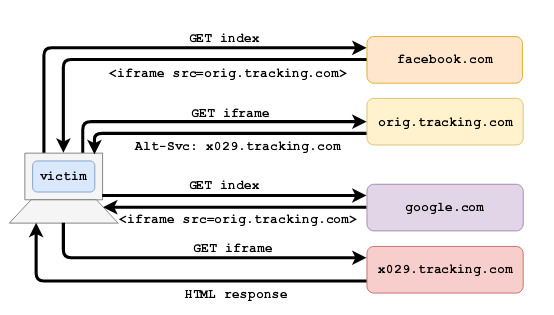
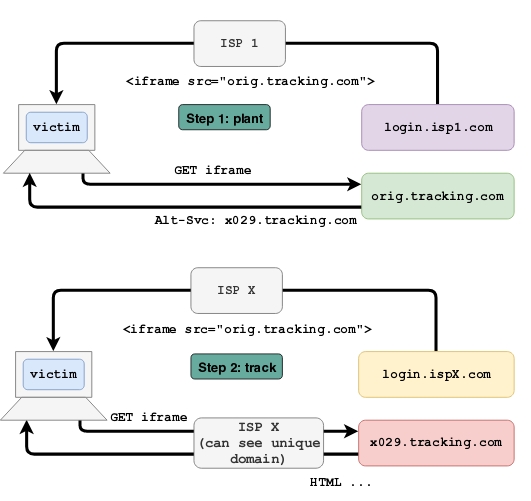
- За организиране на проследяване на движението на потребителя. Същността на метода е поставянето на iframe, който се позовава в Alt-Svc на външен обработчик за проследяване на движението, чийто извик може да се осъществи, независимо от активираните средства за защита от тракери. Възможно е също така проследяване на ниво доставчици чрез използването на уникален идентификатор в Alt-Svc (случайни IP:порт като идентификатор) с последващия му анализ в транзитния трафик;


- За извличане на информация за историята на движенията. Поставяйки на своята страница iframe с заявка за картинка от даден сайт, използващ Alt-Svc, и анализирайки състоянието на Alt-Svc в трафика, атакуващият, който има възможност да анализира транзитния трафик, може да заключи, че потребителят вече е посещавал посочения сайт;
- Зашумяване на логовете на системите за откриване на прониквания. Чрез Alt-Svc може да се предизвика вълна от заявки към злонамерени системи от името на потребителя и да се създаде видимост на фалшиви атаки за скриване в общия обем сведения за реалната атака.
Източник: opennet.ru
