

На 26 юли 2019 година компанията Google да намали максималния срок на действие на сървърните сертификати SSL/TLS от сегашните 825 дни до 397 дни (около 13 месеца), тоест почти наполовина. Google смята, че само пълната автоматизация на действията с сертификатите ще позволи да се избавим от настоящите проблеми по сигурността, които често са обяснявани с човешкия фактор. Затова в идеалния вариант трябва да се стремим към автоматизирано издаване на краткотрайни сертификати.
Въпросът беше поставен на гласуване в организацията CA/Browser Forum (CABF), която установява изискванията за SSL/TLS сертификатите, включително и за максималния срок на действие.
И на 10 септември : членовете на консорциума гласуваха против предложението.
Резултати
Гласуването на издателите на сертификати
За (11 гласа): Amazon, Buypass, Certigna (DHIMYOTIS), certSIGN, Sectigo (бивш Comodo CA), eMudhra, Kamu SM, Let’s Encrypt, Logius, PKIoverheid, SHECA, SSL.com
Против (20): Camerfirma, Certum (Asseco), CFCA, Chunghwa Telecom, Comsign, D-TRUST, DarkMatter, Entrust Datacard, Firmaprofesional, GDCA, GlobalSign, GoDaddy, Izenpe, Network Solutions, OATI, SECOM, SwissSign, TWCA, TrustCor, SecureTrust (бивша Trustwave)
Въздържали се (2): HARICA, TurkTrust
Гласуването на потребителите на сертификати
За (7): Apple, Cisco, Google, Microsoft, Mozilla, Opera, 360
Против: 0
Въздържало се: 0
Според правилата на CA/Browser Forum, за да бъде одобрено предложението, две трети от издателите на сертификати и 50% плюс един глас от потребителите трябва да гласуват за него.
Представителите на Digicert за пропуска в гласуването, където биха дали своя глас в подкрепа на намаляването на срока на действие на сертификатите. Те отбелязват, че за някои клиенти намаляването на срока може да представлява проблем, но в дългосрочен план това предлага предимства за сигурността.
Както и да е, индустрията все още не е готова да скъсява сроковете за действие на сертификатите и напълно да премине към автоматизирани решения. Самите центрове за сертифициране могат да предложат такива услуги, но много клиенти все още не са внедрили автоматизация. Затова намаляването на сроковете до 397 дни все още се отлага. Но въпросът остава открит.
Сега Google може да се опита да наложи стандарта "принудително", както бе с протокола . Повече от това, че той е подкрепен и от други разработчици: Apple, Microsoft, Mozilla и Opera.
Напомняме, че пълната автоматизация е един от принципите, на които се основава работата на необикновен център за сертификация Let’s Encrypt. Той издава безплатни сертификати на всички желаещи, но максималният срок на действие на сертификата е ограничен до 90 дни. Кратките срокове на действие на сертификатите имат :
- ограничаване на щетите от компрометирани ключове и неправилно издадени сертификати, тъй като те се използват за по-кратък период от време;
- Сертификатите с кратък живот поддържат и насърчават автоматизацията, която е абсолютно необходима за улеснение на използването на HTTPS. Ако планираме да мигрираме целия Световен уеб на HTTPS, не можем да очакваме ръчно обновяване на сертификатите от администратора на всеки съществуващ сайт. След като издаването и обновленията на сертификатите станат напълно автоматизирани, по-кратките срокове на действие на сертификатите всъщност ще станат по-удобни и практични.
показва, че 73,7% от респондентите "по-скоро подкрепят" намаляването на срока на действие на сертификатите.
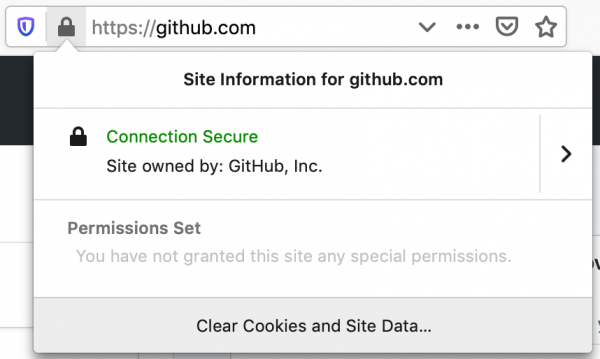
Що се отнася до скриването на значка EV за SSL сертификатите в адресната лента, консорциумът не гласува по този въпрос, защото въпросът за потребителския интерфейс на браузерите е изцяло в компетенцията на разработчиците. През септември-октомври ще излязат новите версии на Chrome 77 и Firefox 70, които ще премахнат специалното място на EV сертификатите в адресната лента на браузера. Ето как изглежда промяната на примера на десктоп версията на Firefox 70:
Беше:

Ще бъде:
Според експерта по сигурност Трой Ханту, премахването на информацията за EV от адресната лента на браузерите .
Източник: habr.com
