

В тази статия ще разгледаме 5 основни задачи, за да се запознаем с основите на анализа на трафика на различни мрежови протоколи.
Организационна информацияСпециално за тези, които искат да научат нещо ново и да се развиват в областта на информационната и компютърната сигурност, ще пиша и ще споделям за следните категории:
- PWN;
- криптография (Crypto);
- мрежови технологии (Network);
- реверсно инженерство (Reverse Engineering);
- стеганография (Stegano);
- търсене и експлоатация на WEB-уязвимости.
В допълнение ще споделя опит в компютърната криминалистика, анализа на зловреден софтуер и фърмуер, атаки върху безжични мрежи и локални мрежови структури, провеждане на пентестове и написване на експлойти.
За да можете да получавате информация за нови статии, софтуер и друга информация, създадох и в областта на ИиКБ. Също така вашите лични запитвания, въпроси, предложения и препоръки .
Цялата информация е предоставена изключително за образователни цели. Авторът на този документ не носи никаква отговорност за вреди, причинени на когото и да е в резултат на използването на знания и методи, получени от изучаването на този документ.
FTP удостоверяване
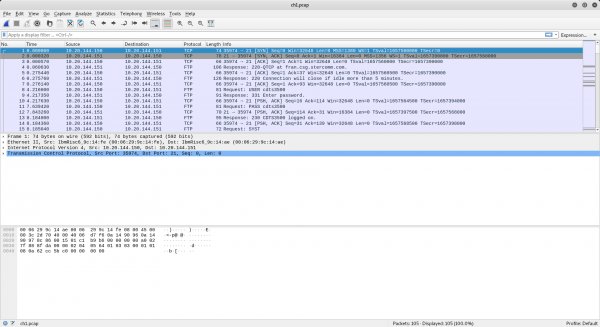
В тази задача ни се предлага да намерим удостоверителни данни от дампа на трафика. Казват, че това е FTP. Отваряме PCAP файла в Wireshark.
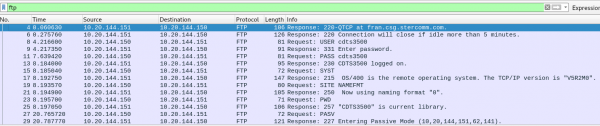
Първо филтрираме данните, тъй като ни трябва само протоколът FTP.
Сега ще покажем трафика по потоци. За целта след като щракнем с десния бутон, избираме Follow TCP Stream.
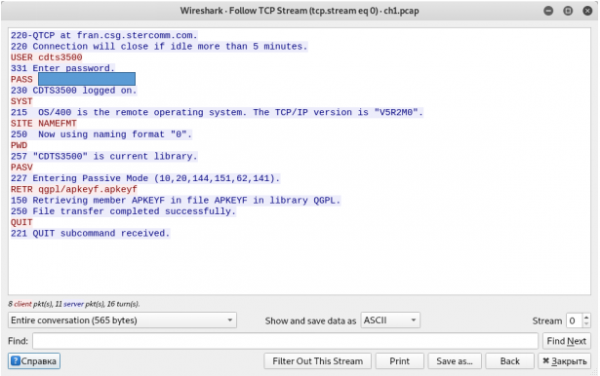
Виждаме потребителското име и паролата на потребителя.
Telnet удостоверяване
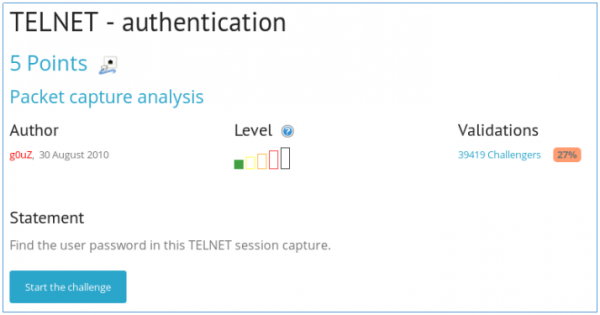
Заданието е подобно на предишното.
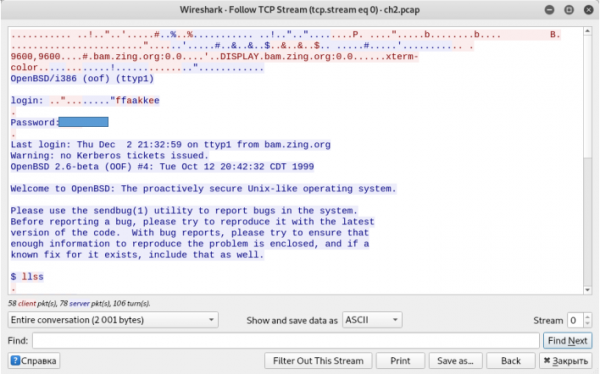
Взимаме потребителското име и паролата.
Ethernet фрейм
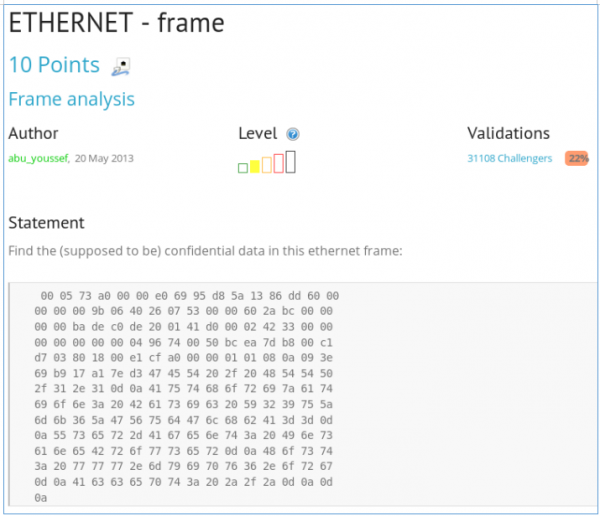
Получаваме Hex представяне на Ethernet пакет и ни молят да намерим конфиденциални данни. Протоколите са инкапсулирани един в друг. Тоест в данните на Ethernet протокола се намира протоколът IP, в его данни - протоколът TCP, в него - HTTP, където са данните. Тоест, необходимо е просто да декодираме символите от hex формат.
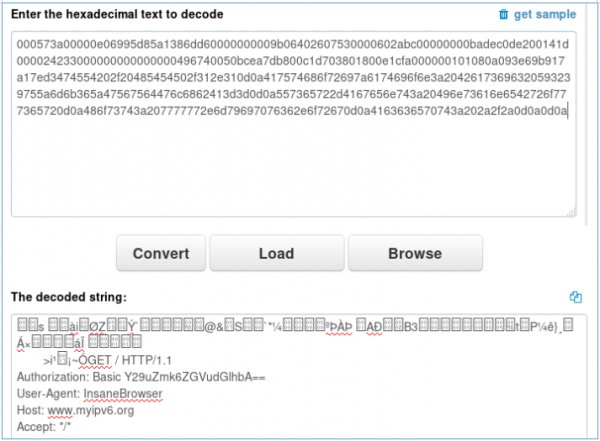
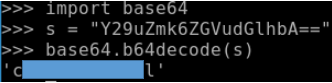
В HTTP заглавието има данни за Basic удостоверяване. Декодираме ги от Base64.
Twitter удостоверяване
Молят ни да намерим паролата за вход в Twitter от дампа на трафика.
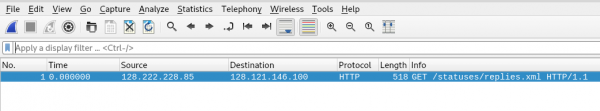
Там има само един пакет. Ще го отворим, като щракнем два пъти.
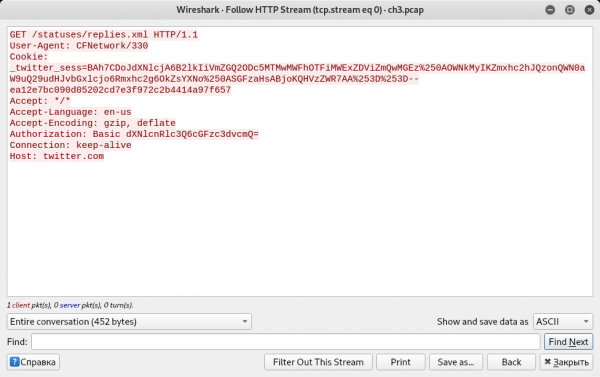
И отново виждаме данните за Basic удостоверяване.
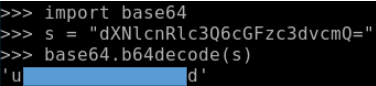
Намираме потребителското име и паролата.
Bluetooth неизвестен файл
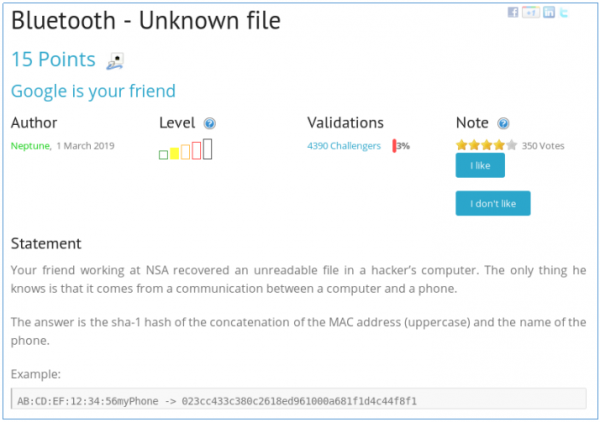
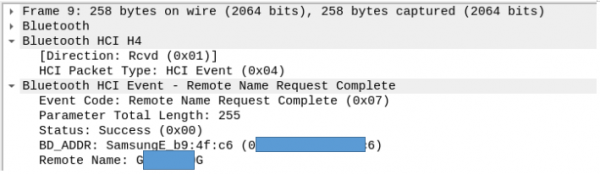
Разказват история и ни молят да намерим името и MAC адреса на телефона. Отваряме файла в Wireshark. Намираме реда Remote Name Request Complete.

Нека да разгледаме полетата на този пакет, където са показани MAC адреса и името на телефона.
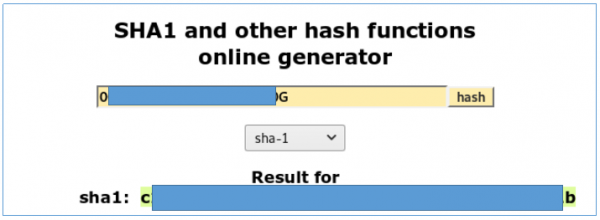
Вземаме хеша и предаваме.
С тази задача приключваме разглеждането на основни задачи по темата мрежи (повече за начинаещи). Следващите ще са по-интересни и сложни… Можете да се присъедините към нас в . Там можете да предлагате свои теми и да участвате в гласуването за избор на тема за следващите статии.
Източник: habr.com
