

На потребителите не може да се доверява. В повечето случаи те са мързеливи и вместо безопасност избират комфорт. Според статистиката, 21% записват паролите си за работни акаунти на хартия, а 50% използват една и съща парола за работни и лични услуги.
Средата също е враждебна. 74% от организациите позволяват да се носят лични устройства на работа и да се свързват към корпоративната мрежа. 94% от потребителите не могат да различат истинското писмо от фалшивото, а 11% са кликнали на прикачени файлове.
Всички тези проблеми се решават с корпоративната инфраструктура на откритите ключове (PKI), която осигурява криптиране и автентикация на имейлите, а паролите заменя с цифрови сертификати. Тази инфраструктура може да бъде изградена на Windows Server. Според , услугата Active Directory Certificate Services (AD CS) е сървър, който позволява на вашата организация да създаде PKI и да използва криптография с открити ключове, цифрови сертификати и цифрови подписи.
Но решението от Microsoft е доста скъпо.
Общата цена на притежаване за частен сертификационен център от Microsoft
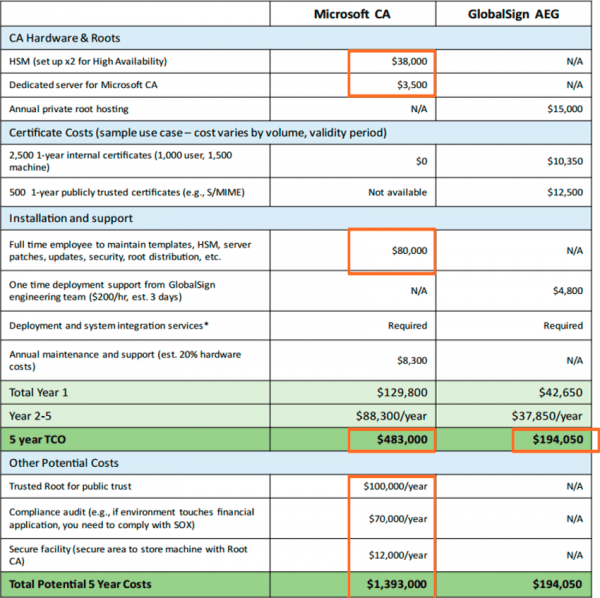
Сравнение на цената на притежаване на Microsoft CA и GlobalSign AEG.
В много ситуации е по-удобно и по-евтино да се създаде подобен частен сертификационен център, но с външно управление. Именно този проблем решава GlobalSign Auto Enrollment Gateway (AEG). От общата цена на притежаване се изключват няколко пера от разходите (закупуване на оборудване, разходи за поддръжка, обучение на персонала и др.). Спестяването може да надвиши .
Какво е AEG
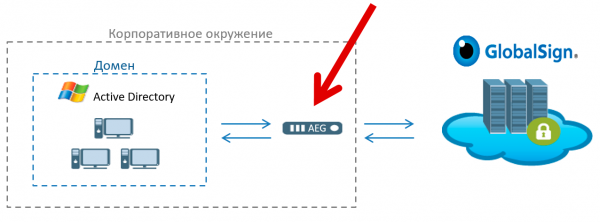
(AEG) е софтуерна услуга, която действа като шлюз между удостоверителните услуги SaaS на GlobalSign и корпоративната среда на Windows.
AEG се интегрира с Active Directory, позволявайки на организациите да автоматизират регистрацията, подготовката и управлението на цифровите сертификати на GlobalSign в средата на Windows. Заменяйки вътрешните сертификационни центрове с услугите на GlobalSign, предприятията увеличават сигурността и намаляват разходите за управление на сложен и скъп вътрешен сертификационен център на Microsoft.
Услугите за сертификация на GlobalSign SaaS са по-надежден вариант в сравнение със слаби и неуправляеми сертификати на собствената инфраструктура. Премахването на необходимостта от управление на ресурсоемки вътрешен ЦС намалява общата цена на притежаване на PKI, както и риска от сривове на системата.
Поддръжката на протоколите SCEP и ACME разширява възможностите за поддръжка извън Windows, включително автоматизирано издаване на сертификати за Linux сървъри, мобилни, мрежови и други устройства, както и компютри Apple OSX, регистрирани в Active Directory.
Повишена сигурност
Освен спестяване на бюджета, външното управление на PKI повишава сигурността на системата. Както сочат изследванията на Aberdeen Group, сертификатите все по-често стават мишена за злонамерени лица: те успешно използват известни уязвимости, като ненадеждни самоподписани сертификати, слабо криптиране и тромави механизми за отзоваване. Освен това, злоумерениците овладяват по-сложни експлойти, като измамно издаване на сертификати от надеждни CA и подправяне на сертификати за подписване на код.
„Повечето предприятия не управляват активнo рисковете, свързани с тези атаки, и не са готови бързо да реагират на компромис, — Дерек Е. Бринк, вицепрезидент и научен сътрудник по ИТ-сигурност в Aberdeen Group. — Предоставяйки на предприятията възможността да предадат операционните аспекти на управлението на сертификатите на експерти, запазвайки корпоративния контрол върху груповите политики в Active Directory, GlobalSign се стреми да осигури бъдещ растеж на използването на сертификати, справяйки се с практическите въпроси на сигурността и доверието в ефективен, икономически модел на разгръщане.“
Как работи AEG
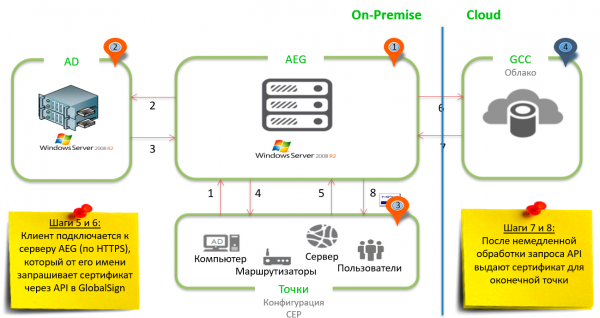
Типичната система с AEG включва четири ключови компонента, за да гарантира предаването на правилните сертификати на правилните точки за достъп:
- Софтуерът AEG на Windows сървър.
- Active Directory сървъри или контролери на домейна, които позволяват на администраторите да управляват и съхраняват информация за ресурсите.
- Крайните точки: потребители, устройства, сървъри и работни станции — практически всеки обект, който е „консумент“ на цифрови сертификати.
- Центърът за сертификация GlobalSign или GCC, който стои на върха на надеждна платформа за издаване на сертификати и управление. Тук се генерират сертификатите.
Три от четирите показани компонента се намират в локална среда при клиента, а четвъртият — в облака.
Първо, крайните точки се конфигурират предварително с помощта на групови политики: например, за проверка на сертификата за удостоверяване на потребителя, искане за S/MIME сертификат и така нататък — за последваща връзка със сървъра AEG. Свързването става безопасно чрез HTTPS.
Сървърът AEG изпраща заявка до Active Directory чрез LDAP, за да получи списък с шаблони на сертификати за тези крайни точки, и изпраща на клиентите този списък заедно с местоположението на сертификационния център. След получаване на тези правила, крайните точки отново се свързват с сървъра AEG, този път за заявка на действителните сертификати. AEG от своя страна създава API извикване с указаните параметри и го изпраща до сертификационния център GlobalSign или GCC за обработка.
Накрая, сървърната част на GCC обработва заявките, обикновено в рамките на няколко секунди, и изпраща отговор на API заедно с сертификата, който ще бъде инсталиран на крайните точки по заявка.
Целият процес отнема само няколко секунди и може да бъде напълно автоматизиран чрез настройка на крайните точки за автоматично получаване на сертификати с помощта на групови политики.
Уникални характеристики на AEG
- Може да се регистрирате чрез платформата MDM.
- Разработена от бивши служители на екипа Microsoft Crypto.
- Решение «без клиент».
- Оптимизирана реализация и управление на жизнения цикъл.
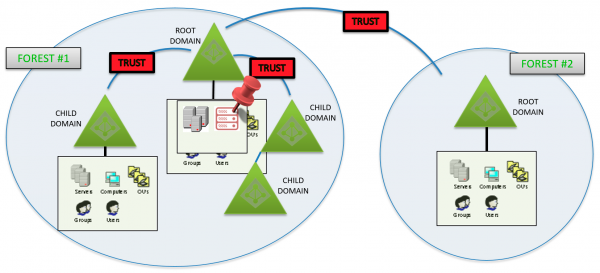
Примери за архитектури
Така външното управление на PKI чрез шлюза GlobalSign AEG означава повишена сигурност, спестяване на средства и намаляване на рисковете. Още едно предимство е лесната мащабируемост и повишената производителност. Правилното управление на PKI осигурява продължителна работа без прекъсвания, избягвайки прекъсвания на критични операции поради невалидни сертификати и предлага на служителите дистанционно, сигурно достъп до мрежите на компанията.
поддържа широк спектър от приложения, изискващи двуфакторно удостоверяване: от клиенти на отдалечени работни групи, които получават достъп до мрежата чрез VPN и Wi-Fi, до привилегирован достъп до високочувствителни ресурси чрез смарт карти.
GlobalSign - световен лидер в предоставянето на облачни и мрежови PKI решения за управление на идентичността и достъпа. Допълнителна информация за продуктите можете да получите от .
Източник: habr.com
