

Компания Check Point започна 2019 година с няколко значителни анонса. Няма да успеем да обхванем всичко в една статия, затова ще започнем с най-важното — . Maestro е нова мащабируема платформа, която позволява увеличаване на „мощността“ на защитната шлюз до „недопустими“ стойности и почти линейно. Това се постига естествено чрез балансиране на натоварването между отделните шлюзове, които работят в клъстери, като единно цяло. Някой може да каже — „Имаше! Вече съществуват блейд платформи 44000/64000“. Въпреки това Maestro е напълно различна работа. В рамките на тази статия ще се опитам накратко да обясня какво е това, как работи и как тази технология ще помогне за икономия на разходите за защита на мрежовия периметър.
Беше — Стало
Най-лесният начин да разберем какво отличава новата мащабируема платформа от старите добри 44000/64000 е да погледнем изображението по-долу:
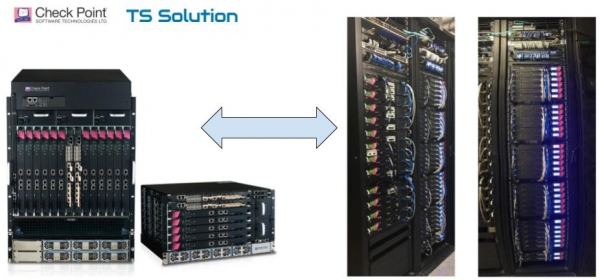
Разликата е очевидна.
Стара платформа Check Point 44000/64000
Както се вижда от изображението по-горе, първият вариант представлява фиксирана платформа (шасито), в която могат да бъдат вмъкнати ограничен брой специални „модули-резци“ (Check Point SGM). Всичко това е свързано в Security Switch Module (SSM), който осъществява балансирането на трафика между шлюзовете. На изображението по-долу са представени съставките на тази платформа по-подробно:
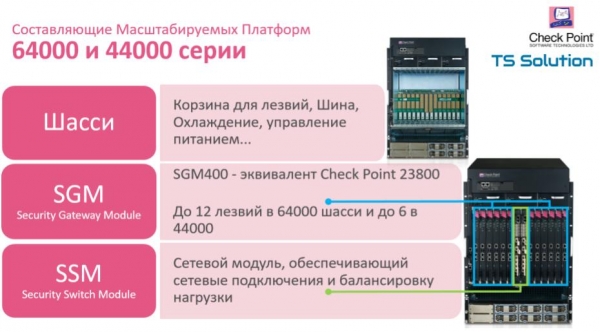
Това е отлична платформа, в случай че точно знаете каква производителност ви е необходима сега и в какви граници може да нарасне. Въпреки това, заради фиксирания форм-фактор (12 или 6 резца), сте ограничени в по-нататъшното мащабиране. Освен това, сте принудени да използвате само SGM резци, без възможност за свързване на обикновени устройства, при които моделният ряд е много по-широк. С появата на Maestro Hyperscale Network Security ситуацията се променя радикално.
Новата платформа Check Point Maestro Hyperscale Network Security
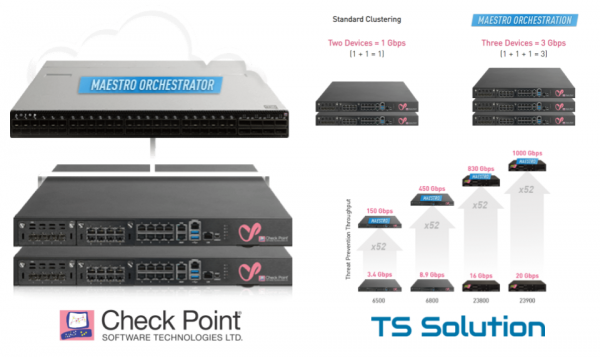
Check Point Maestro беше представен за първи път на 22 януари на конференцията CPX в Банкок. Главните характеристики могат да бъдат видяни на изображението по-долу:
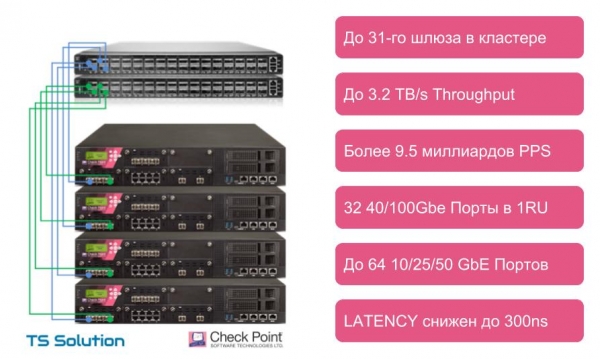
Както може да се забележи, основното предимство на Check Point Maestro е възможността да се използват стандартни шлюзове (appliance) за балансировка. Тоест, вече не сме ограничени до SGM остриета. Разпределението на натоварването може да се осъществява между всякакви устройства, започвайки от модел 5600 (моделите SMB и шасита 44000/64000 не се поддържат). На снимката по-горе са посочени основните показатели, които могат да бъдат постигнати с новата платформа. Можем да обединим в един изчислителен ресурс до 31! шлюза. Сега вашият “фаервол” може да изглежда по следния начин:
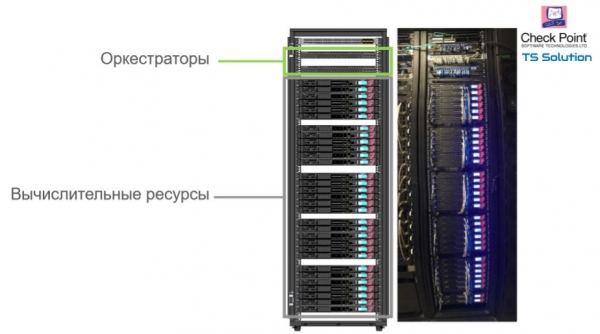
Maestro Hyperscale Orchestrator
Сигурен съм, че много от вас вече имат въпроса: “Какво е този Оркестратор?” Е, запознайте се. Maestro Hyperscale Orchestrator — точно това устройство отговаря за балансировката на натоварването. На този девайс е инсталирана операционната система Gaia R80.20 SP. В момента има два модела Оркестратори — MHO-140 и MHO-170. Характеристиките са показани на снимката по-долу:
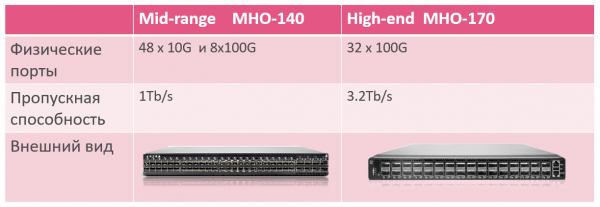
На пръв поглед може да изглежда, че това е обикновен комутатор. Всъщност обаче, това е “комутатор + балансировач + система за управление на ресурсите”. Всичко в една кутия.
Към тези Оркестратори се свързват шлюзове. В случай, че балансировачите са в отказоустойчиво изпълнение, всеки шлюз се свързва с всеки оркестратор. За свързване може да се използва “оптика” (sfp+ / qsfp+ / qsfp28+) или DAC кабел (Direct Attach Copper). Като между оркестраторите е необходимо да има линк за синхронизация:
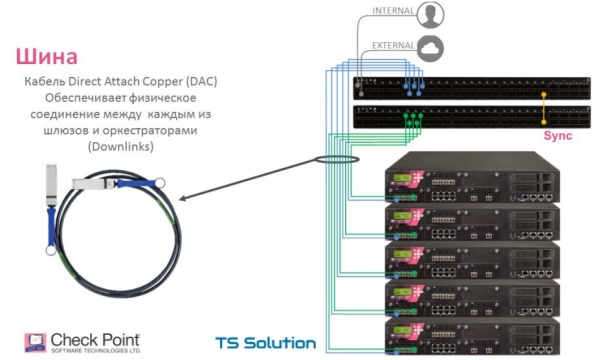
На снимката по-долу можете да видите как се разпределят портовете на тези оркестратори:
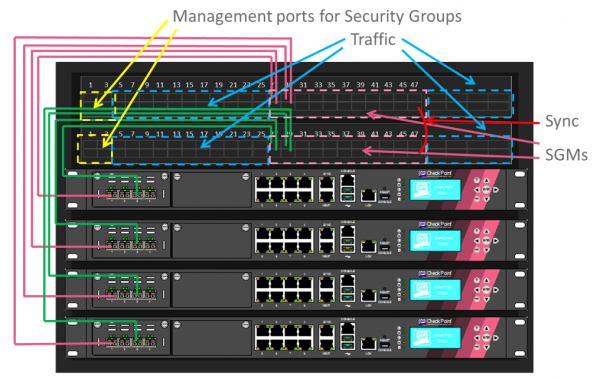
Групи за сигурност
За да може натоварването да се разпределя между шлюзовете, тези шлюзове трябва да бъдат в една Security Group. Security Group е логическа група устройства, която функционира като кластер active/active. Тази група функционира независимо от другите Security Group. От гледна точка на сървъра за управление Security Group изглежда като едно устройство с един IP адрес.
При необходимост можем да изведем един или повече шлюзове в отделна Security Group и да използваме тази група за други цели, като отделен фаервол от гледна точка на управлението. Пример за използване е показан на снимката по-долу:
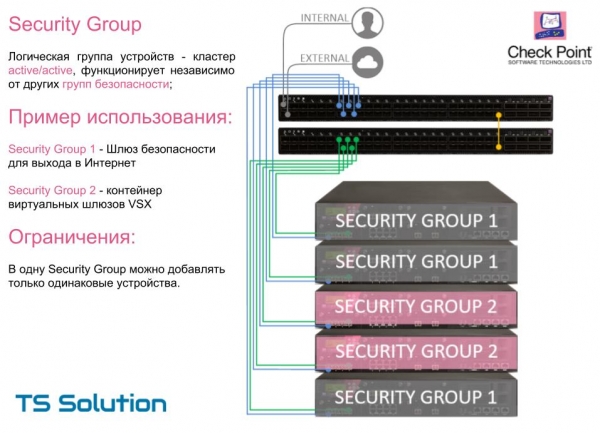
Важна ограничение, в една Security Group могат да се използват единствено идентични шлюзове (модел). Т.е. ако искате постепенно да увеличавате капацитета на вашия защитен шлюз (който е клъстер от няколко устройства), то трябва да добавяте точно такива същите шлюзове. В близките версии на софтуера това ограничение трябва да изчезне.
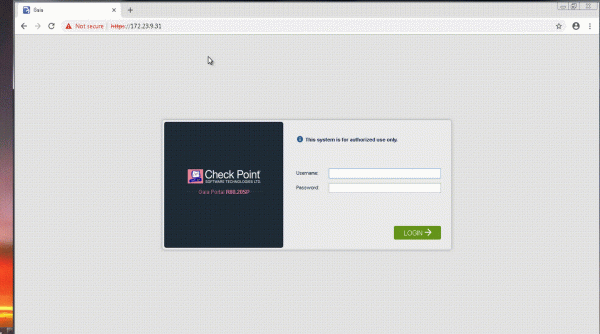
Във видеото по-долу можете да видите процеса на създаване на Security Group. Процедурата е интуитивно разбираема.
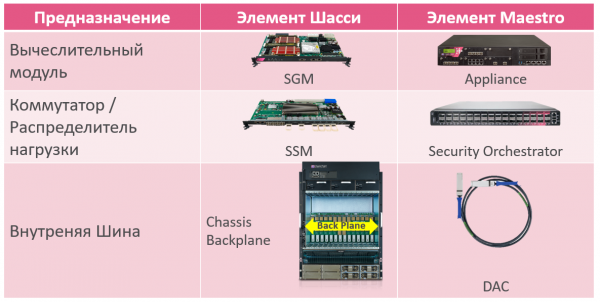
Отново, ако сравним компонентите на Maestro с шасийната платформа, получаваме приблизително следната картина “беше-стана”:
Каква е ползата от новата платформа?
Наистина има много предимства, както от техническа, така и от икономическа гледна точка. Ще опиша накратко най-важните:
- Практически нямаме ограничение в мащабирането. До 31 шлюза в рамките на една Security Group.
- Можем да добавяме шлюзи при необходимост. Минималният комплект при покупка – един оркестратор + два шлюза. Не е нужно да предвиждаме модели “за растеж”.
- От предишната точка следва още едно предимство. Вече не е необходимо да сменяме шлюзове, които не могат да се справят с натоварването. Преди този проблем се решаваше чрез процедурата trade-in – предавахме старото “железо” и получавахме ново с отстъпка. При такава схема неизбежни са финансовите “загуби”. Новата процедура с мащабиране премахва този фактор. Нищо не трябва да се връща, просто можем да продължим да увеличаваме производителността с допълнително “железо”.
- Възможност за обединяване на вече съществуващи ресурси за разпределение на натоварването. Например, можем да “преместим” всичките си клъстери на платформата Maestro и да съберем няколко Security Group, вече в зависимост от натоварването.
Бандли Maestro Hyperscale Network Security
В момента има няколко варианта за придобиване на т.н. бандли с платформата Maestro. Решение на база шлюзове 23800, 6800 и 6500:
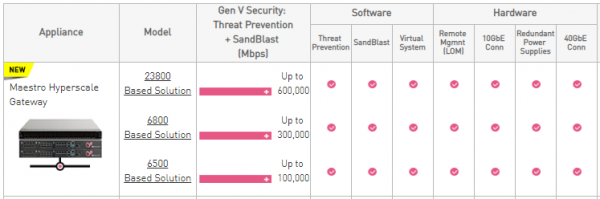
При това можете да изберете между два стандартни типа конфигурация:
- Един оркестратор и два шлюза;
- Един оркестратор и три шлюза.
можете да видите ориентировъчни цени. Естествено може също да включите още един оркестратор и неограничен брой шлюзове. Допълнителна информация относно спецификациите може да бъде запитана. .
Устройства 6500 и 6800 това са най-новите модели, които също бяха представени в началото на тази година. Но за тях ще говорим по-подробно в следващата статия.
Кога може да се купи?
Тук няма еднозначен отговор. Към момента отсъства нотификация относно вноса на тези решения в нашата страна. Веднага щом получим информация за сроковете, ще направим анонс в нашите паблици (, , ). Освен това, в близко бъдеще се планира уебинар, посветен на решението Check Point Maestro, където ще бъдат разгледани всички технически особености. Разбира се, също така може да се зададат интересуващи въпроси. Следете за актуализации!
Заключение
Безспорно, новата платформа е отлично попълнение в хардуерните решения на Check Point. По същество, този продукт отваря нов сегмент, за който не всеки доставчик на ИТ сигурност има аналогично решение. Освен това, до момента Check Point Maestro практически няма алтернативи, ако стане въпрос за осигуряване на такава безпрецедентна "сигурност на мощността". Въпреки това, Maestro Hyperscale Network Security ще бъде интересен не само за собствениците на датацентрове, но и за обикновени компании. „Присматрят“ се към Maestro вече могат собствениците или онези, които планират да закупят устройства, започвайки от модел 5600. В някои случаи използването на Maestro Hyperscale Network Security може да се окаже доста изгодно решение, както от икономическа, така и от техническа гледна точка.
P.S. Статията е подготвена с участието на Анатолий Масовери — Експерт по мащабируеми платформи, Check Point Software Technologies.
Източник: habr.com
