

Специалистите на ESET разкриха нова злонамерена кампания, насочена към руския-speaking интернет.
Киберпрестъпниците разпространяваха заразен браузър Tor в продължение на няколко години, използвайки го за следене на жертвите и кражба на техните биткойни. Заразената версия на уеб браузъра беше разпространявана чрез различни форуми под предлога на официалната руска версия на Tor Browser.
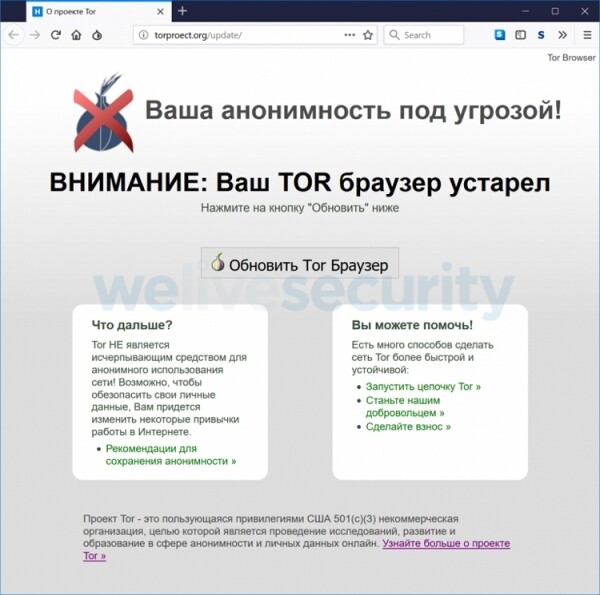
Зловредният софтуер позволява на злонамерените лица да виждат какви сайтове посещава жертвата в момента. Теоретично те също така могат да променят съдържанието на посещаваната страница, да прихващат въведените данни и да показват фалшиви съобщения на сайтовете.
„Престъпниците не изменяха бинарните файлове на браузъра. Вместо това те направиха промени в настройките и разширенията, поради което обикновените потребители можеха да не забележат разликата между оригиналната и заразената версия“, казват експертите на ESET.
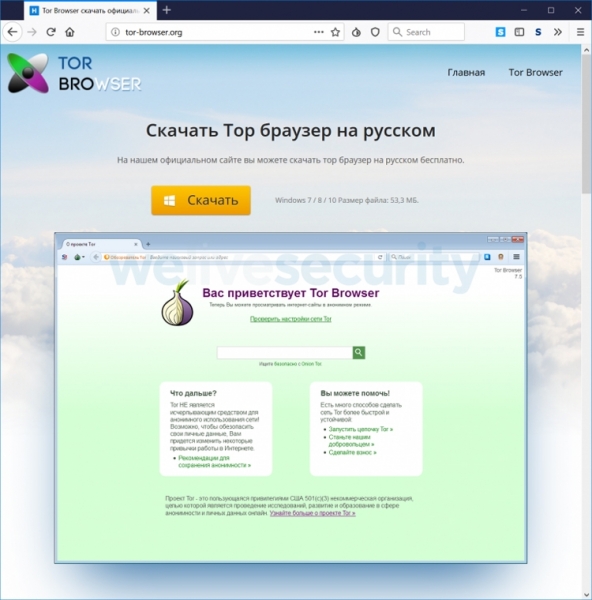
Схемата на атака предвижда също сменяне на адресите на портфейлите в платежната система QIWI. Злонамерената версия на Tor автоматично заменя оригиналния адрес на биткойн портфейла с адреса на престъпниците, когато жертвата опитва да плати покупки с биткойни.
Щетите от действията на злонамерените лица възлизат на поне 2,5 млн. рубли. Реалният размер на откраднатите средства може да се окаже много по-голям.
Източник: 3dnews.ru
