

 Хабр — не е книга за оплаквания. Тази статия е за безплатните инструменти на Nirsoft за системни администратори на Windows.
Когато се свързват с техническата поддръжка, често хората изпитват стрес. Някои се притесняват, че няма да могат да обяснят проблема и ще изглеждат глупаво. Други са изпълнени с емоции и трудно сдържат негодуванието си относно качеството на услугата — до сега не е имало нито един срив!
Пример за добра техническа поддръжка е Veeam. Отговорят бавно, но точно и по същество. Дори се радвам да пиша там по дреболии, за да науча нещо ново.
Доволна бях от техническата поддръжка на DeviceLock. Опитът на техните ветерани заслужава уважение. Почти след всяко запитване добавям няколко реда в корпоративната Wiki. А те бързо подготвят тестови версии на продукта с поправени бъгове — поддръжката и производството са тясно свързани.
ArcServe не е много добра. Жителите на Индийския океан са много, много учтиви и внимателни, но не мога да кажа нищо повече положително. Ако няма готова база знания, животът ви ще бъде мизерен.
Техническата поддръжка на нашия антивирусен лидер — Лабораторията Касперски — е изключителна. Както човек отлага посещението при зъболекаря, така и аз се опитвам да не пиша там до последно. Защото ще бъде дълго, болезнено и с непредсказуем резултат. Не можете да изберете доктор, дори да имате 5000 лева за лицензи — лекува този, който се падне. А аз съм като доктор (не точно доктор, но близо до това), за мен е двойно обидно.
По същество.
Обновяваме Kaspersky Security for Windows Server от версия 10.1.1 на 10.1.2. Операцията е проста, но ние знаем. В поредния Patch Tuesday от Microsoft забелязах, че обновленията не са инсталирани на голяма група сървъри.
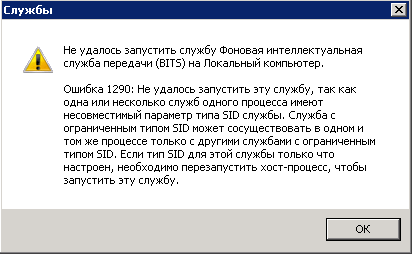
Оказа се, че услугите wuauserv и BITS на сървърите са спрели работа и при опит за стартиране се появява грешка:
След като се опитах да оправя проблема с домашни средства
sc config wuauserv type= own
sc config bits type= own
разбрах, че между сървърите има нещо общо — на 100% от пациентите наскоро е инсталиран KSWS 10.1.2.
Силно ме заболя, отворих запитване.
Здравейте!
След ъпгрейда от 10.1.1 на 10.1.2.996 на редица сървъри услугите BITS и Windows Update се повредиха.
При опит за стартиране се появява грешка: 1290
Свързано ли е появата на грешката с инсталирането на продукта?
Отговорът не закъсня.
Добър ден, Михаил!
Kaspersky Security 10 за Windows Server при инсталиране или обновление на версията не разглежда наличните услуги, нито проверява/променя техните настройки.
Казаха — като отрязано.
Бързото гуглеше показа, че проблемът съществува, поне съществуваше .
Написах отново — ето умни хора пишат, че проблемът е бил такъв преди, може и сега да е запазен? Предоставих стандартна техническа информация.
7 дни (седем дни, Карл!) техническата поддръжка мълча. Резултатът не беше обещаващ. Предоставям го в съкратен вид:
Михаил, добър ден!
Във Вашия случай, деактивирането на услугите след ъпгрейда на продукта е свързано именно с индивидуални или групови настройки на операционната система (моите заключения са базирани на анализа на предоставения от Вас отчет).
Препоръчвам Ви да проучите дълбочинно работата на системните услуги. Бих се радвал да Ви помогна в това, обаче, това попада в компетенцията на поддръжката на Microsoft, тъй като посоченото от Вас решение е работещо и изисква само еднократно въвеждане.
От себе си, искам да добавя, че и двете посочени от Вас услуги се отнасят до обновления на операционната система и не влияят на работата на нашия продукт, съответно и на степента на вашата защита.
Ето и краят. Тъпо.
Добре, ако Лаборатория Касперски не може да намери дефект, солдатите Н ще трябва да търсят сами.
Настройките на услугите на Windows се съхраняват в клона на регистъра:
HKLM\System\CurrentControlSet\servicesВ файловата система няма нищо полезно, освен бинарни файлове.
С какво следим регистъра? Най-универсалният инструмент е .
Какво не е наред с Process Monitor? В него е адски сложно да се намери нещо, ако не знаеш точно какво търсиш.
В същото време има утилити от не толкова известна компания . Тя предлага десетки уникални програми — от мониторинг на USB устройства до прочитане на лицензионни ключове от регистъра. Ако никога не сте чували за нея — силно препоръчвам да посетите сайта и да оцените колекцията. Когато за пръв път разбрах за тях — сякаш открих кутия с играчки.
За нашата работа ще е полезна утилитата
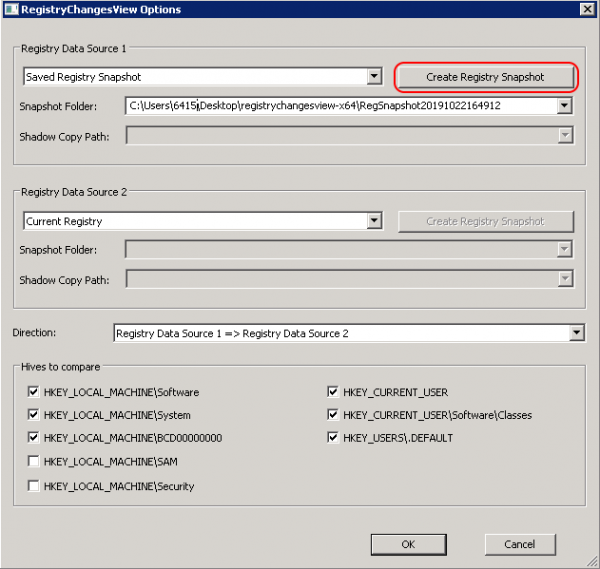
RegistryChangesView v1.21. Сваляме, стартираме на сървера.
Първото нещо, което трябва да направим — снепшот преди инсталацията.
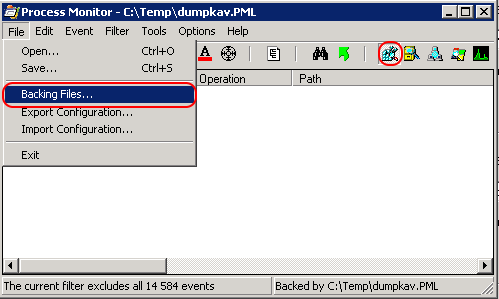
След това стартираме Sysinternals Process Monitor, деактивираме всичко освен регистра и настроим запазването на резултатите в файл.
Стартираме процеса на инсталация и се уверяваме, че всичко е счупено.
Правим втори снепшот в RegistryChangesView.
Сравняваме снепшотовете помежду им.
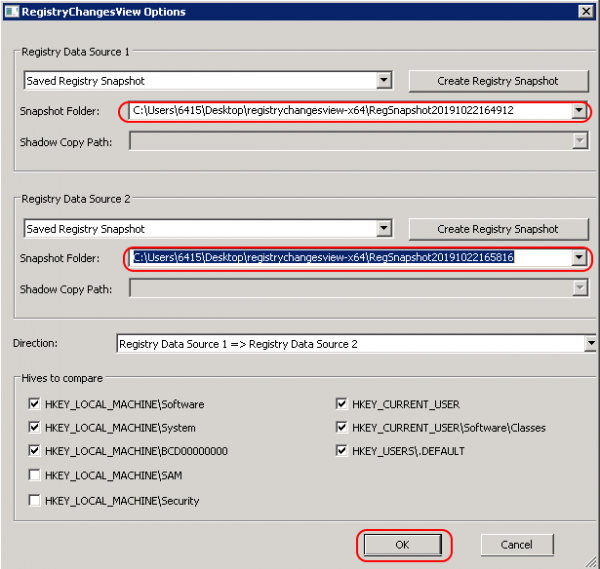
А ето и това, което ни интересуваше.
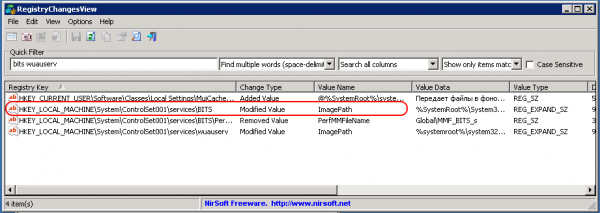
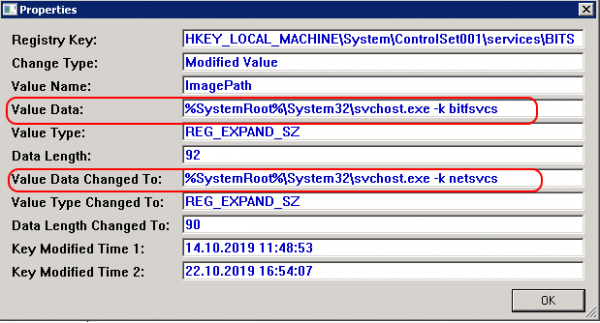
Но кой го направи? Може би услугата сама се е счупила?
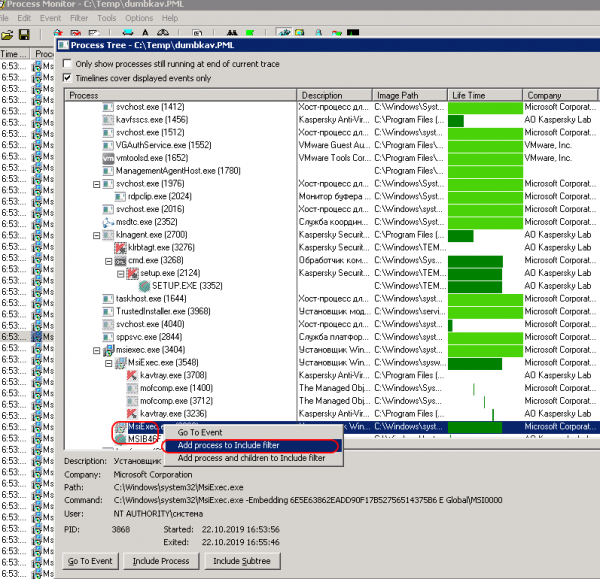
Преглеждаме лога на Process Monitor, започваме с филтриране на процесите:
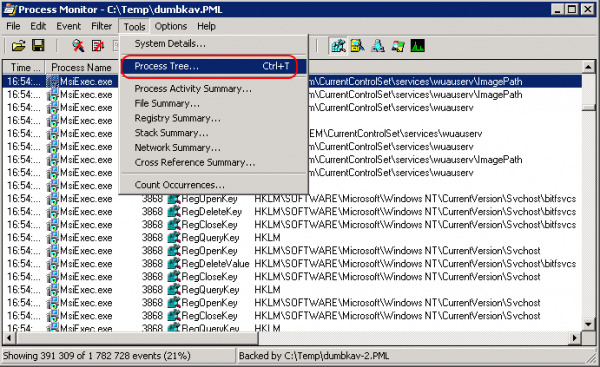
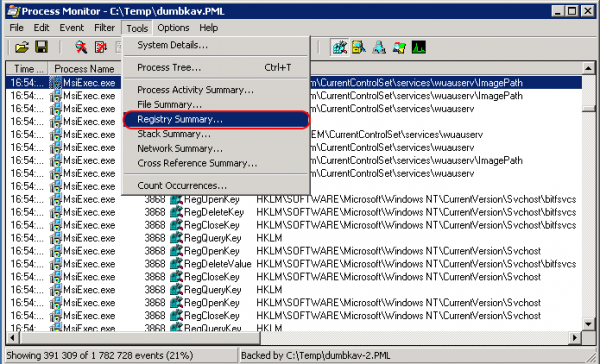
Вземаме Summary по регистра, сортираме по полето Writes:
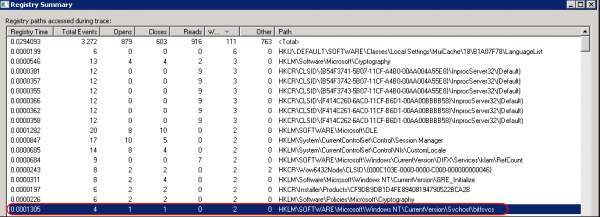
А ето и търсеното:
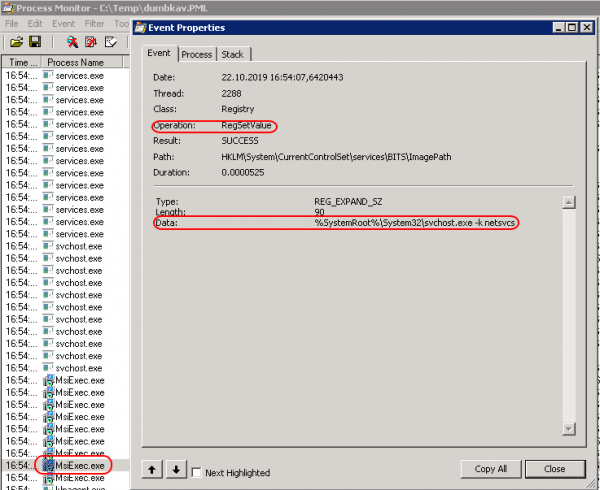
Ето и всичко, приятели, за 5 минути причината за проблема е намерена.
Това е определено инсталаторът на Kaspersky и ние знаем как той счупва услугата. Следователно, лесно можем да я върнем в първоначалното състояние.
Какви изводи можем да направим?
Надявай се на поддръжката, но не бъди бездомен. Не трябва да се мързи. Разбери се.
Използвайте подходящи инструменти. Разширявайте личния си набор от технически средства. Изучавайте инструментите, с които работите всеки ден.
Ако работите в поддръжката, опитайте се да научите как да прескочите първата фаза - "Отричане". Това, между другото, е най-трудното.
Би било добре и сам да започна да следвам тези съвети. Здравейте, Лаборатория!
PS: Благодаря за помощта с пунктуацията.
Източник: habr.com
